
App autenticador vs SMS: qual 2FA é mais seguro?
Na comparação entre app autenticador e SMS, o app é mais seguro para a maioria das pessoas. Um app gera os códigos no seu próprio dispositivo, então um atacante precisa ter acesso a esse dispositivo.
Na comparação entre app autenticador e SMS, o app é mais seguro para a maioria das pessoas. Um app gera os códigos no seu próprio dispositivo, então um atacante precisa ter acesso a esse dispositivo. Um código SMS é enviado para o seu número de telefone, que um criminoso pode assumir por meio de uma troca de SIM (SIM swap). O FBI recomenda apps autenticadores ou tokens de segurança em vez de SMS.
Como cada método funciona
App autenticador: ao configurá-lo, o serviço compartilha um segredo com o app, geralmente por meio de um QR code. Em seguida, o app gera um novo código de seis dígitos a cada 30 segundos, sem necessidade de conexão com a rede.
SMS: o serviço envia um código de uso único para o seu número de telefone por mensagem de texto sempre que você faz login.
Lado a lado
| App autenticador | SMS | |
|---|---|---|
| De onde vem o código | Seu dispositivo | Seu número de telefone |
| Risco de troca de SIM | Não afetado | Vulnerável |
| Funciona sem sinal | Sim | Não |
| Resistência a phishing | Não: os códigos podem ser digitados em sites falsos | Não |
| Se você perder o celular | É preciso ter códigos de backup ou um app com backup | Obter um novo SIM com a sua operadora |
| Configuração | Alguns minutos | Geralmente automática |
O problema da troca de SIM
Em uma troca de SIM, um criminoso convence ou subornа uma operadora de telefonia a transferir seu número para o cartão SIM dele. Seus SMS, incluindo os códigos 2FA, passam a ir para ele. O centro de denúncias do FBI registrou 1.611 denúncias de troca de SIM e mais de US$ 68 milhões em perdas em 2021. Veja o que é um ataque de troca de SIM.
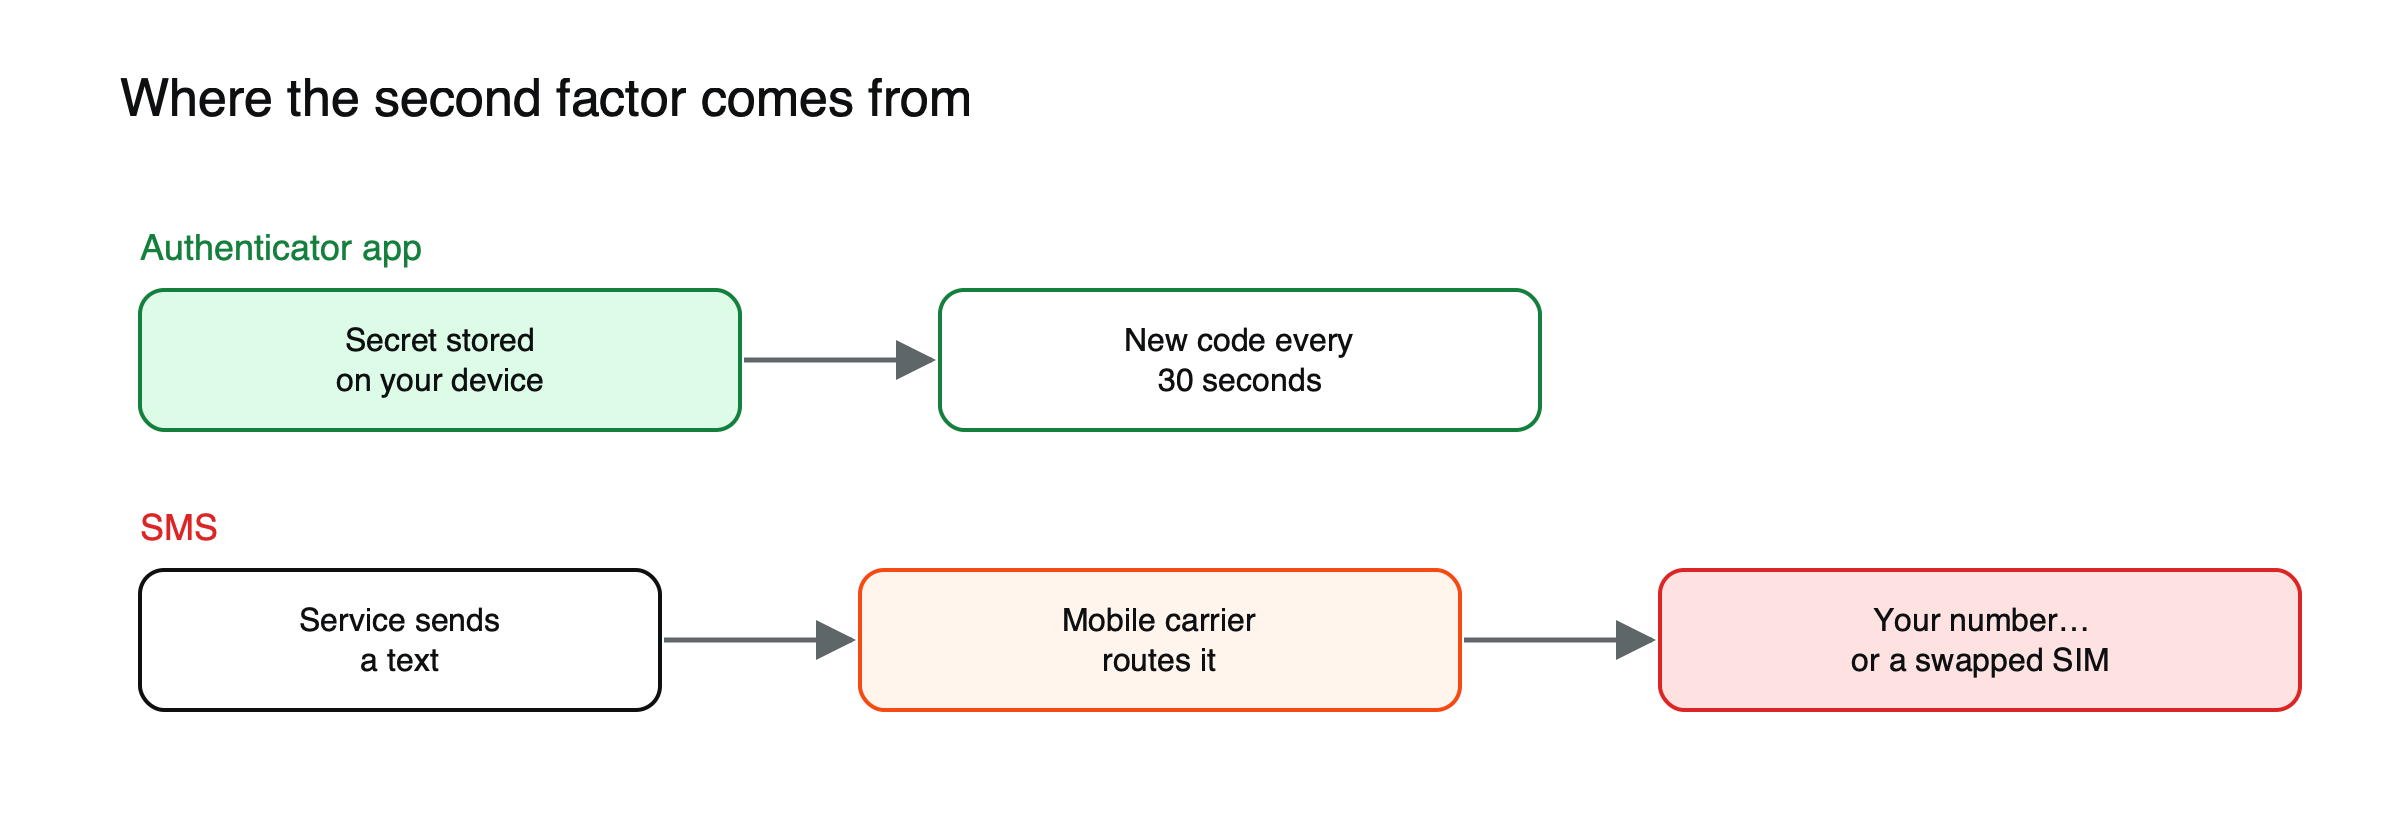
Figura: De onde vem cada tipo de código e onde ele pode ser interceptado.
Onde o app fica aquém
O app é mais seguro contra trocas de SIM, mas não é à prova de phishing: uma página de login falsa pode pedir o código do seu app e usá-lo instantaneamente. Se você perder o celular sem códigos de backup, também pode ficar sem acesso à conta. Chaves de segurança de hardware e passkeys superam os dois métodos, pois só funcionam no site legítimo. Veja o que é uma passkey.
O que um atacante precisa em cada caso
| Para contornar | App autenticador | SMS |
|---|---|---|
| Apenas com sua senha | Não é suficiente | Não é suficiente |
| Assumindo o controle do seu número de telefone | Não é suficiente | Suficiente |
| Com uma página de login falsa onde você digita o código | Suficiente, se usado em segundos | Suficiente, se usado em segundos |
| Roubando seu celular desbloqueado | Suficiente | Suficiente |
A tabela mostra por que o app é uma melhoria clara em relação ao SMS, e também por que nenhum dos dois impede uma página de phishing bem feita. Somente métodos resistentes a phishing, como chaves de segurança e passkeys, fecham essa última linha.
Opções de recuperação podem anular um 2FA forte
Trocar seu login para um app autenticador ajuda pouco se a conta ainda permitir que qualquer pessoa redefina a senha ou o segundo fator por mensagem de texto. Atacantes que assumem o seu número simplesmente usarão a rota de recuperação em vez do login. Depois de migrar para um app, verifique as configurações de recuperação de cada conta importante, remova o número de telefone onde for possível e confie em códigos de backup e e-mails de recuperação que estejam bem protegidos.
Escolhendo o método por conta
Coloque seu método mais forte, uma chave de segurança ou passkey, no seu e-mail e em qualquer exchange que guarde fundos significativos. Use um app autenticador para outras contas financeiras e importantes. Mantenha o SMS apenas onde nenhuma outra opção for oferecida. Adequar o método ao que cada conta protege traz a maior parte do benefício de segurança sem transformar cada login em um incômodo.
Aprovações por push e o truque da fadiga
Alguns serviços usam notificações push em vez de códigos: um aviso aparece no seu celular e você toca para aprovar. É prático, mas atacantes que já têm uma senha podem disparar aviso após aviso, na esperança de que você aprove um por engano ou para que eles parem. A correspondência de números, em que você digita no app um número exibido na tela de login, dificulta muito isso. Se você receber solicitações de aprovação que não iniciou, negue-as e troque sua senha.
Fazendo backup de um app autenticador
Os códigos do app vêm de segredos armazenados no seu celular, então perder o aparelho pode deixá-lo sem acesso. Alguns apps autenticadores oferecem backup criptografado na nuvem ou exportação entre dispositivos, o que facilita a recuperação, mas significa que os segredos existem em algum lugar além do seu celular. Outros mantêm tudo somente no dispositivo. Qualquer uma das abordagens funciona se você também salvar offline os códigos de backup de cada serviço, que continuam sendo a forma mais confiável de recuperar o acesso.
Migrando do SMS para um app
- Instale um app autenticador confiável na loja oficial de aplicativos.
- Nas configurações de segurança de cada conta, adicione o app escaneando o QR code e confirme com um código de teste.
- Salve os códigos de backup que o serviço exibir, offline.
- Só então remova o SMS como segundo fator e, quando possível, como opção de recuperação.
- Comece pelo e-mail e pelas exchanges, depois siga para as demais contas.
Uma meta sensata é concluir a migração das suas contas mais importantes em uma única sessão, porque uma mudança pela metade pode deixar o SMS ativo justamente na conta que um atacante escolheria. Depois que as contas principais estiverem prontas, as demais podem seguir ao longo da semana seguinte, conforme você fizer login em cada uma, verificando as configurações de recuperação ao mesmo tempo e removendo números de telefone antigos que não são mais necessários.
Quando o SMS ainda é melhor do que nada
Para contas que não oferecem outra opção, o 2FA por SMS ainda impede atacantes que tenham apenas a sua senha, o que cobre uma parcela grande dos ataques automatizados. Mantenha-o ativado nesses casos, proteja seu número de telefone com um PIN da operadora e pressione o serviço para que ofereça métodos mais fortes.
O que fazer
- Migre do SMS para um app autenticador ou chave de segurança sempre que o serviço permitir.
- Remova seu número de telefone como opção de recuperação, se o serviço permitir.
- Guarde os códigos de backup offline.
- Peça à sua operadora um PIN de portabilidade ou um bloqueio de conta.
Para o básico, leia o que é a autenticação de dois fatores e como montar uma rotina de segurança para cripto.
Este artigo é conteúdo educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Perguntas frequentes
Qual app autenticador devo usar?
Qualquer app conhecido de um desenvolvedor consolidado funciona para códigos padrão. O mais importante é baixá-lo da loja oficial de aplicativos e manter códigos de backup para cada conta que você proteger com ele.
Chaves de segurança são melhores que apps autenticadores?
Em relação à resistência a phishing, sim. Uma chave de segurança ou passkey só funciona no site genuíno, então uma página de login falsa não consegue capturar um código utilizável. Muitas pessoas usam uma chave de segurança para suas contas mais importantes e um app para as demais.
Fontes
- Criminosos aumentam esquemas de troca de SIM (1.611 denúncias, mais de US$ 68 milhões em 2021; códigos SMS interceptados após trocas de SIM; alternativas recomendadas) — FBI IC3, fevereiro de 2022
- FBI: US$ 68 milhões perdidos com ataques de troca de SIM em 2021 (como as trocas de SIM contornam a MFA) — The Record
- Estatísticas de fraude por troca de SIM (NIST restringe senhas de uso único por SMS) — Message Central