
App de autenticación vs SMS: ¿Cuál 2FA es más seguro?
Comparamos las apps de autenticación y los códigos SMS para la verificación en dos pasos, y explicamos por qué la app suele ser más segura frente a un intercambio de SIM.
En la comparación entre app de autenticación y SMS, la app es más segura para la mayoría de las personas. Una app genera los códigos en tu propio dispositivo, así que un atacante necesita ese dispositivo. Un código SMS se envía a tu número de teléfono, que un delincuente puede tomar mediante un intercambio de SIM (SIM swap). El FBI recomienda las apps de autenticación o los tokens de seguridad en lugar de los SMS.
Cómo funciona cada uno
App de autenticación: al configurarla, el servicio comparte un secreto con la app, normalmente mediante un código QR. Después, la app genera un nuevo código de seis dígitos cada 30 segundos, sin necesidad de conexión de red.
SMS: cada vez que inicias sesión, el servicio envía un código de un solo uso a tu número de teléfono por mensaje de texto.
Lado a lado
| App de autenticación | SMS | |
|---|---|---|
| De dónde procede el código | Tu dispositivo | Tu número de teléfono |
| Riesgo de intercambio de SIM | No afectado | Vulnerable |
| Funciona sin señal | Sí | No |
| Resistente al phishing | No: los códigos pueden escribirse en sitios falsos | No |
| Si pierdes tu teléfono | Necesitas códigos de respaldo o una app con copia de seguridad | Obtener una nueva SIM de tu operador |
| Configuración | Unos pocos minutos | Normalmente automática |
El problema del intercambio de SIM
En un intercambio de SIM, un delincuente convence o soborna a un operador móvil para trasladar tu número a su tarjeta SIM. Tus mensajes, incluidos los códigos de 2FA, llegan entonces a él. El centro de denuncias del FBI registró 1.611 denuncias de intercambio de SIM y más de 68 millones de dólares en pérdidas en 2021. Consulta qué es un ataque de intercambio de SIM.
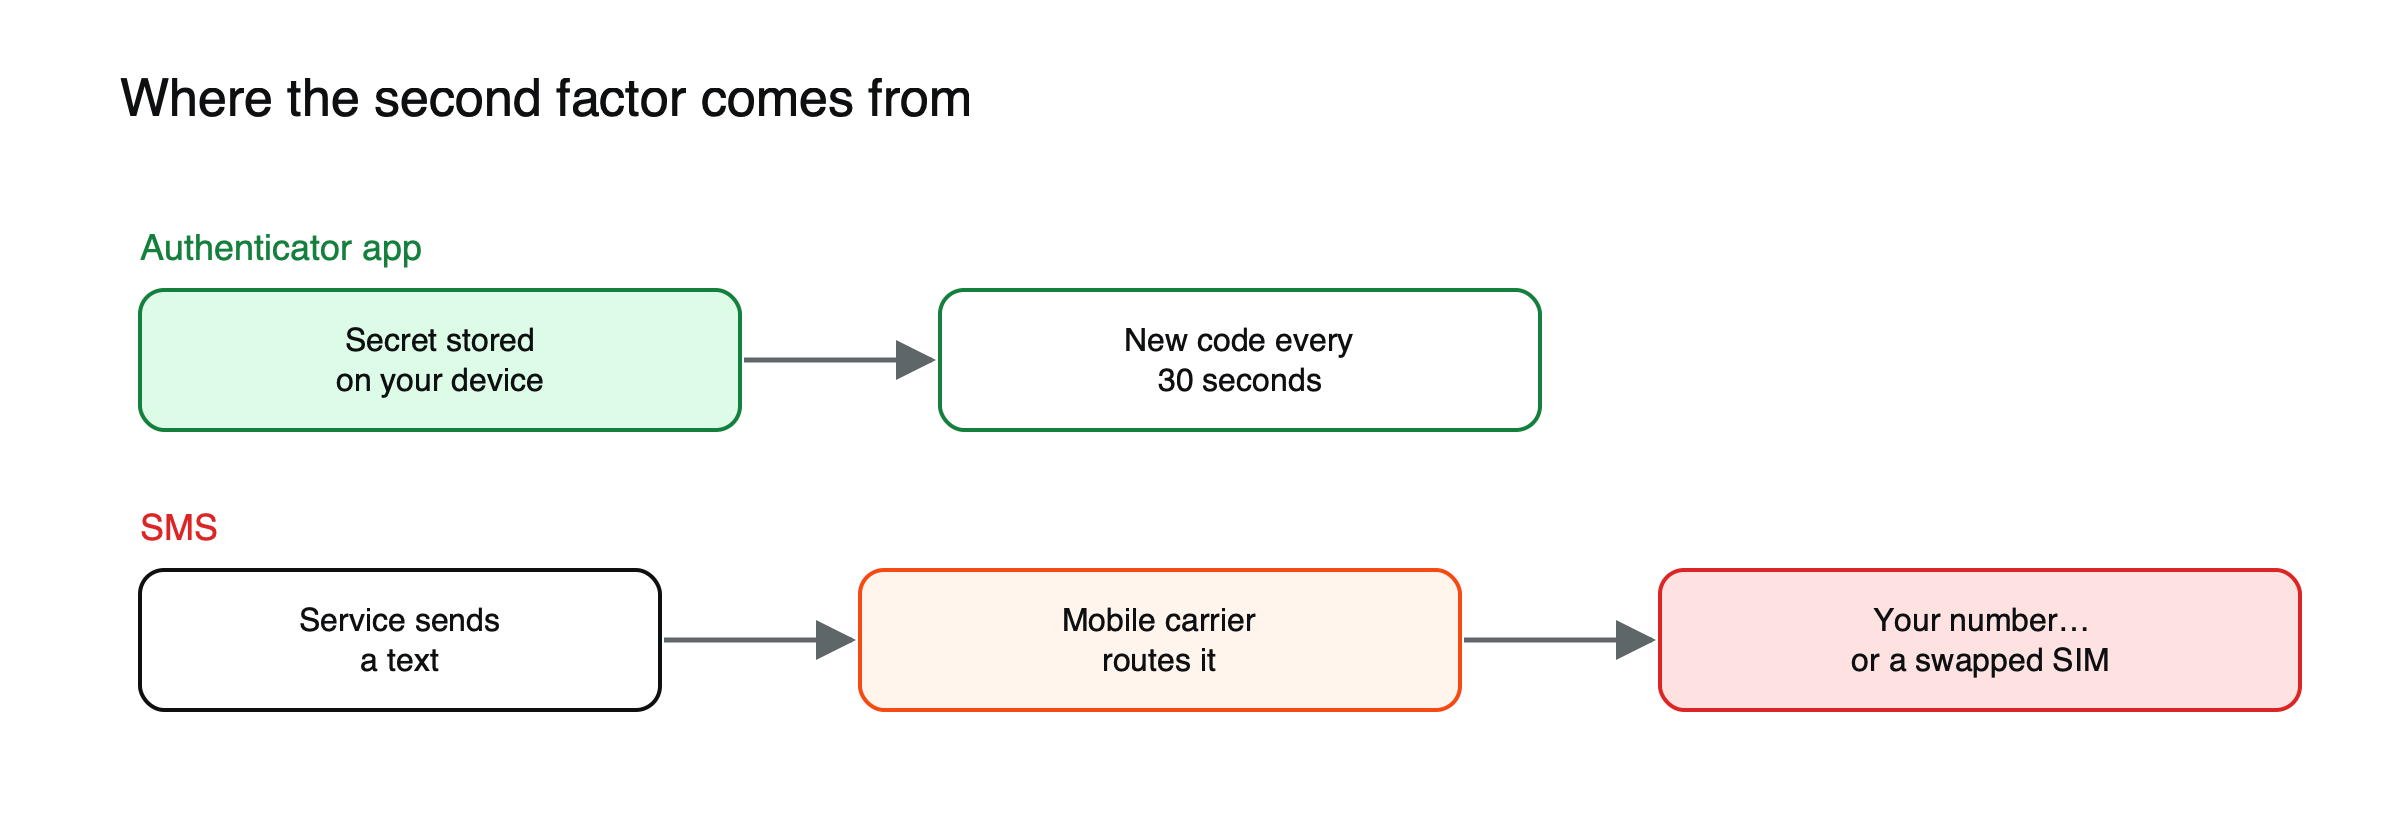 Figura: De dónde procede cada tipo de código y dónde puede ser interceptado.
Dónde se queda corta la app
La app es más segura frente a los intercambios de SIM, pero no es a prueba de phishing: una página de inicio de sesión falsa puede pedirte el código de la app y usarlo de inmediato. Si pierdes tu teléfono sin códigos de respaldo, también puedes quedarte bloqueado fuera de tu cuenta. Las llaves de seguridad físicas y las passkeys superan a ambas opciones, porque solo funcionan en el sitio auténtico. Consulta qué es una passkey.
Qué necesita un atacante en cada caso
| Para eludir | App de autenticación | SMS |
|---|---|---|
| Solo con tu contraseña | No es suficiente | No es suficiente |
| Tomando el control de tu número de teléfono | No es suficiente | Es suficiente |
| Con una página de inicio de sesión falsa en la que escribes el código | Es suficiente, si se usa en segundos | Es suficiente, si se usa en segundos |
| Robando tu teléfono desbloqueado | Es suficiente | Es suficiente |
La tabla muestra por qué la app supone una mejora clara frente al SMS, y también por qué ninguno de los dos detiene una página de phishing bien hecha. Solo los métodos resistentes al phishing, como las llaves de seguridad y las passkeys, cierran esa última fila.
Las opciones de recuperación pueden anular un 2FA sólido
Cambiar tu inicio de sesión a una app de autenticación sirve de poco si la cuenta sigue permitiendo que cualquiera restablezca la contraseña o el segundo factor por mensaje de texto. Los atacantes que toman el control de tu número simplemente usarán la vía de recuperación en lugar del inicio de sesión. Después de pasar a una app, revisa la configuración de recuperación de cada cuenta importante, elimina el número de teléfono cuando sea posible y confía en códigos de respaldo y correos de recuperación que estén bien protegidos.
Elegir el método según la cuenta
Usa tu método más sólido, una llave de seguridad o una passkey, en tu correo electrónico y en cualquier exchange que custodie fondos importantes. Usa una app de autenticación para otras cuentas financieras e importantes. Conserva el SMS solo donde no se ofrezca ninguna otra opción. Ajustar el método a lo que protege cada cuenta aporta la mayor parte del beneficio de seguridad sin convertir cada inicio de sesión en una molestia.
Aprobaciones push y la táctica del cansancio
Algunos servicios usan notificaciones push en lugar de códigos: aparece un aviso en tu teléfono y pulsas para aprobarlo. Es cómodo, pero los atacantes que ya tienen una contraseña pueden activar aviso tras aviso, con la esperanza de que apruebes uno por error o para que dejen de llegar. La coincidencia de números, en la que escribes en la app un número que aparece en la pantalla de inicio de sesión, dificulta mucho este ataque. Si recibes solicitudes de aprobación que tú no iniciaste, deniégalas y cambia tu contraseña.
Cómo hacer una copia de seguridad de una app de autenticación
Los códigos de la app provienen de secretos almacenados en tu teléfono, por lo que perderlo puede dejarte fuera de tus cuentas. Algunas apps de autenticación ofrecen copia de seguridad cifrada en la nube o exportación entre dispositivos, lo que facilita la recuperación, pero significa que los secretos existen en un lugar distinto de tu teléfono. Otras mantienen todo solo en el dispositivo. Cualquiera de los dos enfoques funciona si también guardas los códigos de respaldo de cada servicio sin conexión, que siguen siendo la forma más fiable de volver a entrar.
Cómo pasar de SMS a una app
- Instala una app de autenticación confiable desde la tienda de aplicaciones oficial.
- En la configuración de seguridad de cada cuenta, añade la app escaneando el código QR, y confirma con un código de prueba.
- Guarda los códigos de respaldo que muestre el servicio, sin conexión.
- Solo entonces elimina el SMS como segundo factor y, cuando sea posible, como opción de recuperación.
- Empieza por el correo electrónico y los exchanges, y luego continúa con las demás cuentas.
Un objetivo sensato es completar el cambio de tus cuentas más importantes en una sola sesión, porque una migración a medias puede dejar el SMS activo justo en la cuenta que un atacante elegiría. Una vez hechas las cuentas principales, el resto puede seguir durante la siguiente semana, a medida que inicies sesión en cada una, revisando al mismo tiempo la configuración de recuperación y eliminando los números de teléfono antiguos que ya no necesites.
Cuándo el SMS sigue siendo mejor que nada
En las cuentas que no ofrecen otra opción, la 2FA por SMS sigue deteniendo a atacantes que solo tienen tu contraseña, lo que cubre una gran parte de los ataques automatizados. Mantenla activada en esos casos, protege tu número de teléfono con un PIN de la operadora y presiona al servicio para que admita métodos más seguros.
Qué hacer
- Cambia del SMS a una app de autenticación o a una llave de seguridad cuando el servicio lo permita.
- Elimina tu número de teléfono como opción de recuperación si el servicio te lo permite.
- Guarda los códigos de respaldo sin conexión.
- Pide a tu operadora un PIN de portabilidad o un bloqueo de cuenta.
Para los conceptos básicos, lee qué es la autenticación de dos factores y cómo crear una rutina de seguridad para tus criptoactivos.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puedes perder el monto que inviertas.
Preguntas frecuentes
¿Qué app de autenticación debo usar?
Cualquier app conocida de un desarrollador establecido funciona para los códigos estándar. Lo más importante es descargarla desde la tienda de aplicaciones oficial y guardar los códigos de respaldo de cada cuenta que protejas con ella.
¿Las llaves de seguridad son mejores que las apps de autenticación?
Para resistir el phishing, sí. Una llave de seguridad o una passkey solo funciona en el sitio auténtico, por lo que una página de inicio de sesión falsa no puede capturar un código utilizable. Muchas personas usan una llave de seguridad para sus cuentas más importantes y una app para el resto.
Fuentes
- Los delincuentes aumentan los esquemas de intercambio de SIM (1.611 denuncias, más de 68 millones de dólares en 2021; códigos SMS interceptados tras intercambios de SIM; alternativas recomendadas) — FBI IC3, febrero de 2022
- FBI: 68 millones de dólares perdidos por ataques de intercambio de SIM en 2021 (cómo los intercambios de SIM eluden la MFA) — The Record
- Estadísticas de fraude por intercambio de SIM (NIST restringe las contraseñas de un solo uso por SMS) — Message Central