
¿Qué es el slashing en el staking de Ethereum?
El slashing de Ethereum es la penalización para validadores que infringen de forma demostrable las reglas del protocolo, como firmar dos bloques contradictorios. Explicamos qué lo provoca, cómo se calcula la penalización y por qué encarece los ataques.
El slashing de Ethereum es la penalización para un validador que infringe de forma demostrable las reglas del protocolo, como firmar dos bloques contradictorios. Parte de su stake se destruye, se le obliga a salir del conjunto de validadores, y la pérdida crece si muchos validadores son penalizados por slashing en un período de tiempo similar. El simple tiempo de inactividad no es slashing; solo implica pequeñas penalizaciones por recompensas no obtenidas.
Qué provoca el slashing
El slashing se aplica a acciones que podrían ayudar a atacar la cadena, no a errores honestos como quedarse desconectado:
- Doble propuesta: firmar dos bloques distintos para el mismo slot.
- Doble voto: firmar dos atestaciones distintas para el mismo objetivo (target).
- Voto envolvente (surround voting): firmar una atestación que contradice una anterior de forma que podría respaldar dos historias competidoras.
Cada una de estas conductas deja evidencia criptográfica. Cualquier validador que la detecte puede enviar la prueba, y el protocolo aplica la penalización automáticamente.
Cómo funciona la penalización
- Una penalización inicial se descuenta del saldo del validador en cuanto se procesa el slashing.
- El validador es obligado a salir y no puede volver a proponer ni atestar.
- Una penalización por correlación se aplica posteriormente, en función de cuánto stake total fue penalizado en el mismo período. Un slashing aislado y accidental cuesta relativamente poco; un slashing masivo, que parece un ataque coordinado, puede costarle a un validador la mayor parte o la totalidad de su stake.
- El saldo restante queda bloqueado durante unos 36 días (8.192 epochs) antes de poder retirarse.
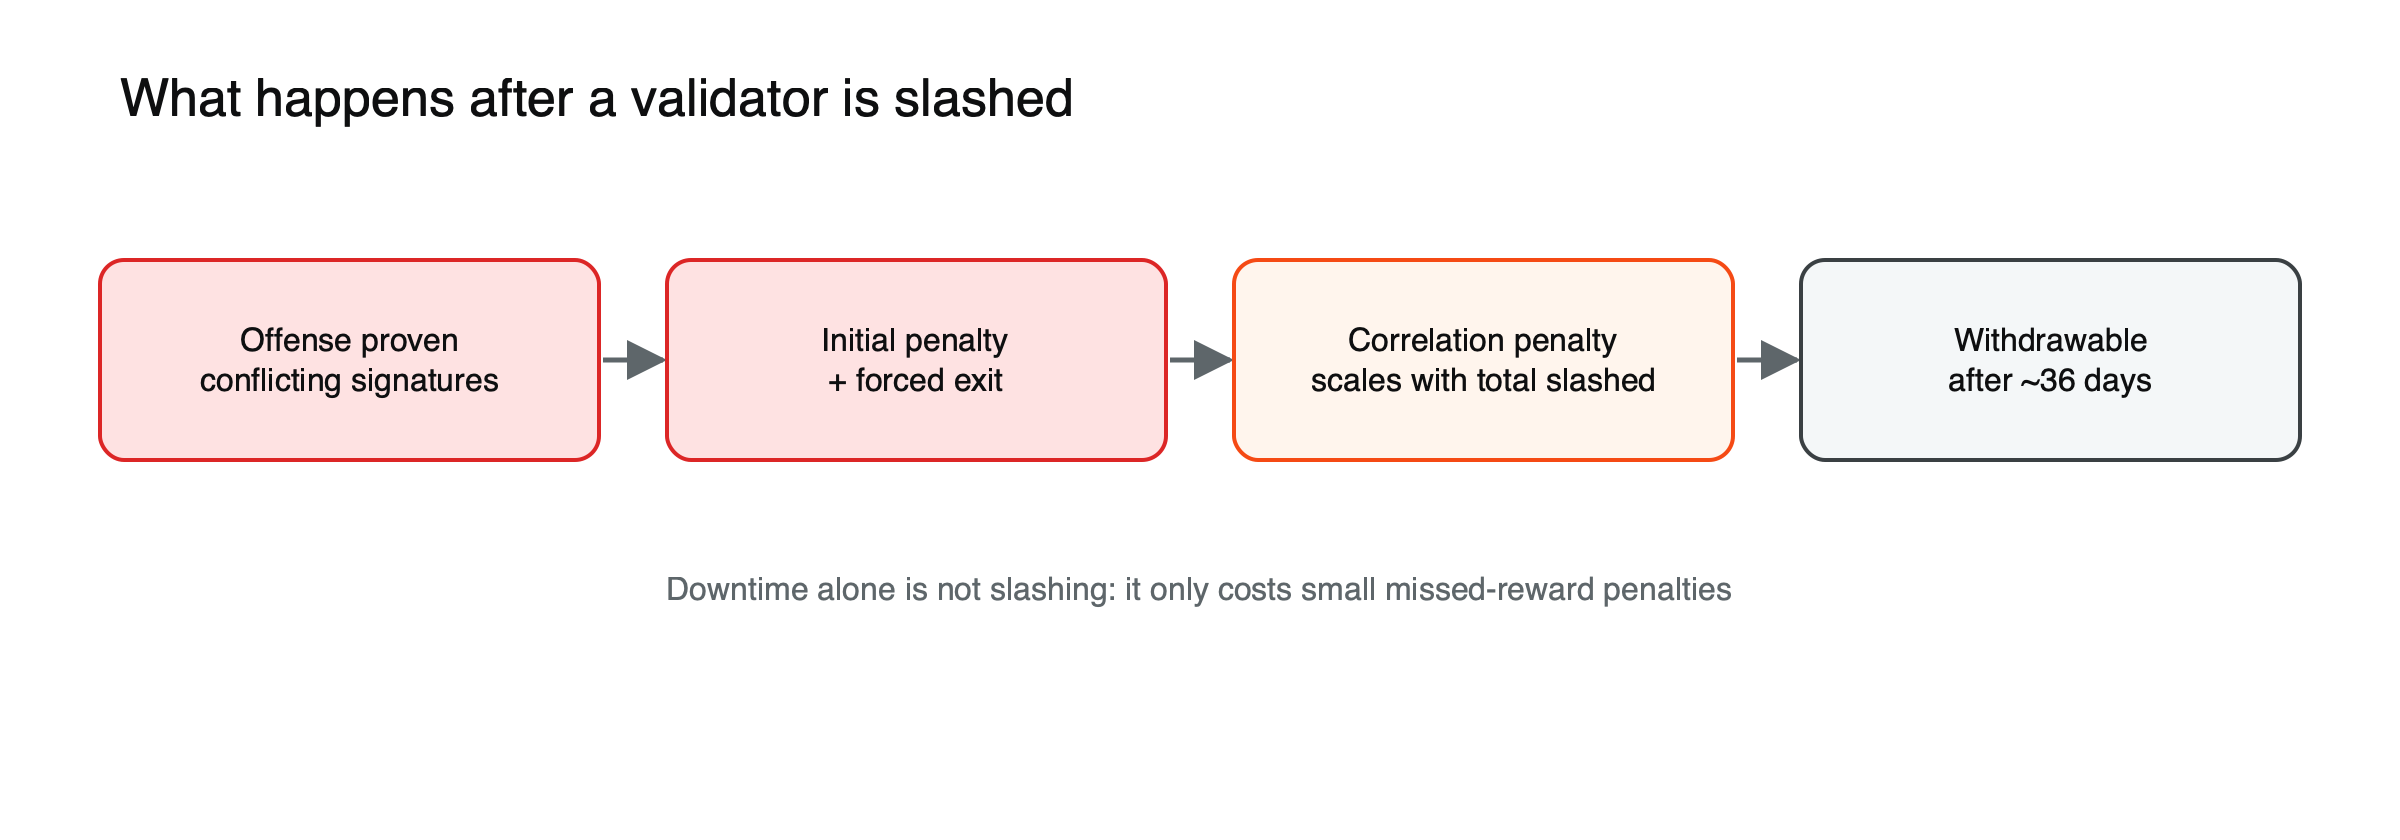 Figura: La secuencia tras un slashing. La penalización por correlación puede ser pequeña ante un error aislado o muy grande en un slashing masivo.
Cómo escala la penalización por correlación
La penalización por correlación es lo que convierte el slashing en un elemento disuasorio y no en una simple multa. Según las reglas de Ethereum desde la actualización Bellatrix, equivale aproximadamente a tres veces la proporción de todo el ether en staking que fue penalizado durante la ventana de tiempo relevante, se aplica sobre el saldo del validador penalizado y se limita al saldo completo. (Ilustración simplificada de la regla.)
| Proporción de todo el stake penalizado en la ventana | Penalización por correlación aproximada |
|---|---|
| Un único validador, por accidente | Cercana a cero |
| 1% | Alrededor del 3% del saldo, aproximadamente 0,96 ETH sobre 32 ETH |
| 10% | Alrededor del 30% del saldo |
| Un tercio o más | Todo el saldo |
El diseño es deliberado. Un error aislado es barato, porque una máquina mal configurada no supone ninguna amenaza para la red. Un ataque coordinado, que requeriría una gran proporción del stake para actuar en conjunto, se castiga con la pérdida de todo lo que esos validadores hayan depositado en staking.
Por qué el slashing encarece los ataques
Para interrumpir la finalidad en Ethereum, un atacante necesitaría que validadores que poseen alrededor de un tercio de todo el ether en staking firmaran mensajes contradictorios. Esas firmas son exactamente lo que el slashing detecta. Como la penalización por correlación crece con el número de validadores que actúan mal de forma conjunta, un ataque serio costaría a los atacantes esencialmente todo su stake, además del daño que el ataque causara al valor del ether que aún conservaran. El slashing convierte el stake de un depósito pasivo en una garantía que realmente está en riesgo.
Slashing frente a penalizaciones por inactividad
| Slashing | Penalizaciones por inactividad | |
|---|---|---|
| Causa | Infracción demostrable de las reglas (firmas contradictorias) | Estar desconectado o con retraso |
| Tamaño | Penalización inicial más penalización por correlación | Aproximadamente las recompensas que habrías obtenido |
| Salida del conjunto de validadores | Sí, salida forzosa | No |
| Caso extremo | Un slashing masivo puede llevarse la mayor parte del stake | Una «fuga por inactividad» crece si la cadena deja de finalizar |
La causa más común es ejecutar las mismas claves dos veces. La mayoría de los slashings reales no han sido ataques. Ocurren cuando un operador ejecuta las mismas claves de validador en dos máquinas al mismo tiempo, a menudo mientras migra servidores o configura una copia de seguridad. Ambas máquinas firman y la red ve dos firmas en conflicto. Las bases de datos de protección contra slashing del software de validadores existen precisamente para evitar esto.
Qué ocurre después de un slashing
Un validador penalizado no sale de inmediato. Pasa a la cola de salida, deja de obtener recompensas y sigue perdiendo pequeñas cantidades mientras espera. La penalización por correlación se calcula aproximadamente a mitad del periodo de retirada, cuando la red puede ver cuántos otros validadores fueron penalizados en un momento cercano, y el saldo restante pasa a ser retirable tras unos 36 días. Para un staker, el coste práctico son las penalizaciones más varias semanas de recompensas perdidas y, para quien hace staking a través de un proveedor, lo que digan sus condiciones sobre quién asume la pérdida.
Cómo evitarlo los stakers
- Nunca ejecutar las mismas claves de validador en dos lugares a la vez.
- Conservar y migrar la base de datos de protección contra slashing al mover un validador.
- Preferir un tiempo de inactividad breve y planificado a una conmutación por fallo apresurada: no cumplir con los deberes cuesta poco, firmar dos veces cuesta mucho.
- Si se hace staking a través de un proveedor, revisar cómo gestiona las claves y si cubre las pérdidas por slashing.
- Considerar la tecnología de validadores distribuidos, que divide la clave de un validador entre varias máquinas para que ninguna máquina pueda firmar dos veces por sí sola.
Algunos proveedores anuncian cobertura contra slashing, prometiendo reembolsar a sus clientes si sus operaciones provocan un slashing. La cobertura suele tener límites y condiciones, así que los términos importan más que el titular.
Con el staking líquido, un slashing en un operador normalmente reduce el valor del token para todos los titulares. Nuestra guía sobre staking líquido explica cómo los protocolos reparten esas pérdidas, y prueba de participación explica por qué el slashing es central para la seguridad del sistema. Para la red, véase qué es Ethereum.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puede perder el importe que invierta.
Preguntas frecuentes
¿Puede penalizarse un validador por estar fuera de línea?
No. Estar fuera de línea conlleva penalizaciones por inactividad, que son aproximadamente iguales a las recompensas que el validador habría obtenido de otro modo. Solo crecen en una «fuga por inactividad», una situación poco frecuente en la que la cadena deja de finalizar y el protocolo reduce gradualmente los saldos de los validadores fuera de línea hasta que los restantes puedan volver a finalizar.
¿Qué tan común es el slashing?
Es raro en relación con el número de validadores. La mayoría de los slashings registrados se deben a errores de los operadores, como ejecutar las mismas claves en dos máquinas durante una migración, más que a ataques deliberados. Sin embargo, los grandes proveedores que sufren un único error de configuración pueden ver cómo se penalizan muchos validadores a la vez.
¿Afecta el slashing a quienes poseen tokens de staking líquido?
Normalmente sí. Los protocolos de staking líquido agrupan muchos validadores, por lo que un slashing en un operador suele repartirse entre todos los titulares como una pequeña reducción del respaldo del token, a menos que el protocolo tenga un fondo de seguros o una fianza de operadores que lo absorba primero.
Fuentes
- Especificaciones de consenso de Ethereum, cadena de balizas de la Fase 0 (condiciones de slashing; vector de slashings de 8.192 épocas) — Ethereum, GitHub
- Penalizaciones de staking en la capa de consenso de Ethereum (penalizaciones por slashing y por correlación; pérdidas socializadas para los LST) — Aave Governance, abril de 2025
- Especificaciones de consenso de Ethereum, cadena de balizas de Bellatrix (multiplicador proporcional de slashing de 3) — Ethereum, GitHub
- Recompensas y penalizaciones de prueba de participación (slashing, penalización por correlación, fuga por inactividad) — Documentación para desarrolladores de ethereum.org