
Como recuperar uma conta de criptomoedas invadida
Se a sua conta de criptomoedas foi invadida, proteja o e-mail e o telefone, peça à exchange que congele a conta, transfira os fundos restantes, revogue aprovações e denuncie o roubo. A rapidez é essencial, porque as transferências na blockchain não podem ser revertidas.
Se a sua conta de criptomoedas foi invadida, siga esta ordem: proteja o seu e-mail e o seu telefone, peça à exchange que congele a conta, transfira os fundos restantes das carteiras comprometidas, revogue as aprovações, documente tudo e denuncie o roubo. A rapidez é essencial, porque os atacantes movimentam os fundos em minutos e as transferências na blockchain não podem ser revertidas.
Primeiro, identifique o que foi comprometido
Diferentes violações exigem respostas diferentes. Use as linhas que correspondem ao que você está observando.
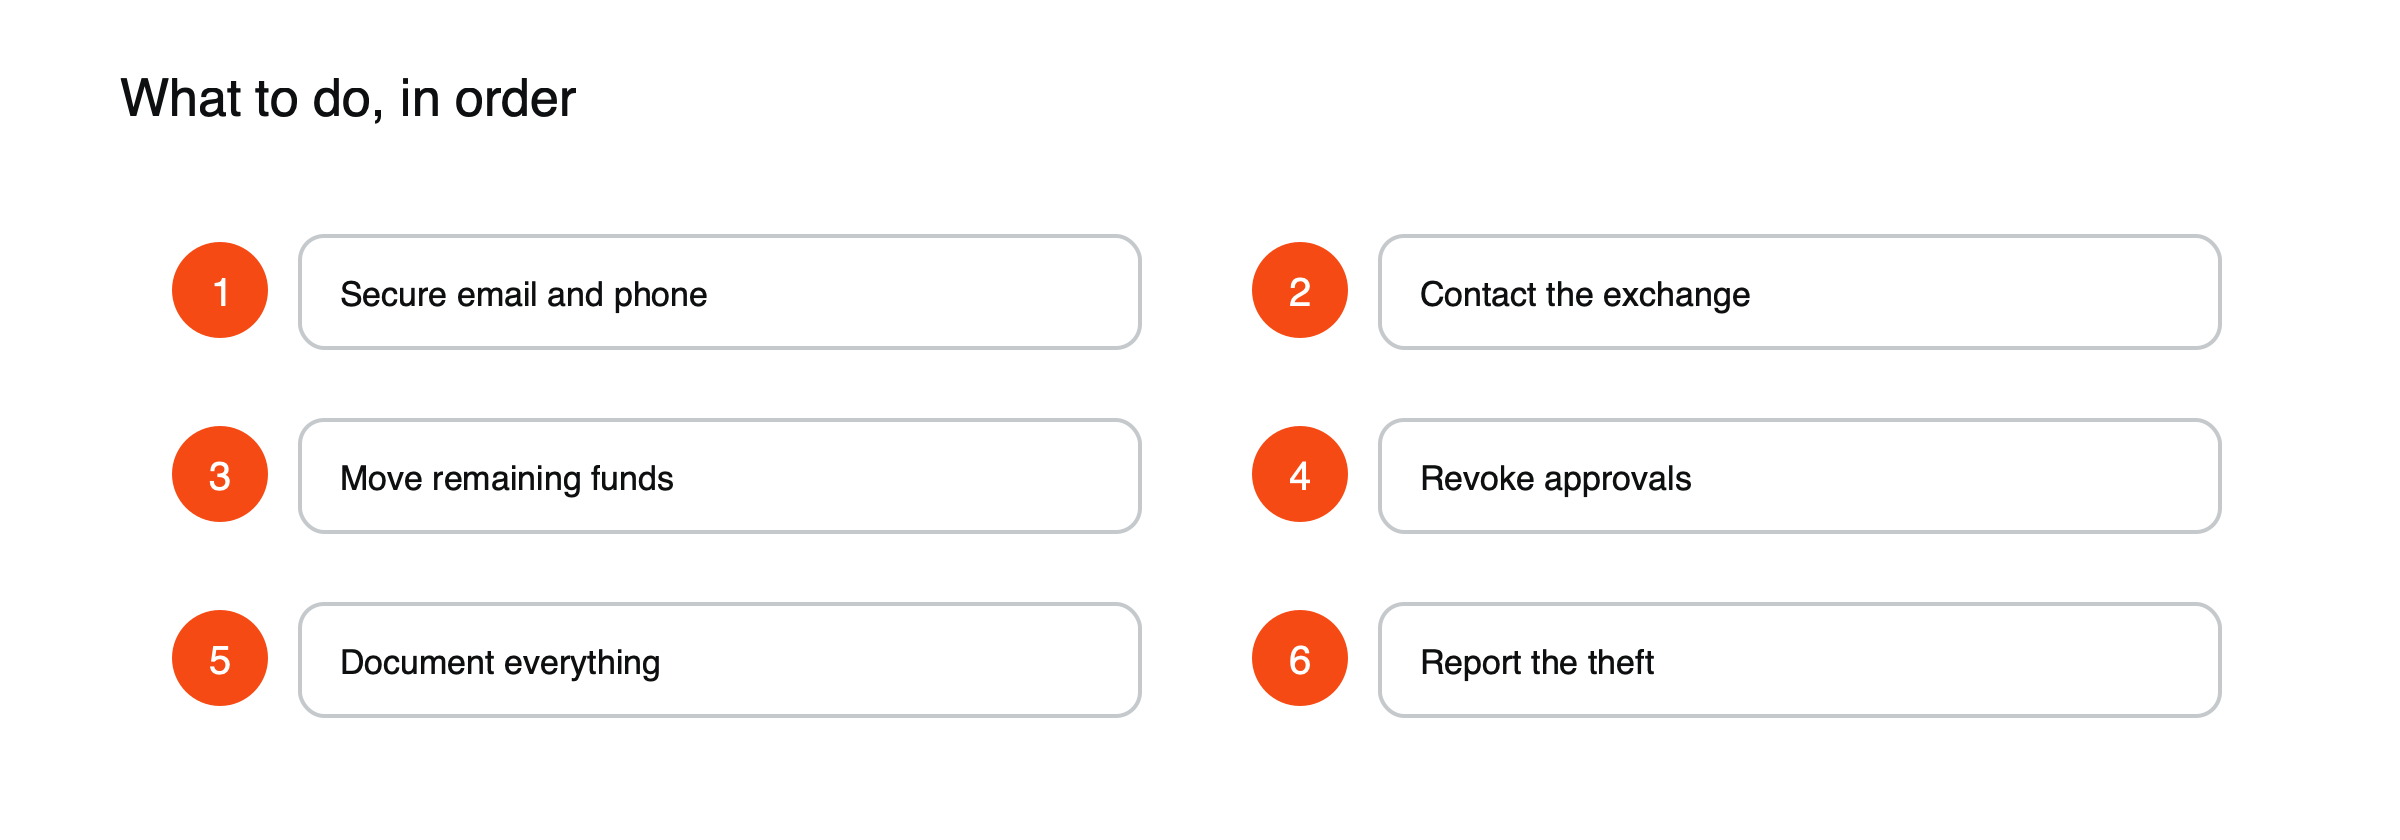
Figura: A ordem das ações após uma invasão.
| O que você percebe | Possível comprometimento | Ação mais urgente |
|---|---|---|
| E-mails de redefinição de senha que você não solicitou; o telefone não mostra sinal | E-mail ou número de telefone | Proteja o e-mail a partir de um dispositivo confiável; ligue para a sua operadora |
| Alertas de login na exchange, novos endereços de saque ou chaves de API | Conta na exchange | Entre em contato com a exchange para congelar a conta |
| Fundos saem de uma carteira de autocustódia sem a sua aprovação | Frase semente ou chave privada | Transfira o que restar para uma nova carteira com uma nova frase |
| Tokens desaparecem depois que você usou um site | Uma aprovação ou assinatura maliciosa | Revogue as aprovações e transfira os tokens restantes |
Mais de uma linha pode se aplicar. O comprometimento do e-mail frequentemente leva ao comprometimento da exchange. Se você não sabe por onde começar, comece pela sua conta de e-mail: ela é a chave de quase todas as outras contas, e protegê-la primeiro impede que o atacante redefina as demais enquanto você trabalha. Anote brevemente o horário de cada etapa.
Proteja o e-mail e o telefone
A maioria das tomadas de conta ocorre por meio de redefinições de e-mail ou códigos por SMS. A partir de um dispositivo em que você confia, altere a senha do e-mail, encerre todas as outras sessões e verifique se há novas regras de encaminhamento ou endereços de recuperação que o atacante possa ter adicionado. Troque a autenticação de dois fatores por um aplicativo autenticador ou uma chave de segurança. Se o seu telefone perdeu o sinal de repente, ligue para a sua operadora a partir de outro telefone e peça que revertam qualquer troca de chip (SIM) e bloqueiem o número. Veja o que é um ataque de troca de SIM.
Congele a conta na exchange
Use apenas o site ou aplicativo oficial da exchange para entrar em contato com o suporte e peça que a conta seja congelada. As exchanges podem, às vezes, interromper saques que ainda estejam pendentes ou sinalizar os endereços de destino se forem informadas rapidamente. Depois de recuperar o controle, remova quaisquer endereços de saque, chaves de API e dispositivos que você não reconheça, e ative uma lista de endereços permitidos para saques (whitelist).
Resgate o que restou em uma carteira de autocustódia
Se a sua frase semente pode ter sido vista, a carteira está permanentemente insegura. Crie uma nova carteira com uma nova frase, de preferência em um dispositivo diferente, e transfira tudo o que restar. Não reutilize a frase antiga nem a importe em lugar nenhum. Os atacantes às vezes deixam pequenas quantidades para trás e usam bots que levam instantaneamente qualquer novo depósito, por isso não envie fundos de volta para a carteira antiga para pagar taxas; transfira o dinheiro das taxas apenas para a nova carteira.
Revogue as aprovações após uma assinatura maliciosa
Se tokens desapareceram depois que você usou um site, o atacante provavelmente detém uma aprovação de token ou uma permissão assinada. Use um verificador de aprovações em um explorador de blocos para encontrar e revogar permissões de gastadores desconhecidos e, em seguida, transfira os tokens restantes para uma carteira nova. A revogação impede o uso futuro de uma permissão; ela não consegue recuperar fundos já levados. Veja o que é um drenador de carteira (wallet drainer).
Documente tudo
Registre os hashes das transações, endereços, datas, valores, o site ou a mensagem envolvidos e capturas de tela de tudo o que for relevante. Um registro claro ajuda as exchanges a decidir se devem congelar fundos que cheguem até elas, ajuda investigadores a conectar casos e pode ser necessário para fins fiscais ou de seguro. Veja o que é um explorador de blockchain.
Denuncie o roubo
Denuncie à polícia local e, nos Estados Unidos, ao Internet Crime Complaint Center do FBI em ic3.gov. Informe às exchanges para onde os fundos roubados foram enviados; se os fundos ainda estiverem lá, elas podem conseguir congelá-los. As denúncias são importantes mesmo quando a recuperação é improvável, porque ajudam as autoridades a rastrear os mesmos atacantes em muitas vítimas.
Cuidado com golpes de recuperação
As vítimas costumam ser contatadas em poucos dias por “especialistas em recuperação”, “investigadores de blockchain” ou pessoas que afirmam trabalhar com as autoridades. Elas prometem rastrear e devolver os fundos mediante uma taxa antecipada, e algumas chegam a falsificar documentos oficiais. As autoridades reais não cobram das vítimas, e ninguém pode garantir a recuperação de criptoativos enviados em uma blockchain. Trate toda oferta não solicitada como golpe e nunca compartilhe sua nova frase-semente, senhas ou documentos de identidade com quem entrar em contato sobre o roubo. Veja os sinais de alerta de golpes com criptomoedas.
Preparar-se agora torna a recuperação mais rápida
Na maior parte das vezes, o tempo perdido após um ataque é gasto procurando informações: a página de suporte real da exchange, os códigos de backup, a lista de contas vinculadas a um endereço de e-mail. Um pouco de preparação encurta essa correria. Salve nos favoritos as páginas oficiais de suporte das exchanges que você usa, guarde os códigos de backup da autenticação de dois fatores offline, anote quais contas usam qual endereço de e-mail e número de telefone, e mantenha o número de contato de fraude da sua operadora em um lugar diferente do seu celular. Saber de antemão quais contas proteger primeiro significa que os primeiros minutos são dedicados à ação, e não à busca.
Depois que a poeira baixar
Descubra como o atacante conseguiu entrar, seja por uma senha reutilizada, um código SMS, um site falso ou uma frase-semente exposta, e feche essa brecha específica. Em seguida, revise o restante da sua configuração: senhas exclusivas em um gerenciador de senhas, autenticação de dois fatores robusta, backup offline da frase-semente e uma carteira separada para conectar-se a novos aplicativos. Para hábitos do dia a dia, leia como montar uma rotina de segurança para criptomoedas e, sobre as crenças que facilitam os ataques, veja mitos sobre segurança de criptomoedas.
Perguntas frequentes
Uma exchange pode reverter um saque feito pelo hacker?
Não, depois que ele tiver sido confirmado na blockchain. Uma exchange pode interromper saques que ainda estão pendentes e pode congelar fundos que chegarem à sua própria plataforma. Por isso, entrar em contato com a exchange imediatamente faz diferença.
Devo pagar um resgate ou negociar com o hacker?
Em geral, não. Pagamentos raramente resultam na devolução dos fundos e podem expô-lo a novas exigências. Denuncie qualquer contato do atacante à polícia e mantenha um registro dele.
Este artigo é conteúdo educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Fontes
- Criminosos aumentando esquemas de troca de SIM (denunciar às autoridades locais e ao ic3.gov) — FBI IC3, fevereiro de 2022
- Segurança na interação com contratos inteligentes (revogar aprovações; verificar endereços) — Security Alliance
- Frase-semente (uma frase comprometida dá controle total; crie uma nova carteira) — LearnBitcoin