
¿Qué es una auditoría de contratos inteligentes y qué es lo que no detecta?
Una auditoría de contratos inteligentes revisa el código de un protocolo en busca de fallos de seguridad. Reduce el riesgo, pero no lo elimina.
Una auditoría de contratos inteligentes es una revisión del código de un protocolo realizada por especialistas en seguridad que buscan errores, fallos de diseño y formas en que se podrían robar fondos. Las auditorías reducen el riesgo, pero no lo eliminan. Euler Finance había sido auditado en repetidas ocasiones antes de perder unos 197 millones de dólares en marzo de 2023, y la mayoría de los contratos hackeados en un estudio habían sido auditados.
Qué revisan los auditores
Los auditores leen el código línea por línea, ejecutan herramientas automatizadas y prueban cómo se comportan los contratos en situaciones inusuales. Buscan fallos comunes, como formas de retirar más de lo depositado, controles de acceso defectuosos, llamadas externas inseguras y errores en la lógica financiera. El resultado es un informe que enumera los problemas según su gravedad y indica si el equipo los corrigió.
Por qué los protocolos auditados siguen siendo hackeados
Una auditoría cubre una versión del código. El exploit de Euler llegó a través de una función añadida después de revisiones anteriores; la auditoría de julio de 2022 de ese cambio no detectó el fallo. Euler había recibido 10 auditorías de seis firmas.
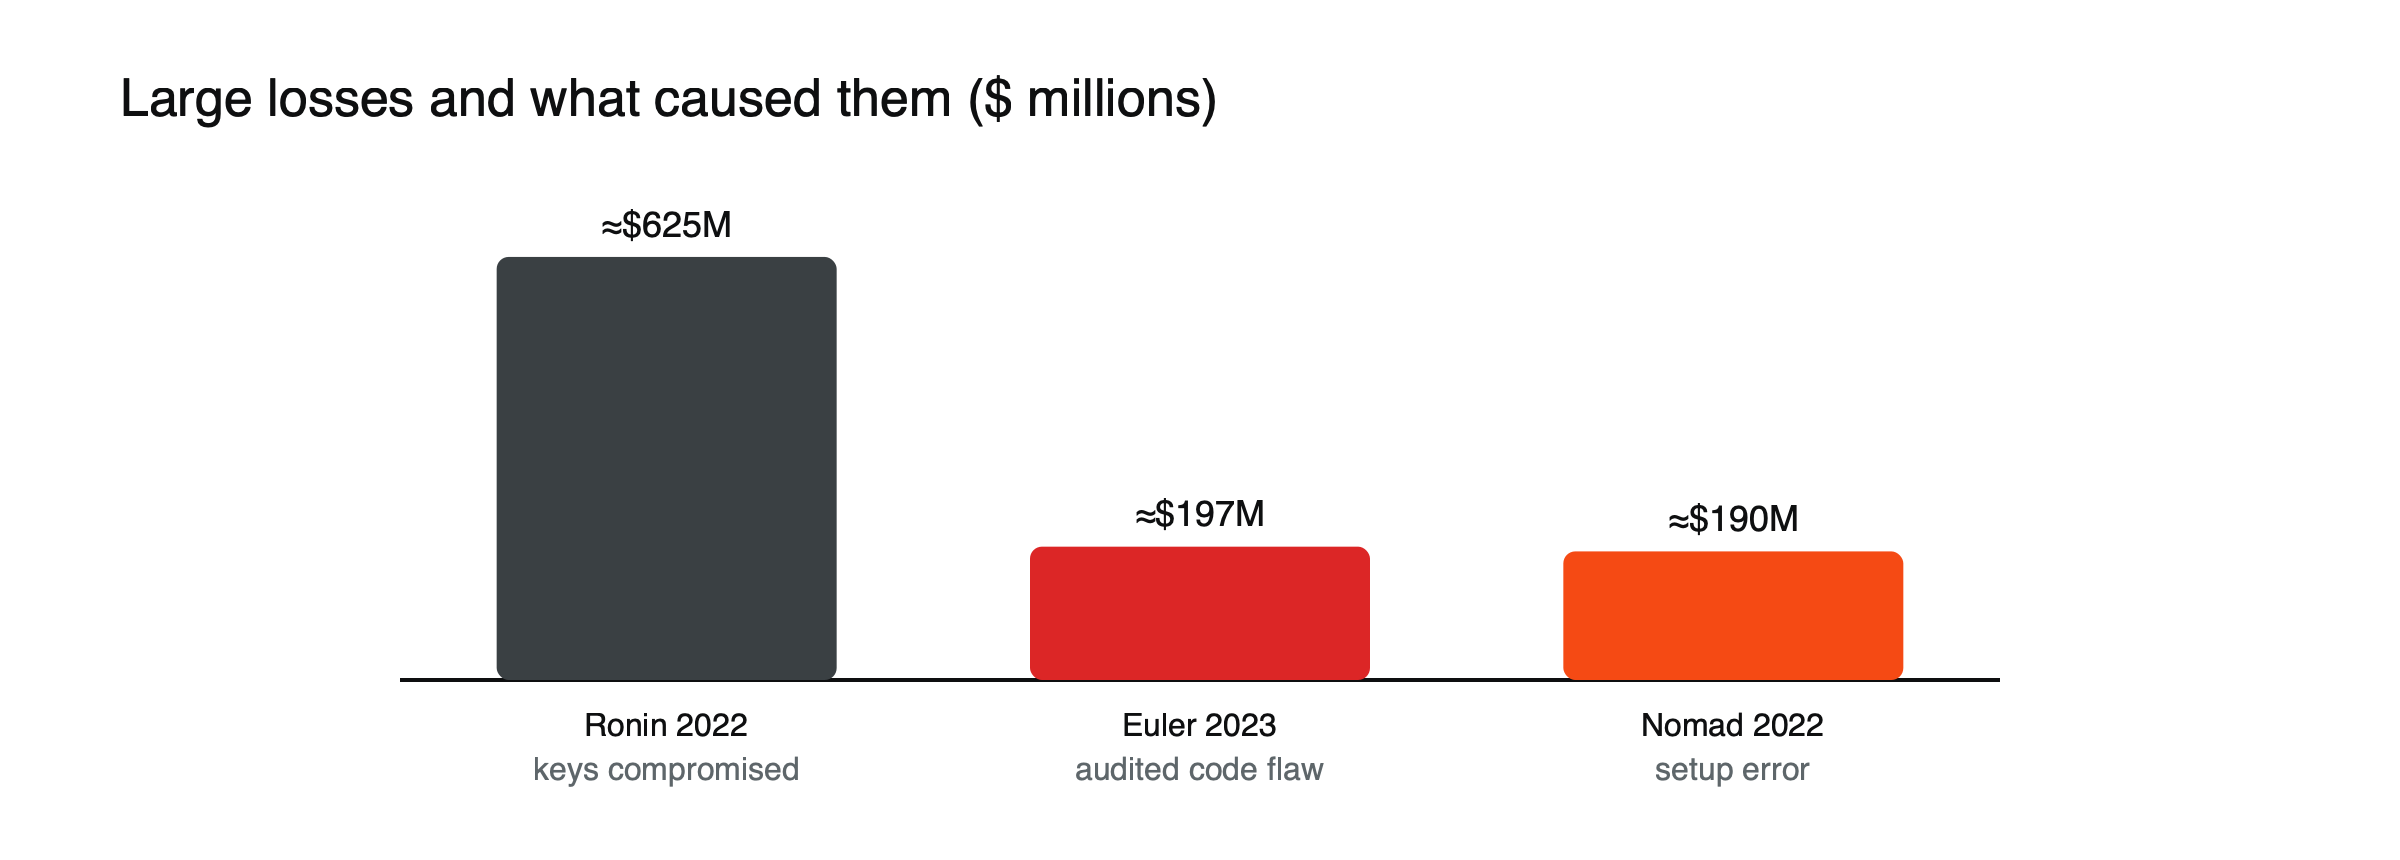 Figura: Tres grandes pérdidas, tres causas diferentes. Solo una fue un fallo de código que una auditoría podría haber detectado.
El alcance es limitado. Una firma que trabajó con Euler dijo que solo había revisado una integración de feed de precios, no el código que falló.
Interacciones complejas. Los fallos suelen aparecer solo cuando un protocolo interactúa con otros, mediante préstamos flash, oráculos u otros contratos.
Errores de configuración e inicialización. El puente de Nomad perdió unos 190 millones de dólares en 2022 debido a una configuración de inicialización incorrecta.
Problemas fuera del código. El puente de Ronin perdió unos 625 millones de dólares en 2022 después de que los atacantes comprometieran las claves de los validadores; ninguna auditoría de código podría haberlo detectado. Consulte el hackeo del puente de Ronin.
Lo que muestran los datos
AnChain.ai encontró que alrededor del 92% de los contratos inteligentes hackeados que estudió habían sido auditados. Esto refleja en parte que casi todos los protocolos serios son auditados. Halborn encontró que los protocolos auditados representaban solo alrededor del 11% del valor en dólares perdido, lo que sugiere que las auditorías siguen siendo importantes.
Qué contiene un informe de auditoría
Un informe de auditoría suele enumerar cada problema encontrado, clasificado por gravedad, normalmente crítica, alta, media, baja e informativa. Para cada uno, describe el problema, cómo podría explotarse y una corrección recomendada, seguido de la respuesta del equipo: corregido, parcialmente corregido o reconocido pero dejado tal cual. Muchos informes terminan con una nota sobre lo que quedó fuera del alcance. Las partes más reveladoras suelen ser los problemas reconocidos y la sección de alcance, porque muestran qué riesgos decidió aceptar el equipo y qué código nadie revisó.
Quién paga y por qué importa
Los proyectos pagan a los auditores, lo que genera una tensión evidente: el cliente del auditor es el equipo, no los usuarios. Las firmas de prestigio protegen su nombre informando con honestidad, pero los límites de tiempo y presupuesto determinan qué tan profunda puede ser una revisión. Las auditorías competitivas, en las que muchos investigadores independientes examinan el código por premios en dinero, y los programas permanentes de recompensas por errores, que pagan por vulnerabilidades encontradas después del lanzamiento, añaden incentivos distintos. Un protocolo que combina una auditoría privada, un concurso público y una recompensa permanente elevada ha recibido un escrutinio mucho mayor que uno con un único informe.
Seguridad más allá de la auditoría
- Programas de recompensas por errores pagan a los investigadores que informan fallos en lugar de explotarlos.
- La verificación formal usa métodos matemáticos para demostrar que ciertas propiedades del código siempre se cumplen.
- La monitorización vigila transacciones inusuales y puede activar alertas o pausas.
- Los timelocks retrasan las actualizaciones para que los usuarios puedan reaccionar antes de que los cambios entren en vigor.
- Los límites restringen cuánto se puede depositar o retirar mientras el nuevo código demuestra su fiabilidad.
Señales de una auditoría exhaustiva
La calidad varía mucho entre las auditorías. Las señales más sólidas incluyen una firma de prestigio con un historial público, un informe que indique la versión exacta del código revisado, un plazo realista para la cantidad de código, hallazgos de todas las gravedades en lugar de un resultado sospechosamente limpio, y una revisión de seguimiento que confirme que las correcciones se hicieron correctamente. Un certificado de una página sin hallazgos, o un informe que solo cubra una pequeña parte del protocolo, dice mucho menos de lo que sugiere su insignia en un sitio web.
Leer una auditoría sin leer código
No necesitas ser desarrollador para obtener valor de un informe de auditoría. Comprueba que el informe nombre los contratos actuales del protocolo y su fecha. Lee el resumen de hallazgos, cuenta cuántos problemas críticos o altos hubo y si todos se corrigieron. Busca cualquier hallazgo marcado como reconocido en lugar de corregido, y lee por qué. Revisa la sección de alcance por si se excluyó algo importante. Después, compara las fechas de las auditorías con las de las actualizaciones posteriores: el código modificado después de la última revisión es código que quizá nunca se revisó.
Cómo leer una auditoría
- Comprueba la fecha y la versión. ¿El código auditado es el que se ejecuta ahora?
- Comprueba el alcance. ¿Qué contratos se revisaron y cuáles no?
- Lee los hallazgos. ¿Se corrigieron y se volvieron a comprobar los problemas de gravedad crítica y alta?
- Busca más de una revisión, además de un programa público de recompensas por errores y una monitorización continua.
Cuándo las auditorías sí ayudan
A pesar de sus límites, las auditorías detectan muchísimo. Muchos fallos graves se encuentran y corrigen antes del lanzamiento y nunca llegan a las noticias, precisamente porque se detectaron. Los protocolos que combinan varias auditorías con programas de recompensas por errores, límites de depósito graduales y procesos de actualización cuidadosos han obtenido, en general, mejores resultados que los que las omitieron. Las estadísticas que muestran que la mayoría de los contratos hackeados habían sido auditados reflejan sobre todo lo comunes que se han vuelto las auditorías, no que sean inútiles. Para los usuarios, la lección práctica es tratar una auditoría como un mínimo necesario y no como una garantía, y buscar siempre las demás capas de seguridad que muestran que un equipo se toma el riesgo en serio tanto después del lanzamiento como antes.
Dónde encajan las auditorías
Una auditoría es una señal entre varias. Nuestra guía sobre cómo verificar un protocolo DeFi antes de depositar cubre el resto. Para lo básico, lee qué es un contrato inteligente y qué es DeFi.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y podrías perder el importe que inviertas.
Preguntas frecuentes
¿Significa que un protocolo «auditado» es seguro?
No. Significa que un código específico fue revisado en un momento concreto por una firma concreta. Las auditorías reducen la probabilidad de tipos conocidos de errores, pero muchos protocolos hackeados habían sido auditados, y los riesgos fuera del código no quedan cubiertos.
¿Cuánto tarda una auditoría?
Depende del tamaño y la complejidad del código: desde días para un contrato pequeño hasta semanas o meses para un protocolo grande. Las auditorías apresuradas antes de una fecha límite de lanzamiento son un punto débil habitual.
Fuentes
- El auditor de criptomonedas Sherlock pagará 4,5 millones de dólares a Euler Finance (explotación de 197 millones de dólares; alcance de la revisión de otro auditor) — The Block, marzo de 2023
- El equipo de Euler Finance bloquea un módulo vulnerable (la auditoría de julio de 2022 no detectó el fallo) — ForkLog, marzo de 2023
- La paradoja de la auditoría (el 91,96 % de los contratos hackeados estaban auditados; los protocolos auditados perdieron el 10,8 % del valor; 10 auditorías de 6 firmas) — Zealynx Academy
- Por qué algunos contratos inteligentes superan una auditoría pero aun así son hackeados (inicialización de Nomad; compromiso de claves de Ronin) — QuillAudits