
¿Qué es una cartera multisig?
Una cartera multisig exige varias claves independientes para aprobar una transacción, como cualquier 2 de 3, de modo que ninguna clave robada o perdida puede mover los fondos por sí sola.
Una cartera multisig, abreviatura de multi-signature (multifirma), requiere varias claves independientes para aprobar una transacción, por ejemplo, cualquier 2 de 3. Ninguna clave robada o perdida por sí sola puede mover los fondos. Empresas, DAO e individuos la utilizan para compartir el control y evitar un único punto de fallo, pero no puede proteger a los firmantes que aprueban una transacción maliciosa disfrazada.
Cómo funciona
La cartera se configura con una lista de firmantes y un umbral, expresado como M de N:
- N es el número total de claves.
- M es cuántas deben firmar antes de que una transacción se ejecute.
En una configuración 2 de 3, podrías tener una clave en una cartera de hardware, una segunda en otro dispositivo en un lugar distinto y una tercera con una persona o servicio de confianza. Cualquiera de dos puede mover los fondos; perder una clave no es fatal.
En Bitcoin, la multifirma está integrada en el sistema de scripts. En Ethereum, suele ser una cartera de contrato inteligente, como Safe.
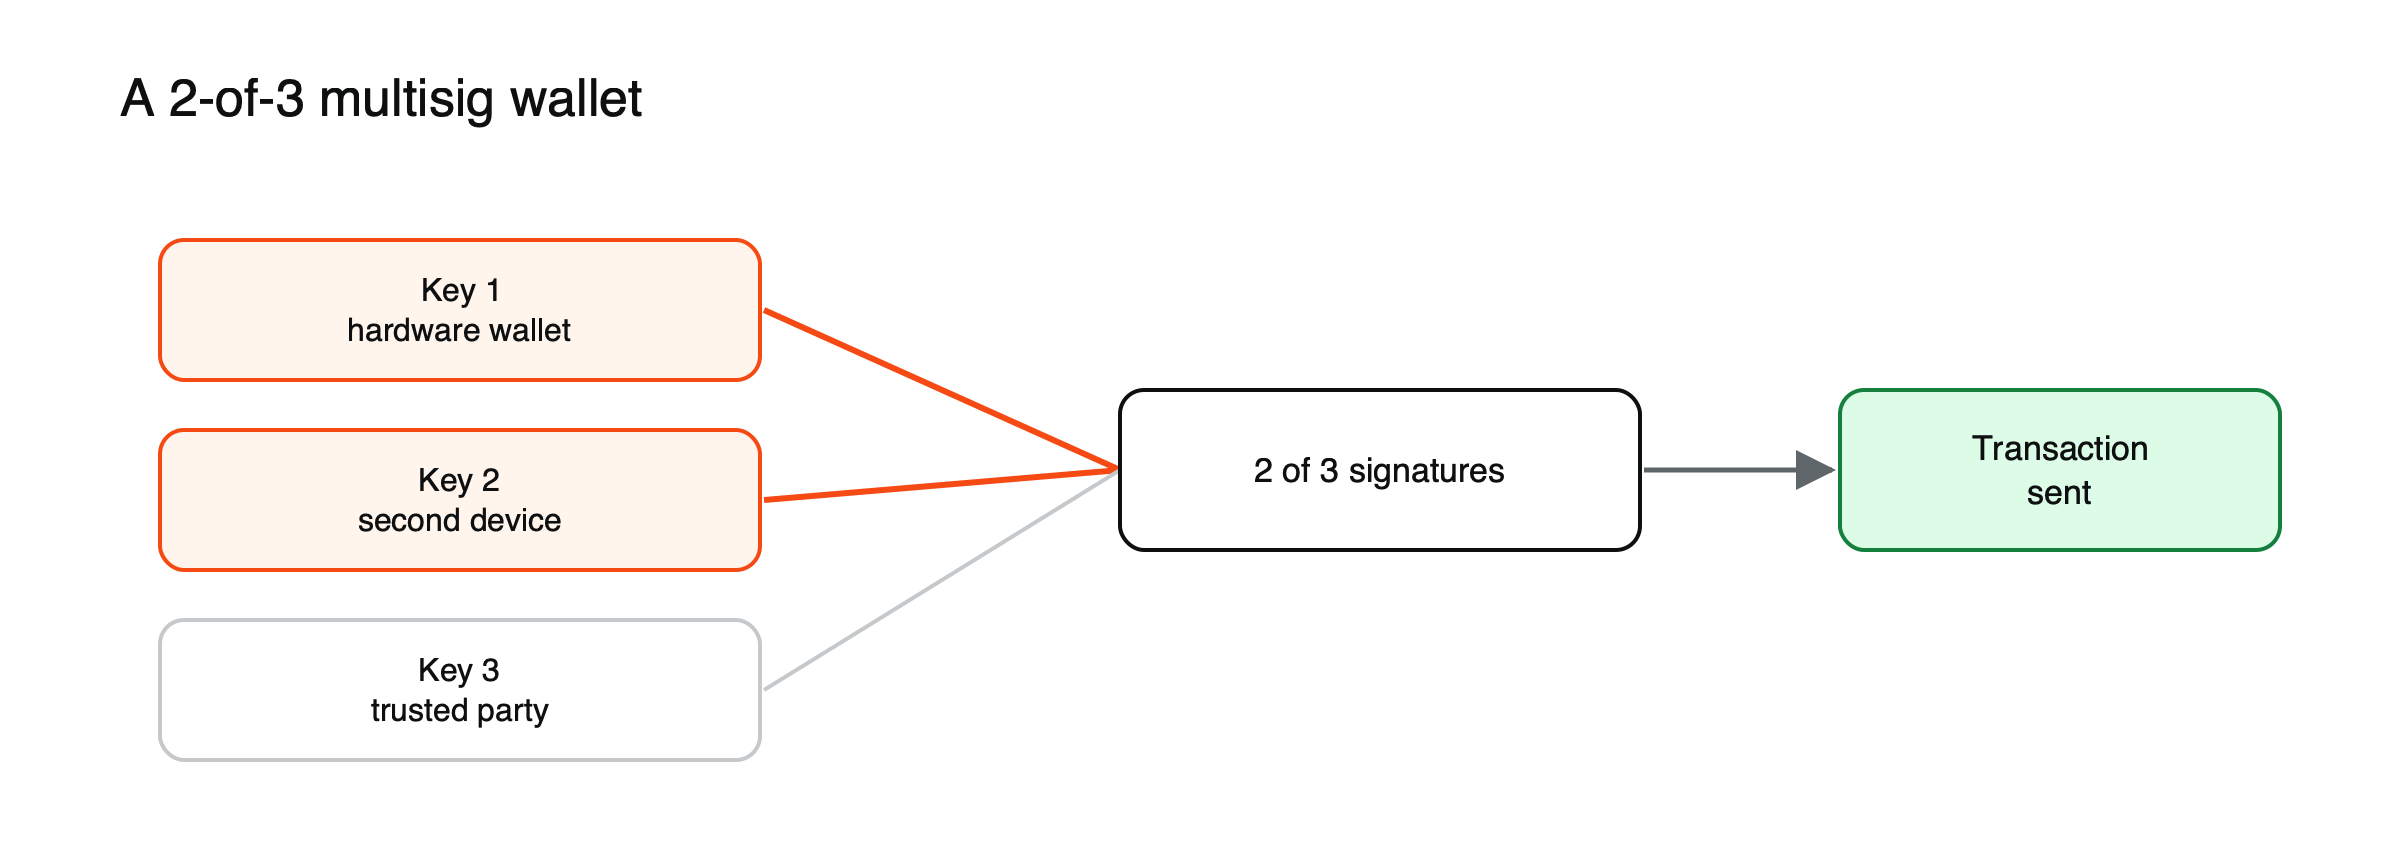 Figura: En una configuración 2 de 3, cualquier dos de las tres claves pueden aprobar una transacción.
Cómo elegir el umbral
| Configuración | Qué protege | Riesgo principal |
|---|---|---|
| 2 de 2 | Robo de cualquiera de las dos claves por separado | Perder cualquiera de las dos claves bloquea los fondos |
| 2 de 3 | Robo de una clave o pérdida de una clave | Dos claves guardadas descuidadamente juntas |
| 3 de 5 | Varios robos o pérdidas a la vez | Más personas y dispositivos que coordinar |
Para un individuo, 2 de 3 es el equilibrio más común: tolera la pérdida de una clave y el robo de otra. Una configuración 2 de 2 añade protección frente al robo, pero elimina cualquier margen para la pérdida, por lo que resulta arriesgada sin un plan de copias de seguridad cuidadoso.
Una configuración 2 de 3 en la práctica
Una configuración personal típica usa tres carteras de hardware de fabricantes diferentes, cada una con su propia frase semilla. Una permanece en casa, otra en una ubicación segura separada y la tercera con una persona de confianza o un servicio profesional que pueda cofirmar cuando sea necesario. Para enviar fondos, el titular crea una transacción en una aplicación de cartera coordinadora, la firma con el dispositivo de casa y luego la firma con un segundo dispositivo. Ninguno de los dispositivos puede mover nada por sí solo, y un ladrón que encuentre un dispositivo y su frase semilla tampoco podrá gastar. Si se pierde un dispositivo, el titular utiliza los otros dos para trasladar los fondos a una nueva multifirma con una clave de reemplazo, restaurando el nivel original de protección. Etiqueta qué dispositivo guarda cada clave, pero sin escribir allí ninguna palabra semilla.
La copia de seguridad que más personas olvidan
En una multifirma de Bitcoin, las frases semilla no son toda la copia de seguridad. Para reconstruir la cartera, también necesitas su configuración: qué claves públicas intervienen, en qué orden y con qué umbral, normalmente guardada como “descriptor de cartera” o como las claves públicas extendidas de los cofirmantes. Con dos de las tres frases semilla pero sin registro de la información pública de la tercera clave, reconstruir la cartera puede ser difícil o imposible. Guardar una copia de la configuración junto con la copia de seguridad de cada clave evita este problema. No permite a nadie gastar, pero puede revelar tus saldos, así que merece igualmente cuidado.
Quién la utiliza
- Individuos con grandes tenencias que quieren evitar un único punto de fallo.
- Empresas y fondos que necesitan que varias personas aprueben los pagos.
- DAO y protocolos que gestionan tesorerías. Consulta qué es una DAO.
- Exchanges para almacenamiento en frío.
Ventajas
La pérdida o el robo de una sola clave no puede vaciar los fondos; el control puede compartirse; y resulta útil para la planificación de herencias.
Desventajas
Es más compleja de configurar y de recuperar; cada firmante debe proteger su clave; los errores de configuración pueden bloquear los fondos; y las carteras de contrato inteligente añaden riesgo de código.
Errores de configuración que anulan su propósito
- Guardar dos claves en el mismo lugar, de modo que un robo o un incendio se lleve lo suficiente para gastar o para dejarte fuera.
- Usar dispositivos de un solo fabricante, de modo que un único fallo o un problema en la cadena de suministro podría afectar a todas las claves.
- Omitir la copia de seguridad de la configuración, dejando la cartera imposible de reconstruir incluso con suficientes frases semilla.
- No probar nunca una recuperación, de modo que nadie sabe si las copias de seguridad realmente funcionan.
- Elegir cofirmantes que podrían no estar disponibles, como un familiar en el extranjero que no tiene un plan para ser contactado en una emergencia.
Multifirma, MPC y custodia colaborativa
La multifirma no es la única forma de dividir el control. Las carteras de cálculo multiparte (MPC, por sus siglas en inglés) dividen una única clave en fragmentos en manos de distintas partes, que combinan su trabajo para firmar sin reconstruir nunca la clave. En la cadena de bloques, el resultado se ve como una transacción normal de firma única, lo que puede reducir las comisiones y mejorar la privacidad, pero la seguridad depende del software del proveedor y no de reglas aplicadas por la blockchain. Los servicios de custodia colaborativa combinan la multifirma con una empresa que custodia una de las claves y ayuda en la recuperación, de modo que los clientes conservan el control de la mayoría de las claves y tienen un respaldo si pierden una.
Lo que mostró el hackeo de Bybit
El 21 de febrero de 2025, los atacantes robaron unos 1.500 millones de dólares en ETH de la cartera fría multifirma de Bybit. Comprometieron el equipo de un desarrollador del proveedor de carteras Safe y alteraron lo que veían los firmantes, de modo que los firmantes requeridos aprobaron una transacción maliciosa que parecía rutinaria. La multifirma no impidió nada, porque cada firma fue otorgada. La lección: cada firmante debe verificar lo que firma en un dispositivo de confianza. Consulte qué ocurrió en el hackeo de Bybit.
Para conocer los conceptos básicos de almacenamiento, lea sobre carteras calientes frente a carteras frías, qué es la custodia de criptoactivos y cómo planificar la herencia de criptomonedas.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puede perder el importe que invierta.
Preguntas frecuentes
¿Merece la pena la multifirma para un particular?
Es más útil para tenencias grandes, donde la complejidad adicional se justifica al eliminar cualquier punto único de fallo. Para importes más pequeños, una cartera de hardware con una frase semilla bien protegida es más sencilla y tiene menos probabilidades de cometer errores de configuración.
¿La multifirma cuesta más en comisiones?
En Bitcoin, las transacciones multifirma son más grandes que las de firma única, por lo que cuestan algo más, aunque los formatos modernos reducen la diferencia. En Ethereum, las carteras de contrato inteligente pagan gas adicional por la lógica del contrato. Para el almacenamiento a largo plazo que se mueve con poca frecuencia, la diferencia suele ser pequeña.
Fuentes
- Lazarus hackeó Bybit a través de un equipo de desarrollador de Safe{Wallet} vulnerado (cartera fría multifirma; transacción maliciosa disfrazada) — BleepingComputer, febrero de 2025
- SlowMist: Técnicas de los hackers detrás del robo a Bybit (multifirma de Safe; casos similares de WazirX y Radiant) — DeFiHackLabs
- Frase semilla (esquemas de copia de seguridad multifirma) — LearnBitcoin