
O que é envenenamento de endereço?
Envenenamento de endereço é um golpe em que um atacante cria um endereço com o mesmo início e fim de um que você usa e envia uma transferência de valor ínfimo ou zero para que ele apareça no seu histórico. Se você copiar esse endereço depois, pagará ao atacante.
Envenenamento de endereço é um golpe em que um atacante cria um endereço que começa e termina como um que você costuma usar e, em seguida, envia uma transferência de valor ínfimo ou zero para que ele apareça no seu histórico. Se você depois copiar esse endereço, pagará ao atacante. Em maio de 2024, uma vítima enviou 1.155 WBTC, cerca de 68 milhões de dólares, dessa forma.
Como o ataque funciona
- Observar: bots monitoram carteiras que movimentam grandes quantias.
- Gerar: o atacante cria um endereço com os primeiros e últimos caracteres de um endereço para o qual você envia com frequência.
- Envenenar: ele envia uma transferência de token de valor mínimo (dust) ou zero a partir do endereço semelhante, para que ele apareça no seu histórico. Alguns truques chegam a fazer parecer que você enviou fundos para ele.
- Aguardar: você copia o endereço “familiar” do seu histórico para sua próxima transferência, e os fundos vão para o atacante.
Nenhuma senha, frase semente ou assinatura é roubada. O ataque depende de carteiras e exploradores de blockchain encurtarem endereços e de pessoas verificarem apenas os primeiros e últimos caracteres.
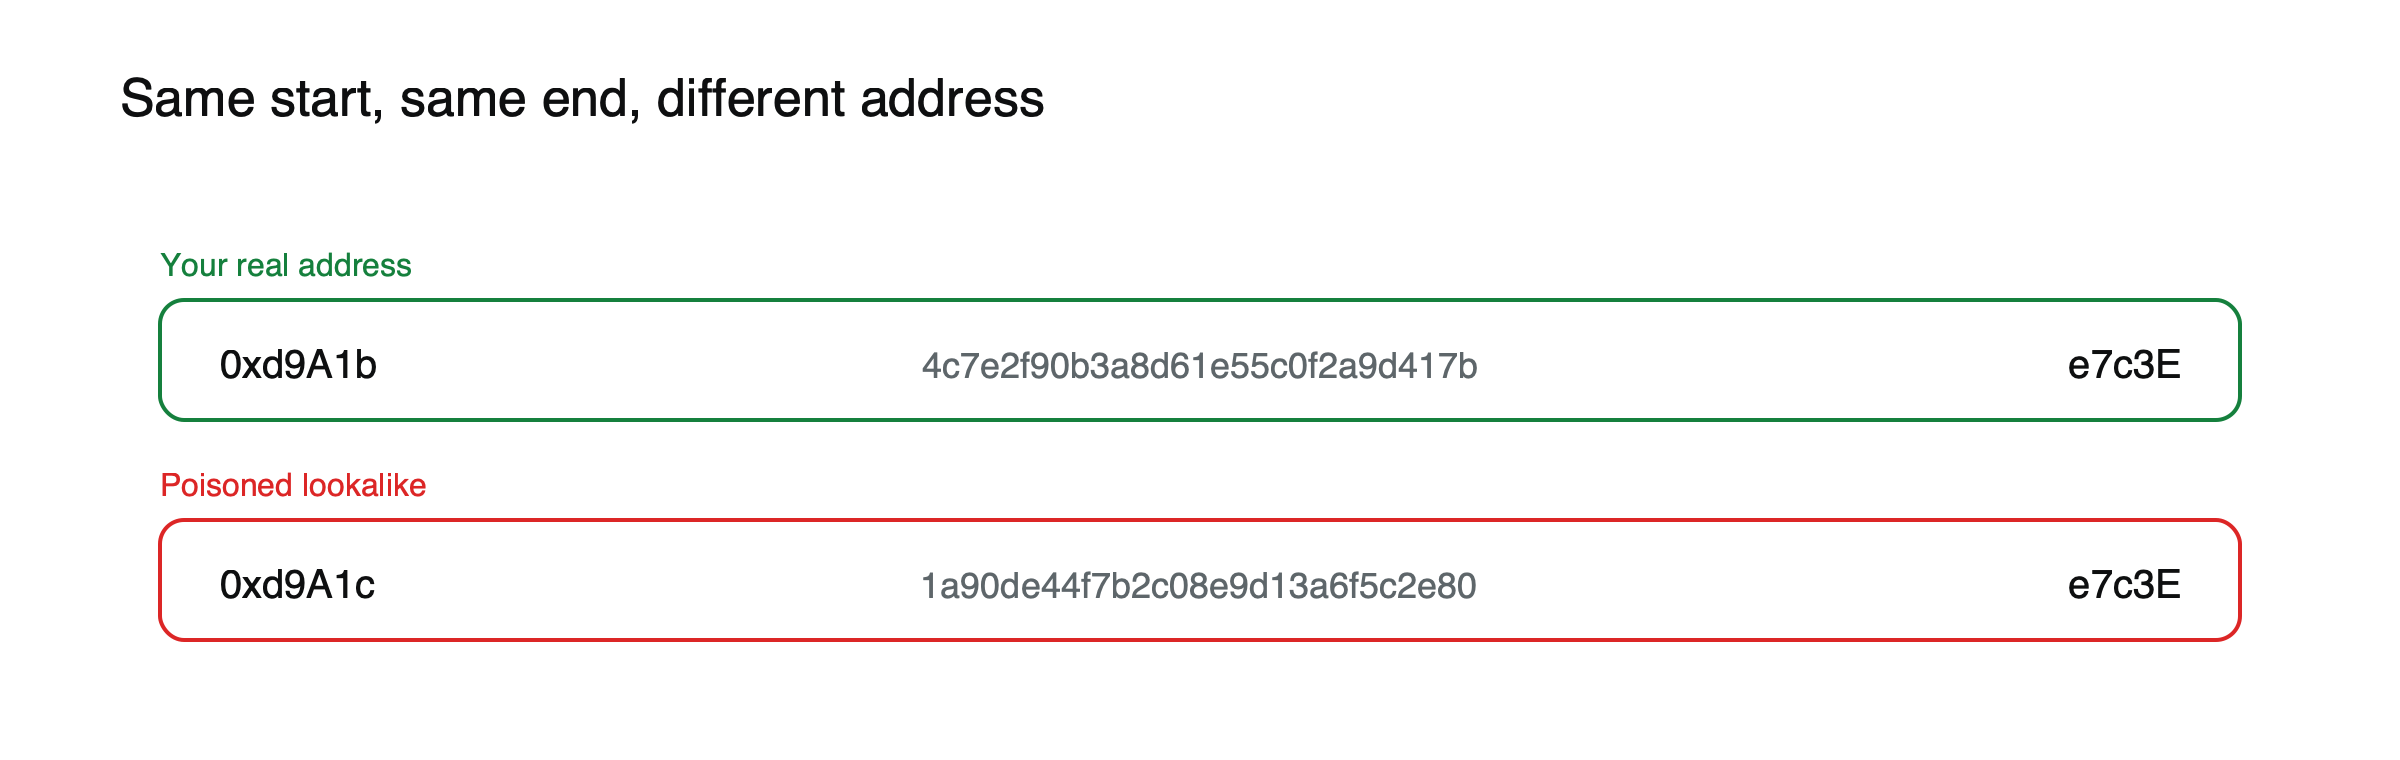 Figura: Um endereço semelhante coincide no início e no fim; apenas o meio é diferente (endereços ilustrativos).
Por que endereços semelhantes são fáceis de criar
Um endereço é derivado de uma chave gerada aleatoriamente, então os atacantes não podem escolhê-lo diretamente. Eles podem, porém, gerar milhões de chaves rapidamente e manter aquelas cujos endereços, por acaso, começam e terminam com os mesmos poucos caracteres do seu. Coincidir quatro caracteres em cada extremidade exige poder computacional comum; coincidir mais exige mais tempo, mas ainda é viável para atacantes com bons recursos. Como a maioria das carteiras e exploradores exibe endereços em forma abreviada, como os primeiros e últimos quatro caracteres com pontos no meio, um endereço semelhante que coincida com essas partes visíveis pode passar em uma verificação rápida.
Variantes do truque
- Transferências de poeira (dust): o atacante envia uma quantia real e minúscula a partir do endereço semelhante, para que ela apareça no seu histórico de entradas.
- Transferências de valor zero: em alguns contratos de tokens, qualquer pessoa pode acionar a transferência de zero tokens que aparenta vir do seu próprio endereço, colocando o endereço semelhante no seu histórico de saídas.
- Tokens falsos: o atacante cria um token cujo nome copia um token real e envia uma transferência que parece um pagamento que você fez.
Os três visam o mesmo hábito: copiar um endereço do seu próprio histórico de transações.
A escala
Pesquisadores da Carnegie Mellon documentaram cerca de 270 milhões de tentativas de envenenamento de endereço na Ethereum e na BNB Chain entre julho de 2022 e junho de 2024, atingindo cerca de 17 milhões de carteiras, com pelo menos 83 milhões de dólares em perdas confirmadas. No caso do WBTC de maio de 2024, o atacante devolveu a maior parte dos fundos após uma negociação pública, uma exceção e não a regra.
Uma perda recorde e um desfecho incomum
Em 3 de maio de 2024, uma vítima enviou 1.155 bitcoins embrulhados (wrapped bitcoin), no valor de cerca de 68 milhões de dólares na época, para um endereço envenenado após copiá-lo do seu histórico. O caso atraiu ampla atenção não apenas pelo seu tamanho, mas pelo que se seguiu: após mensagens on-chain e pressão pública, o atacante devolveu quase todos os fundos dias depois. Tais desfechos são raros. Na maioria dos casos, os fundos enviados a um endereço envenenado não são recuperados.
Não é apenas um problema da Ethereum
A maioria dos ataques registrados ocorre na Ethereum e em redes semelhantes, onde transferências de valor zero e transações baratas de tokens tornam o envenenamento fácil. O Bitcoin não está imune: um atacante ainda pode enviar uma pequena quantia a partir de um endereço semelhante para que ela apareça no histórico de uma carteira, e o mesmo hábito de copiar leva à mesma perda. A defesa é idêntica em todas as redes: nunca confie no histórico como fonte de endereços.
Como verificar um endereço corretamente
- Copie da fonte, como a página de depósito da exchange ou a mensagem do próprio destinatário, e não do seu histórico.
- Compare o endereço inteiro em partes, por exemplo, quatro caracteres por vez do início ao fim, em vez de apenas as extremidades.
- Use a tela da sua carteira de hardware para confirmar o endereço antes de aprovar, já que ela mostra a string completa.
- Salve endereços confiáveis em uma lista de endereços uma vez, após verificá-los, e selecione-os a partir dela.
- Confirme com o destinatário que uma transferência de teste chegou antes de enviar o restante.
A mesma disciplina se aplica ao receber. Se você compartilhar seu endereço para um pagamento, envie-o por um canal em que a outra pessoa confie e peça que ela confirme de volta os primeiros e os últimos caracteres. Atacantes que conseguem ver sua atividade pública às vezes entram em contato com remetentes diretamente, usando um endereço semelhante e uma história convincente. Por isso, uma confirmação rápida por um segundo canal fecha também essa brecha, com custo quase nulo para qualquer pessoa. Um único minuto de verificação é um seguro barato contra um erro permanente.
O que as carteiras estão fazendo a respeito
Muitas carteiras e exploradores de blocos agora ocultam, por padrão, transferências de valor zero e tokens suspeitos de spam, sinalizam endereços que se parecem muito com outros que você já usou e alertam antes de enviar para um endereço sem histórico. Esses recursos ajudam, mas não conseguem detectar todas as variações, por isso os hábitos abaixo continuam sendo a principal defesa.
Se você enviou fundos para um endereço envenenado
Não há como reverter a transação. Registre o hash da transação, denuncie o endereço ao provedor da carteira, a qualquer exchange para onde os fundos sejam movidos e à polícia, e acompanhe a chegada dos fundos a uma exchange que possa congelá-los. Desconfie de “serviços de recuperação” que entrem em contato com você; eles são um golpe secundário comum.
Como se proteger
- Nunca copie endereços do seu histórico de transações.
- Use uma agenda de endereços ou contatos salvos para destinatários frequentes.
- Verifique o endereço completo, não apenas o início e o fim.
- Envie uma transação de teste pequena antes de uma transferência grande e confirme que ela chegou.
- Ignore transferências minúsculas inesperadas e tokens de endereços desconhecidos.
- Use listas de permissão de saque (whitelists) nas exchanges. Veja o que é uma whitelist de endereços de criptomoedas.
Para transferências seguras, leia como sacar criptoativos com segurança. Para golpes relacionados, veja o que é um wallet drainer e os sinais de alerta de golpes com criptomoedas. Para o básico, leia o que é uma carteira de criptomoedas.
Este artigo tem caráter educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor que investir.
Perguntas frequentes
Uma transferência recebida minúscula pode roubar meus fundos?
Não. A própria transferência não consegue retirar nada da sua carteira. Ela é uma isca, colocada no seu histórico na expectativa de que você copie o endereço errado mais tarde. Ignorá-la, e ocultá-la se sua carteira permitir, é suficiente.
Nomes legíveis por humanos impedem o envenenamento de endereço?
Ajudam, porque você digita ou seleciona um nome em vez de copiar uma longa sequência de caracteres. Mas nomes também podem ser falsificados com grafias semelhantes, então a mesma regra se aplica: confira para quem está enviando e faça um teste pequeno primeiro em valores altos.
Fontes
- Hacker devolve 51 ETH à vítima de US$ 68 milhões roubados (perda de 1.155 WBTC em 3 de maio de 2024; devolução posterior de quase todos os fundos) — ForkLog, maio de 2024
- Address Poisoning (Carnegie Mellon: 270 milhões de tentativas, 17 milhões de carteiras, julho de 2022 a junho de 2024) — Spark Research
- Address poisoning (estudo USENIX: mais de US$ 83 milhões em perdas confirmadas) — Spark