
¿Qué es un ataque del 51%?
Un ataque del 51% ocurre cuando una sola parte controla más de la mitad del poder de producción de bloques de una blockchain y lo usa para reescribir la historia reciente, normalmente mediante un doble gasto.
Un ataque del 51% ocurre cuando una sola parte controla más de la mitad del poder de producción de bloques de una blockchain, es decir, la tasa de hash de minería en una prueba de trabajo o el stake en una prueba de participación, y lo utiliza para reescribir la historia reciente. El objetivo habitual es un doble gasto: pagar a un exchange, retirar otra cosa y luego borrar de la cadena el pago original.
Cómo funciona un ataque del 51%
En una cadena de prueba de trabajo, los nodos siguen la versión de la cadena con mayor trabajo acumulado. Un atacante con mayoría de la tasa de hash puede aprovechar esa regla en unos pocos pasos:
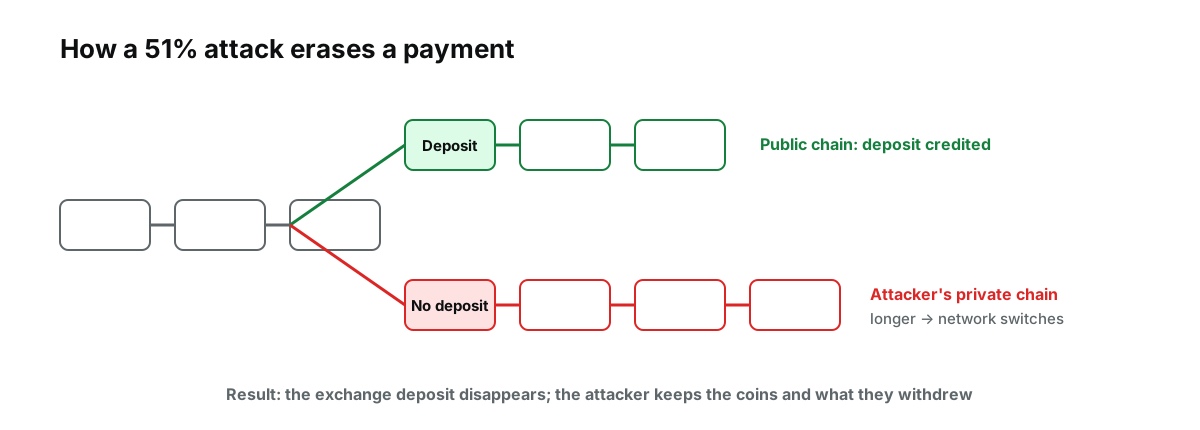
Figura: La reorganización del doble gasto. Los nodos siguen la cadena con más trabajo, por lo que gana la cadena privada más larga.
- Enviar monedas a un exchange en la cadena pública y esperar a que se acredite el depósito.
- Extraer en secreto una cadena privada en la que esas mismas monedas vayan a una dirección que controla el atacante.
- Operar o retirar los fondos acreditados en el exchange.
- Publicar la cadena privada. Como es más larga, los nodos cambian a ella. El depósito en el exchange desaparece, y el atacante conserva tanto las monedas como lo que retiró.
Este cambio se denomina reorganización, o «reorg». Cuanto más profunda sea la reorganización, más transacciones confirmadas puede deshacer.
Lo que un atacante puede y no puede hacer
Puede: revertir sus propias transacciones recientes, bloquear o retrasar las transacciones de otras personas y evitar que se acepten los bloques de otros mientras dure el ataque.
No puede: gastar monedas para las que no tiene las claves, cambiar las reglas del protocolo ni crear monedas más allá de la recompensa normal por bloque. Los nodos siguen rechazando los bloques inválidos, sea quien sea quien los haya producido. Nuestra guía sobre nodos de blockchain explica por qué.
Por qué las confirmaciones dificultan los ataques
Un atacante que controla menos de la mitad de la tasa de hash todavía puede intentar reescribir la historia con algo de suerte, pero las probabilidades caen rápidamente con cada bloque añadido sobre un pago. El libro blanco de Bitcoin hace los cálculos: un atacante con el 10% de la tasa de hash de la red tiene menos de un 0,1% de probabilidades de alcanzar la cadena legítima una vez que un pago queda enterrado bajo cinco bloques. Con mayoría, ya no se necesita suerte, por eso la línea del 50% importa tanto y por qué esperar confirmaciones protege frente a todo lo que quede por debajo de ella.
Un caso real: Ethereum Classic en 2020
Ethereum Classic, una red de prueba de trabajo más pequeña, sufrió ataques del 51% repetidos en el verano de 2020. En el ataque ocurrido entre el 31 de julio y el 1 de agosto, los analistas de Bitquery descubrieron que el atacante alquiló poder de hash por valor de unos 17,5 BTC, aproximadamente 192.000 dólares en ese momento, y realizó un doble gasto de unos 807.260 ETC, con un valor cercano a 5,6 millones de dólares. Unos días después, el 6 de agosto, se produjo otra reorganización de más de 4.000 bloques, y los principales exchanges y pools de minería suspendieron los depósitos y retiros de ETC.
La lección está en la economía. Alquilar poder de hash mayoritario durante unos pocos días costó una pequeña fracción de lo que el atacante obtuvo. En redes donde la tasa de hash es pequeña en relación con lo que puede alquilarse, esas cuentas favorecen al atacante.
Cuánto costaría un ataque en una red grande
El precio de un ataque equivale aproximadamente al coste de controlar más de la mitad de la producción de bloques de la red durante el tiempo que dure el ataque. En una cadena pequeña de prueba de trabajo, eso puede significar alquilar poder de hash durante unas pocas horas. En Bitcoin, la tasa de hash es tan grande que no hay ni de lejos suficiente capacidad alquilable; un atacante tendría que construir o comprar una operación minera más grande que el resto de la red combinada y pagar su electricidad.
Existe además un elemento autodestructivo. Un ataque visible probablemente hundiría el precio de la moneda, justo el activo al que un atacante con tanto hardware de minería está más expuesto. Cuanto más grande y valiosa sea la red, más tiene que perder un atacante si triunfa.
| 31 de julio–1 de agosto de 2020 | 6 de agosto de 2020 | |
|---|---|---|
| Profundidad de la reorganización | Alrededor de 3.693 bloques | 4.236 bloques |
| Doble gasto | Alrededor de 807.260 ETC (unos 5,6 millones de dólares) | Alrededor de 238.306 ETC (unos 1,68 millones de dólares) |
| Coste para el atacante | Alrededor de 17,5 BTC de potencia de hash alquilada (unos 192.000 dólares) | No informado |
Las cifras proceden de la firma de análisis de blockchain Bitquery, tal como se informó en su momento.
Quiénes corren más riesgo
Cadenas pequeñas de prueba de trabajo. El coste de un ataque depende de cuánta potencia de hash asegura la red. Si una cadena pequeña comparte algoritmo de minería con otra mucho mayor, un atacante puede alquilar o redirigir hardware para desbordarla. La escala de Bitcoin hace que esto sea mucho más difícil; nuestra explicación sobre la tasa de hash de Bitcoin muestra cómo se mide esa escala.
Exchanges y servicios que acreditan los depósitos rápidamente. El ataque solo resulta rentable si la víctima libera los fondos antes de la reorganización. Por eso las plataformas fijan requisitos de confirmación según la red y los elevan en las cadenas más pequeñas. Nuestra guía sobre por qué importan las confirmaciones de red trata este punto.
Redes de prueba de participación, de otra manera. En la prueba de participación, un ataque de mayoría requiere controlar una gran proporción de las monedas en staking. La documentación de Ethereum señala que un atacante con el 34% del stake podría, en teoría, lograr que se finalizaran dos puntos de control (checkpoints) en conflicto, lo que obligaría a la comunidad a coordinarse fuera de la cadena para elegir una. El stake del atacante podría entonces destruirse mediante slashing. Nuestra guía sobre prueba de participación explica el slashing y la finalidad.
Cómo se protegen los usuarios y las plataformas
- Esperar más confirmaciones en las redes más pequeñas antes de considerar un pago como definitivo.
- Vigilar las reorganizaciones inusuales; los servicios de monitorización y los pools de minería suelen detectarlas primero.
- Desconfiar de las cadenas muy nuevas o muy pequeñas para transferencias de gran importe.
- Entender que «descentralizado» depende de la distribución. Si unos pocos pools o stakers controlan entre todos una mayoría, el riesgo teórico existe aunque no haya ningún ataque.
Cómo deciden las plataformas cuántas confirmaciones exigir
Los exchanges y los procesadores de pagos no usan un único número para todas las monedas. Sopesan cuánta potencia de hash o cuánto stake asegura cada red, lo barato que podría ser alquilar o comprar el control mayoritario y el tamaño que suelen tener los depósitos que aceptan. Una red grande y bien asegurada puede necesitar solo unas pocas confirmaciones para un depósito típico, mientras que una cadena pequeña de prueba de trabajo que comparte algoritmo de minería con una más grande puede necesitar cientos, lo suficiente para que alquilar potencia mayoritaria durante ese tiempo cueste más que cualquier doble gasto plausible.
Estos requisitos no son fijos. Tras los ataques a Ethereum Classic en 2020, varias plataformas elevaron de forma notable las confirmaciones exigidas para los depósitos de ETC, lo que hizo los depósitos mucho más lentos pero el ataque mucho menos rentable. Si el tiempo de depósito de una plataforma para una moneda se alarga de repente, suele ser señal de que ha reevaluado la seguridad de la red.
Señales de que una cadena podría estar bajo ataque
- Reorganizaciones inusualmente profundas, en las que varios bloques recientes se reemplazan a la vez.
- Un aumento repentino de la tasa de hash por parte de mineros desconocidos en una red pequeña.
- Exchanges que pausan los depósitos o elevan bruscamente los requisitos de confirmación de una moneda.
- Advertencias de pools de minería o servicios de monitorización, que a menudo detectan las reorganizaciones primero.
¿Ha sufrido Bitcoin alguna vez un ataque del 51%? No se ha registrado ningún ataque de mayoría exitoso contra Bitcoin. La concentración en unos pocos pools de minería grandes sigue vigilándose de cerca, porque, en principio, los miembros de un pool podrían recibir instrucciones de actuar de forma coordinada.
Para comparar de forma más amplia ambos modelos de seguridad, consulte prueba de trabajo vs. prueba de participación, y para una visión más general de lo que sostienen estas redes, qué es Web3.
Este artículo tiene carácter educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puede perder el importe que invierta.
Fuentes
- Un ataque del 51% drena más de 5 millones de dólares de Ethereum Classic — Cointelegraph, agosto de 2020
- Ethereum Classic sufre otro ataque del 51% en cinco días — The Block, agosto de 2020
- La red de Ethereum Classic sufre un segundo ataque en una semana (costo de alquiler de 17,5 BTC) — ForkLog, agosto de 2020
- Ataque y defensa en Proof-of-Stake — Documentación para desarrolladores de ethereum.org
- Bitcoin: un sistema de efectivo electrónico peer-to-peer (Sección 11, Cálculos) — Satoshi Nakamoto, octubre de 2008
- Ataque a Ethereum Classic del 8 de agosto: Catch Me If You Can (reorganización de 4.236 bloques; 1,68 millones de dólares gastados dos veces) — Bitquery, agosto de 2020