
Что такое атака 51%?
Атака 51% возникает, когда одна сторона контролирует более половины блок-производящей мощности блокчейна и использует её для переписывания недавней истории, чаще всего для двойной траты. В статье разбирается механизм атаки, её ограничения, реальный случай с Ethereum Classic в 2020 году и то, почему стоимость атаки растёт вместе с размером сети.
Атака 51% — это ситуация, когда одна сторона контролирует более половины блок-производящей мощности блокчейна: хешрейта майнинга в сетях с доказательством работы (proof of work) или стейка в сетях с доказательством доли владения (proof of stake) — и использует её, чтобы переписать недавнюю историю. Обычная цель — двойная трата: оплата бирже, вывод чего-то ещё, а затем удаление исходного платежа из цепочки.
Как работает атака 51%
В сети с доказательством работы узлы следуют версии цепочки с наибольшим накопленным объёмом работы. Атакующий, у которого есть большинство хешрейта, может использовать это правило в несколько шагов:
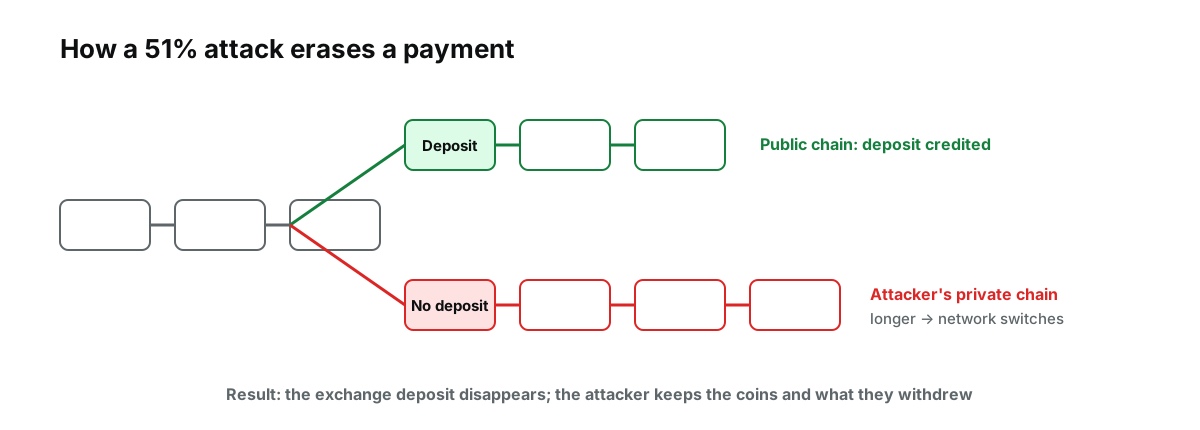 Рисунок: двойная трата через реорганизацию. Узлы следуют цепочке с наибольшей работой, поэтому более длинная приватная цепочка побеждает.
- Отправьте монеты на биржу в публичной цепочке и дождитесь зачисления депозита.
- Тайно намайните приватную цепочку, в которой те же монеты отправляются на адрес, контролируемый атакующим.
- Торгуйте или выведите зачисленные на бирже средства.
- Опубликуйте приватную цепочку. Поскольку она длиннее, узлы переключаются на неё. Депозит на бирже исчезает, а атакующий сохраняет и монеты, и то, что вывел.
Переключение называется реорганизацией, или «реорг». Чем глубже реорганизация, тем больше подтверждённых транзакций она может отменить.
Что атакующий может и чего не может
Может: отменять свои недавние транзакции, блокировать или задерживать чужие транзакции и не допускать принятия чужих блоков на время атаки.
Не может: тратить монеты, к ключам от которых у него нет доступа, менять правила протокола или создавать монеты сверх обычной награды за блок. Узлы по-прежнему отклоняют недействительные блоки, кем бы они ни были созданы. Наше руководство по блокчейн-нодам объясняет почему.
Почему подтверждения затрудняют атаки
Атакующий, контролирующий менее половины хешрейта, всё ещё может попытаться переписать историю, если ему повезёт, но шансы быстро падают с каждым блоком, добавленным поверх платежа. В белой книге Bitcoin приведены расчёты: атакующий с 10% хешрейта сети имеет менее 0,1% шанса догнать, когда платёж оказывается погребён под пятью блоками. При большинстве удача уже не нужна, поэтому граница в 50% так важна, а ожидание подтверждений защищает от всего, что ниже неё.
Реальный случай: Ethereum Classic в 2020 году
Ethereum Classic, более мелкая сеть с доказательством работы, в летние месяцы 2020 года подверглась повторным атакам 51%. Во время атаки между 31 июля и 1 августа аналитики Bitquery установили, что атакующий арендовал хешмощность примерно на 17,5 BTC, что на тот момент составляло около 192 000 долларов, и совершил двойную трату около 807 260 ETC, стоимостью примерно 5,6 млн долларов. Несколько дней спустя, 6 августа, последовала ещё одна реорганизация более чем на 4000 блоков, и крупные биржи и майнинг-пулы приостановили депозиты и выводы ETC.
Экономика — главный урок. Аренда мажоритарной хешмощности на несколько дней обошлась в небольшую долю от того, что забрал атакующий. В сетях, где хешрейт невелик относительно того, что можно арендовать, эта математика работает в пользу атакующего.
Во что обошлась бы атака в большой сети
Цена атаки примерно равна стоимости контроля над более чем половиной блок-производства сети на всё время атаки. В небольшой сети с доказательством работы это может означать аренду хешмощности на несколько часов. В Bitcoin хешрейт настолько велик, что арендуемых мощностей почти нигде не хватит: атакующему пришлось бы построить или купить майнинг-операцию, превосходящую по размеру всю остальную сеть вместе взятую, и оплачивать её электроэнергию.
Есть и самоотменяющийся элемент. Заметная атака, вероятно, обрушила бы цену монеты — именно того актива, в котором у атакующего с таким количеством майнингового оборудования наибольшая доля риска. Чем крупнее и ценнее сеть, тем больше атакующий теряет в случае успеха.
| 31 июля – 1 августа 2020 | 6 августа 2020 | |
|---|---|---|
| Глубина реорганизации | Около 3 693 блоков | 4 236 блоков |
| Двойные траты | Около 807 260 ETC (примерно 5,6 млн долларов) | Около 238 306 ETC (примерно 1,68 млн долларов) |
| Стоимость для атакующего | Около 17,5 BTC арендованной хеш-мощности (примерно 192 000 долларов) | Не сообщалось |
Данные приведены по аналитической компании Bitquery на момент публикации.
Кому грозит наибольший риск
Небольшие сети с доказательством работы. Стоимость атаки зависит от того, сколько хеш-мощности защищает сеть. Если небольшая сеть использует тот же алгоритм майнинга, что и значительно более крупная, атакующий может арендовать или перенаправить оборудование, чтобы подавить её. Масштаб Bitcoin делает это значительно сложнее; наш материал о хешрейте Bitcoin показывает, как измеряется этот масштаб.
Биржи и сервисы, которые быстро зачисляют депозиты. Атака окупается только в том случае, если жертва выпускает средства до реорганизации. Поэтому платформы устанавливают требования к подтверждениям для каждой сети и повышают их для более мелких сетей. Наше руководство о том, почему важны подтверждения сети, раскрывает эту тему.
Сети с доказательством доли, устроенные иначе. В сетях с доказательством доли для атаки большинством необходимо контролировать значительную долю застейканных монет. В документации Ethereum отмечается, что атакующий, контролирующий 34% стейка, теоретически может добиться финализации двух конфликтующих контрольных точек, из-за чего сообществу пришлось бы координироваться вне сети, чтобы выбрать цепочку. Затем стейк атакующего можно уничтожить через слэшинг. Наше руководство по доказательству доли объясняет слэшинг и финальность.
Как пользователи и платформы защищаются
- Дождитесь большего числа подтверждений в небольших сетях, прежде чем считать платёж окончательным.
- Следите за необычными реорганизациями; сервисы мониторинга и майнинговые пулы зачастую замечают их первыми.
- Будьте осторожны с очень новыми или очень маленькими сетями при крупных переводах.
- Помните, что «децентрализация» зависит от распределения. Если несколько пулов или стейкеров вместе контролируют большинство, теоретический риск существует и без всякой атаки.
Как платформы решают, сколько подтверждений требовать
Биржи и платёжные процессоры не используют одно и то же число для всех монет. Они учитывают, сколько хеш-мощности или стейка защищает каждую сеть, насколько дёшево можно арендовать или купить контроль над большинством, и каким обычно бывает размер принимаемых депозитов. Для типичного депозита крупной и хорошо защищённой сети может хватить нескольких подтверждений, тогда как небольшой сети с доказательством работы, которая использует тот же алгоритм майнинга, что и более крупная, могут потребоваться сотни подтверждений, достаточные для того, чтобы аренда мощности большинства на такой срок обошлась дороже любой правдоподобной двойной траты.
Эти требования не являются фиксированными. После атак на Ethereum Classic в 2020 году несколько платформ резко повысили число подтверждений, требуемых для депозитов ETC, что сделало депозиты значительно медленнее, а атаку — намного менее выгодной. Если время зачисления депозита для монеты внезапно увеличивается, это часто означает, что платформа пересмотрела оценку безопасности сети.
Признаки возможной атаки на сеть
- Необычно глубокие реорганизации, при которых сразу заменяется несколько последних блоков.
- Резкий рост хешрейта от неизвестных майнеров в небольшой сети.
- Приостановка депозитов на биржах или резкое повышение требований к подтверждениям для монеты.
- Предупреждения от майнинговых пулов или сервисов мониторинга, которые часто первыми обнаруживают реорганизации.
Подвергалась ли когда-либо сеть Bitcoin атаке 51%? Успешных атак большинством на Bitcoin не зафиксировано. Концентрация мощности у нескольких крупных майнинговых пулов по-прежнему находится под пристальным наблюдением, поскольку участники пула в принципе могут действовать согласованно.
Чтобы подробнее сравнить эти две модели безопасности, см. материал доказательство работы и доказательство доли, а для более широкой картины того, что поддерживают эти сети, — что такое Web3.
Данная статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы подвержены высокой волатильности, и вы можете потерять инвестированную сумму.
Источники
- Атака 51% обошлась Ethereum Classic более чем в $5 млн — Cointelegraph, август 2020
- Ethereum Classic подвергся очередной атаке 51% за пять дней — The Block, август 2020
- Сеть Ethereum Classic подверглась второй атаке за неделю (стоимость аренды 17,5 BTC) — ForkLog, август 2020
- Атака и защита в Proof-of-Stake — документация разработчиков ethereum.org
- Bitcoin: A Peer-to-Peer Electronic Cash System (раздел 11, расчёты) — Сатоси Накамото, октябрь 2008
- Атака на Ethereum Classic 8 августа: «Catch Me If You Can» (реорг на 4 236 блоков; двойная трата на $1,68 млн) — Bitquery, август 2020