
Mitos sobre blockchain que todavía se repiten
Algunos mitos comunes sobre blockchain convierten propiedades condicionales en afirmaciones absolutas. Esta primera parte analiza seis de ellos y explica por qué son engañosos.
Los mitos sobre blockchain más persistentes surgen al convertir una propiedad condicional en una afirmación absoluta. Un blockchain puede ser difícil de alterar sin ser literalmente inmutable. Una red pública puede ser descentralizada sin que cada aplicación en ella lo sea. Las transacciones pueden ser seudónimas sin ser privadas. Estas distinciones importan cuando se evalúa lo que un blockchain hace realmente.
Mito 1: “Los datos de blockchain nunca pueden cambiarse”
Una descripción más precisa es evidente ante manipulaciones y resistente a manipulaciones.
Las blockchains públicas dificultan la alteración del historial porque cambiar datos pasados puede requerir reescribir la historia posterior y convencer a la red de aceptar el reemplazo. NIST utiliza las expresiones en inglés “tamper evident” y “tamper resistant” en lugar de tratar la inmutabilidad como algo mágico.
La afirmación resulta engañosa cuando se supone que todos los blockchains tienen el mismo modelo de seguridad. Una red pequeña con poca participación, control concentrado o un diseño de consenso deficiente puede ser más fácil de reorganizar que una red madura con una sólida seguridad económica.
En cambio: pregunta cómo funciona la finalidad, quién puede reorganizar la cadena, qué mecanismo de consenso se utiliza y cuánto control está concentrado en un número reducido de participantes.
Mito 2: “Blockchain significa que no hace falta confianza”
Los blockchains pueden reducir la necesidad de confiar en un único encargado central del registro. No eliminan la confianza del sistema.
Aún puedes depender del software de la billetera, del código de los contratos inteligentes, de los operadores de puentes, los validadores, los oráculos, los emisores de tokens y las personas que controlan las claves de actualización. Si un token representa un activo fuera de la cadena, también dependes de la estructura legal y operativa que vincula el token con ese activo.
Un blockchain cambia dónde reside la confianza. No hace que la confianza desaparezca.
En cambio: identifica los supuestos de confianza. ¿Quién puede cambiar el código? ¿Quién controla los activos? ¿Quién proporciona los datos externos? ¿Qué ocurre si falla un componente?
Mito 3: “Los blockchains públicos son anónimos”
La mayoría de los blockchains públicos se describen mejor como seudónimos.
Una dirección puede no mostrar un nombre legal, pero la dirección y su historial de transacciones pueden ser públicos. Ethereum, por ejemplo, es transparente por diseño: las acciones en la cadena son visibles para cualquiera que consulte el registro. Los patrones de actividad, los depósitos en exchanges, las divulgaciones públicas de billeteras y otros datos pueden vincular una dirección con una persona u organización.
Las herramientas de privacidad pueden reducir la divulgación, y los sistemas de conocimiento cero pueden demostrar afirmaciones sin revelar los datos subyacentes. Eso es distinto de decir que el registro base es anónimo.
En cambio: separa la privacidad de la identidad, la privacidad de las transacciones y la privacidad de la red. Son problemas distintos.
Mito 4: “Un blockchain descentralizado hace que cada aplicación sea descentralizada”
Una aplicación puede ejecutarse en una red descentralizada y, aun así, mantener puntos de control importantes centralizados.
Un equipo de desarrollo puede controlar una clave de actualización. Una interfaz de usuario puede depender de un único proveedor de alojamiento web. Un oráculo puede suministrar un precio crítico. Un contrato de stablecoin puede permitir que el emisor congele direcciones. Un puente puede depender de un conjunto reducido de validadores.
La cadena base y la capa de aplicaciones pueden tener estructuras de gobernanza muy distintas.
En cambio: evalúa la descentralización componente por componente: consenso, control de contratos, fuentes de datos, interfaz, custodia y gobernanza.
Mito 5: “Los contratos inteligentes son contratos legales”
Un contrato inteligente es código que se ejecuta en un blockchain. La documentación de Ethereum lo describe como un programa con funciones y un estado almacenado en una dirección.
Ese programa puede codificar reglas que se asemejan a un acuerdo contractual, como liberar una garantía cuando se cumple una condición. Si esas reglas crean o satisfacen un contrato legal depende de la jurisdicción, de las partes y del acuerdo legal que los rodea. La palabra “contrato” en el término técnico no resuelve la cuestión jurídica.
En cambio: trata los contratos inteligentes primero como software ejecutable. La exigibilidad legal es una capa separada.
Mito 6: “Si el código es público, el código es seguro”
La transparencia permite que las personas inspeccionen el código. No garantiza que suficientes personas calificadas lo hayan revisado, que hayan encontrado todos los errores ni que el diseño económico no pueda ser explotado.
La documentación de seguridad de Ethereum advierte que los contratos inteligentes desplegados pueden controlar grandes cantidades de valor y, al mismo tiempo, ser difíciles de corregir después de su despliegue. El código público puede ayudar en las auditorías, pero los atacantes también pueden leerlo.
Una coincidencia verificada del código fuente tampoco equivale a una prueba formal de que el programa se comporta correctamente. Solo establece que el código fuente publicado se compila en el código que se ejecuta en la dirección.
Úselo en su lugar: busque auditorías, verificación formal cuando corresponda, el historial de programas de recompensas por errores, los controles de actualización y el tamaño del valor expuesto al contrato.
Mito 7: «Blockchain elimina la necesidad de bases de datos»
Una base de datos convencional suele ser más rápida, más barata y más fácil de modificar cuando una organización ya es de confianza para mantener el registro.
Una blockchain resulta interesante cuando varias partes necesitan un estado compartido, pero no quieren que un participante tenga control unilateral sobre el libro de registro. Incluso entonces, una blockchain puede ser solo un componente del sistema. Las aplicaciones siguen usando bases de datos para búsquedas, análisis, registros de clientes y datos que no deberían ser públicos.
El NIST enmarca explícitamente a blockchain como una tecnología que debe aplicarse cuando sus propiedades se ajustan al problema, y no como un reemplazo universal de los sistemas existentes.
Úselo en su lugar: comience por el problema de coordinación. Si no existe un problema significativo de confianza entre múltiples partes, una blockchain podría añadir costos sin aportar mucho valor.
Mito 8: «Toda blockchain es básicamente Bitcoin»
Bitcoin estableció un diseño importante: una red sin permisos que usa prueba de trabajo para ordenar las transacciones y proteger un activo digital escaso.
Otras blockchains toman decisiones distintas. Pueden usar prueba de participación, reglas de finalidad diferentes, entornos de ejecución distintos, participación con permisos o plataformas de contratos inteligentes diseñadas para computación general.
Llamar a todas ellas «Bitcoin con otro nombre» oculta las diferencias que importan para la seguridad, la gobernanza y el rendimiento.
Úselo en su lugar: compare las redes según su consenso, el acceso de los validadores, el modelo de ejecución, la finalidad, la disponibilidad de datos y la gobernanza.
La prueba práctica es más sencilla que los eslóganes
Cuando una afirmación sobre blockchain suena absoluta, reemplácela por una pregunta.
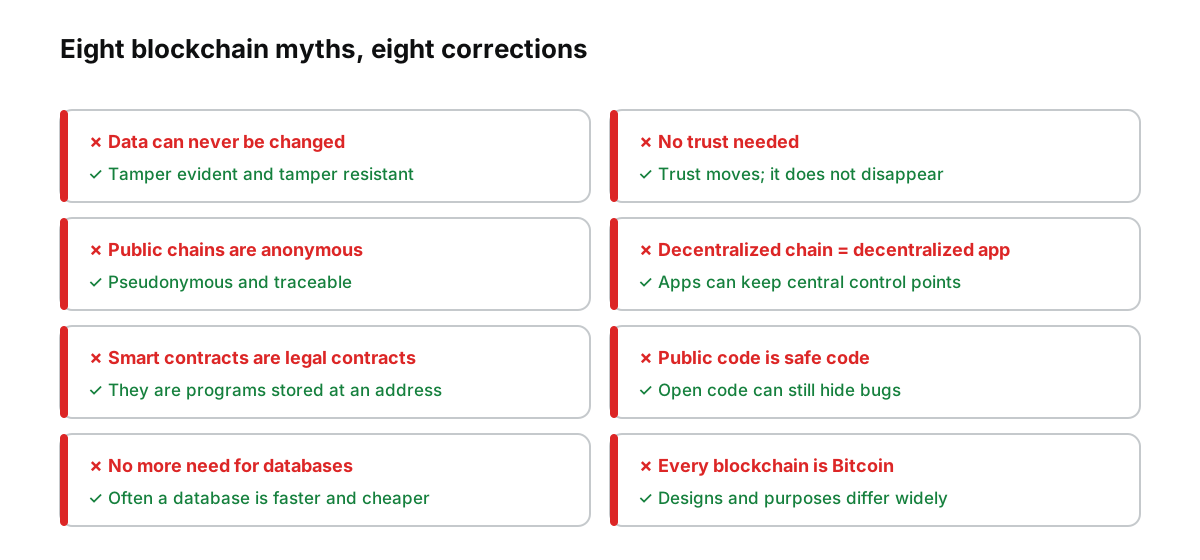 Figura: los ocho mitos de este artículo, con la versión breve de lo que es cierto.
«Inmutable» se convierte en: ¿qué se necesitaría para revertir la historia?
«Sin confianza» se convierte en: ¿qué partes o piezas de software aún deben ser de confianza?
«Anónimo» se convierte en: ¿qué datos son públicos y qué puede vincularse con una identidad?
«Descentralizado» se convierte en: ¿qué parte del sistema está realmente descentralizada?
Estas preguntas son menos atractivas que los eslóganes. Sin embargo, son mucho más útiles cuando hay dinero o datos en juego.