
¿Qué es el envenenamiento de direcciones?
Cómo funciona el envenenamiento de direcciones, una estafa que induce a los usuarios a copiar una dirección falsa de su historial de transacciones, y cómo verificar las direcciones correctamente.
El envenenamiento de direcciones es una estafa en la que un atacante crea una dirección que empieza y termina igual que una que usted utiliza, y luego envía una transferencia de valor mínimo o cero para que aparezca en su historial. Si más adelante copia esa dirección, le paga al atacante. En mayo de 2024, una víctima envió de esta forma 1.155 WBTC, unos 68 millones de dólares.
Cómo funciona el ataque
- Observar: bots vigilan las billeteras que mueven grandes cantidades.
- Generar: el atacante crea una dirección que coincide con los primeros y últimos caracteres de una dirección a la que usted envía fondos con frecuencia.
- Envenenar: envían una transferencia de tokens de valor mínimo (dust) o de valor cero desde la dirección parecida, para que aparezca en su historial. Algunos trucos incluso hacen que parezca que usted envió fondos a esa dirección.
- Esperar: usted copia la dirección “conocida” de su historial para su siguiente transferencia, y los fondos van al atacante.
No se roba ninguna contraseña, frase semilla ni firma. El ataque se aprovecha de que las billeteras y los exploradores de bloques acortan las direcciones y de que las personas solo verifican los primeros y últimos caracteres.
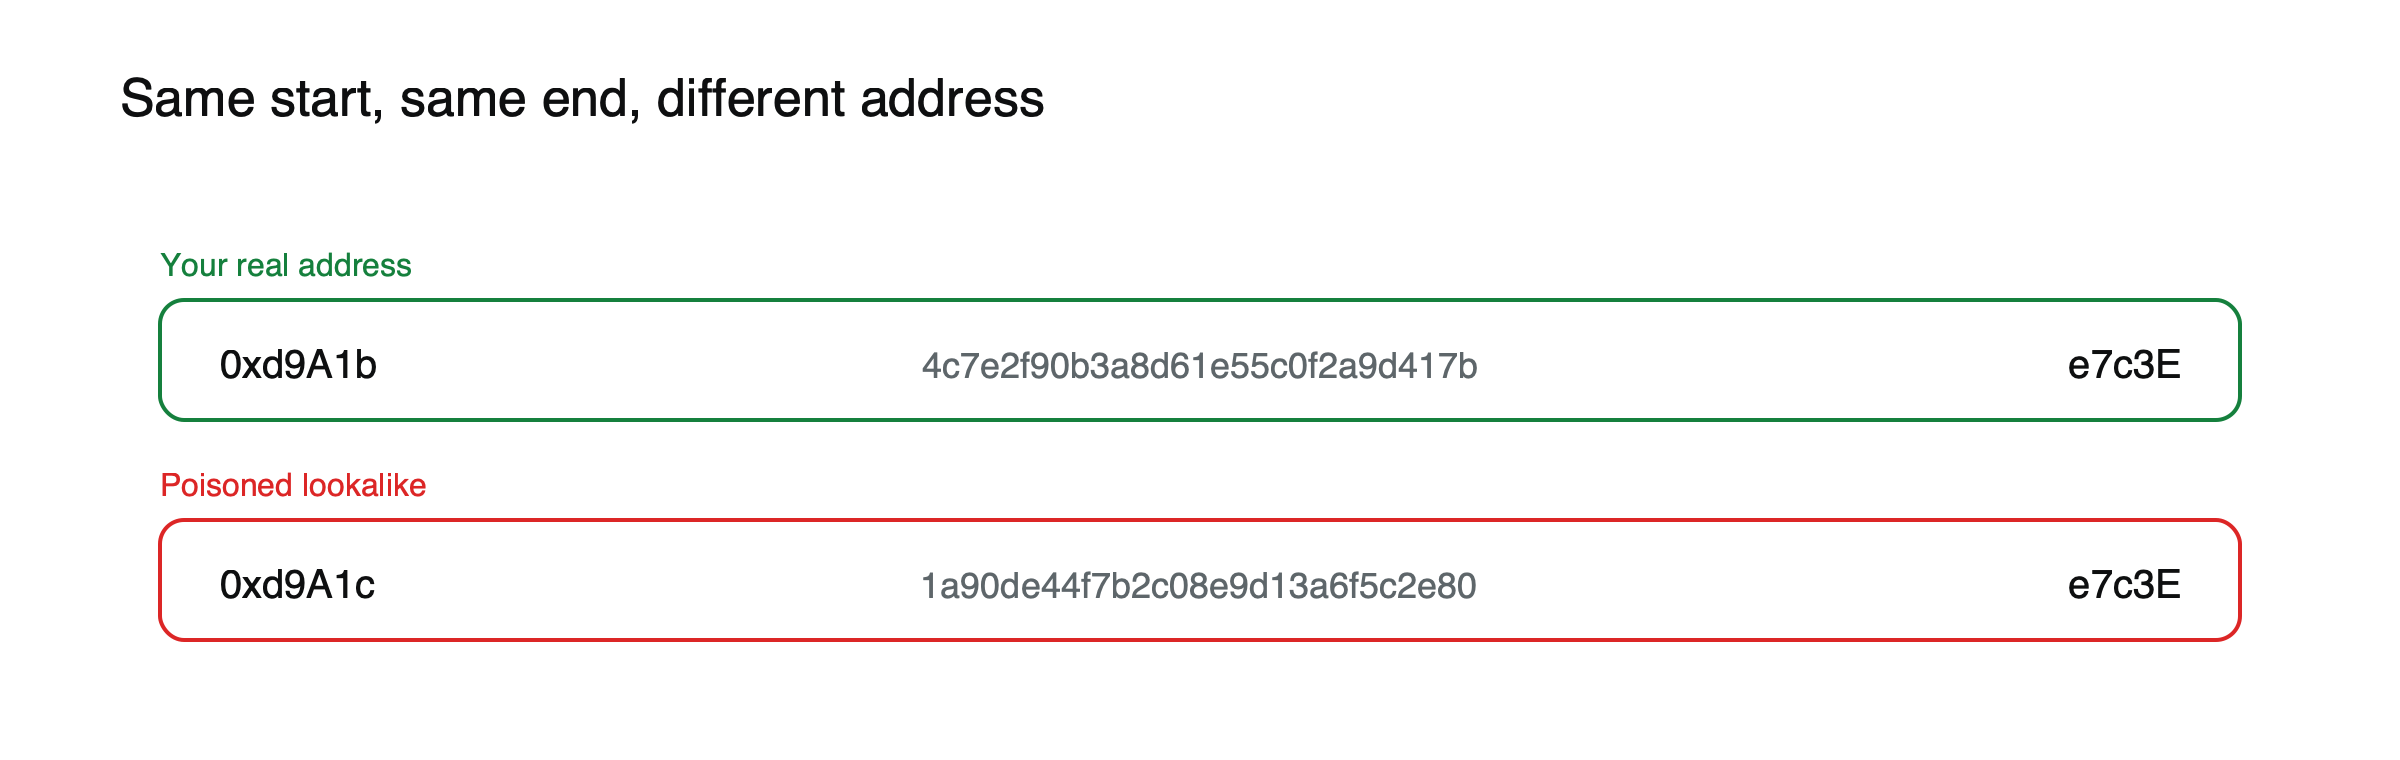 Figura: Una dirección parecida coincide al inicio y al final; solo cambia la parte central (direcciones ilustrativas).
Por qué las direcciones parecidas son fáciles de crear
Una dirección se deriva de una clave generada aleatoriamente, así que los atacantes no pueden elegirla directamente. Sin embargo, pueden generar millones de claves rápidamente y quedarse con las que dan direcciones que empiezan y terminan con los mismos pocos caracteres que la suya. Coincidir cuatro caracteres en cada extremo requiere una potencia de cálculo ordinaria; coincidir más caracteres lleva más tiempo, pero sigue siendo factible para atacantes con muchos recursos. Como la mayoría de las billeteras y exploradores muestran las direcciones de forma abreviada, por ejemplo con los primeros y últimos cuatro caracteres separados por puntos, una dirección parecida que coincida con esas partes visibles puede pasar una revisión rápida.
Variantes del truco
- Transferencias de polvo (dust): el atacante envía una cantidad real pequeña desde la dirección parecida, de modo que aparece en su historial de entradas.
- Transferencias de valor cero: en algunos contratos de tokens, cualquiera puede activar una transferencia de cero tokens que parece provenir de su propia dirección, colocando la dirección parecida en su historial de salidas.
- Tokens falsos: el atacante crea un token cuyo nombre copia el de uno real y envía una transferencia que parece un pago que usted hizo.
Las tres variantes apuntan al mismo hábito: copiar una dirección de su propio historial de transacciones.
La escala
Investigadores de Carnegie Mellon documentaron alrededor de 270 millones de intentos de envenenamiento de direcciones en Ethereum y BNB Chain entre julio de 2022 y junio de 2024, dirigidos a unos 17 millones de billeteras, con al menos 83 millones de dólares en pérdidas confirmadas. En el caso del WBTC de mayo de 2024, el atacante devolvió la mayor parte de los fondos tras una negociación pública, una excepción y no la norma.
Una pérdida récord y un desenlace inusual
El 3 de mayo de 2024, una víctima envió 1.155 bitcoin envueltos (wrapped bitcoin), con un valor de unos 68 millones de dólares en ese momento, a una dirección envenenada tras copiarla de su historial. El caso atrajo mucha atención no solo por su tamaño, sino por lo que ocurrió después: tras mensajes en la cadena de bloques y presión pública, el atacante devolvió casi todos los fondos días más tarde. Este tipo de desenlace es raro. En la mayoría de los casos, los fondos enviados a una dirección envenenada no se recuperan.
No es solo un problema de Ethereum
La mayoría de los ataques registrados ocurren en Ethereum y redes similares, donde las transferencias de valor cero y las transacciones de tokens baratas facilitan el envenenamiento. Bitcoin no es inmune: un atacante aún puede enviar una pequeña cantidad desde una dirección parecida para que aparezca en el historial de una billetera, y el mismo hábito de copiar lleva a la misma pérdida. La defensa es idéntica en todas las redes: nunca confíe en el historial como fuente de direcciones.
Cómo verificar una dirección correctamente
- Copie desde la fuente, como la página de depósito del exchange o el mensaje del propio destinatario, y no desde su historial.
- Compare la dirección completa por bloques, por ejemplo de cuatro caracteres en cuatro caracteres desde el principio hasta el final, en lugar de comparar solo los extremos.
- Use la pantalla de su billetera de hardware para confirmar la dirección antes de aprobar, ya que muestra la cadena completa.
- Guarde las direcciones de confianza en una libreta de direcciones una vez, después de verificarlas, y selecciónelas desde allí.
- Confirme con el destinatario que una transferencia de prueba llegó antes de enviar el resto.
La misma disciplina se aplica al recibir. Si compartes tu dirección para un pago, envíala por un canal en el que confíe la otra persona y pídele que te confirme de vuelta los primeros y los últimos caracteres. Los atacantes que pueden ver tu actividad pública a veces contactan directamente a quienes te envían fondos con una dirección parecida y una historia creíble, así que una confirmación rápida a través de un segundo canal también cierra esa vía, con un coste casi nulo para cualquiera. Un solo minuto de verificación es un seguro barato contra un error permanente.
Qué están haciendo las billeteras al respecto
Muchas billeteras y exploradores de bloques ahora ocultan por defecto las transferencias de valor cero y los tokens de spam sospechosos, marcan las direcciones que se parecen mucho a otras que has usado y advierten antes de enviar a una dirección sin historial. Estas funciones ayudan, pero no pueden detectar todas las variantes, por lo que los hábitos descritos a continuación siguen siendo la principal defensa.
Si has enviado fondos a una dirección envenenada
No hay forma de revertir la transacción. Registra el hash de la transacción, informa de la dirección al proveedor de la billetera, a cualquier exchange al que se muevan los fondos y a la policía, y vigila si los fondos llegan a un exchange que pueda congelarlos. Desconfía de los «servicios de recuperación» que te contacten; son una estafa secundaria común.
Cómo protegerte
- Nunca copies direcciones de tu historial de transacciones.
- Usa una libreta de direcciones o contactos guardados para los destinatarios frecuentes.
- Verifica la dirección completa, no solo el inicio y el final.
- Envía una transacción de prueba pequeña antes de una transferencia grande y confirma que llegó.
- Ignora las transferencias diminutas inesperadas y los tokens de direcciones desconocidas.
- Usa listas blancas de retiro en los exchanges. Consulta qué es una lista blanca de direcciones cripto.
Para transferencias seguras, lee cómo retirar criptomonedas de forma segura. Para estafas relacionadas, consulta qué es un drenador de billeteras (wallet drainer) y las señales de alerta de estafas cripto. Para los conceptos básicos, lee qué es una billetera cripto.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puedes perder el importe que inviertas.
Preguntas frecuentes
¿Una pequeña transferencia entrante puede robarme los fondos?
No. La transferencia en sí no puede mover nada fuera de tu billetera. Es un cebo, colocado en tu historial con la esperanza de que más tarde copies la dirección equivocada. Ignorarla, y ocultarla si tu billetera lo permite, es suficiente.
¿Los nombres legibles por humanos evitan el envenenamiento de direcciones?
Ayudan, porque escribes o seleccionas un nombre en lugar de copiar una cadena larga. Pero los nombres también pueden suplantarse con ortografías parecidas, así que se aplica la misma regla: comprueba a quién estás enviando y envía primero una prueba pequeña para importes grandes.
Fuentes
- Hacker devuelve 51 ETH a la víctima de los 68 millones de dólares robados (pérdida del 3 de mayo de 2024 de 1.155 WBTC; posterior devolución de casi todos los fondos) — ForkLog, mayo de 2024
- Envenenamiento de direcciones (Carnegie Mellon: 270 millones de intentos, 17 millones de billeteras, julio de 2022–junio de 2024) — Spark Research
- Envenenamiento de direcciones (estudio de USENIX: más de 83 millones de dólares en pérdidas confirmadas) — Spark