
O que é uma auditoria de contrato inteligente e o que ela deixa passar?
Uma auditoria de contrato inteligente revisa o código de um protocolo para encontrar falhas e reduz o risco, mas não o elimina. Veja o que os auditores verificam, por que protocolos auditados ainda são hackeados e o que os relatórios revelam.
Uma auditoria de contrato inteligente é uma revisão do código de um protocolo feita por especialistas em segurança, que procuram bugs, falhas de design e formas de roubar fundos. As auditorias reduzem o risco, mas não o eliminam. A Euler Finance havia sido auditada repetidamente antes de perder cerca de US$ 197 milhões em março de 2023, e a maioria dos contratos hackeados em um estudo havia passado por auditoria.
O que os auditores verificam
Os auditores leem o código linha por linha, executam ferramentas automatizadas e testam como os contratos se comportam em situações incomuns. Eles procuram falhas comuns, como formas de sacar mais do que foi depositado, controles de acesso quebrados, chamadas externas inseguras e erros na lógica financeira. O resultado é um relatório que lista os problemas por gravidade e informa se a equipe os corrigiu.
Por que protocolos auditados ainda são hackeados
Uma auditoria cobre uma versão do código. A exploração da Euler veio de um recurso adicionado após revisões anteriores; a auditoria de julho de 2022 dessa mudança não identificou a falha. A Euler havia recebido 10 auditorias de seis empresas.
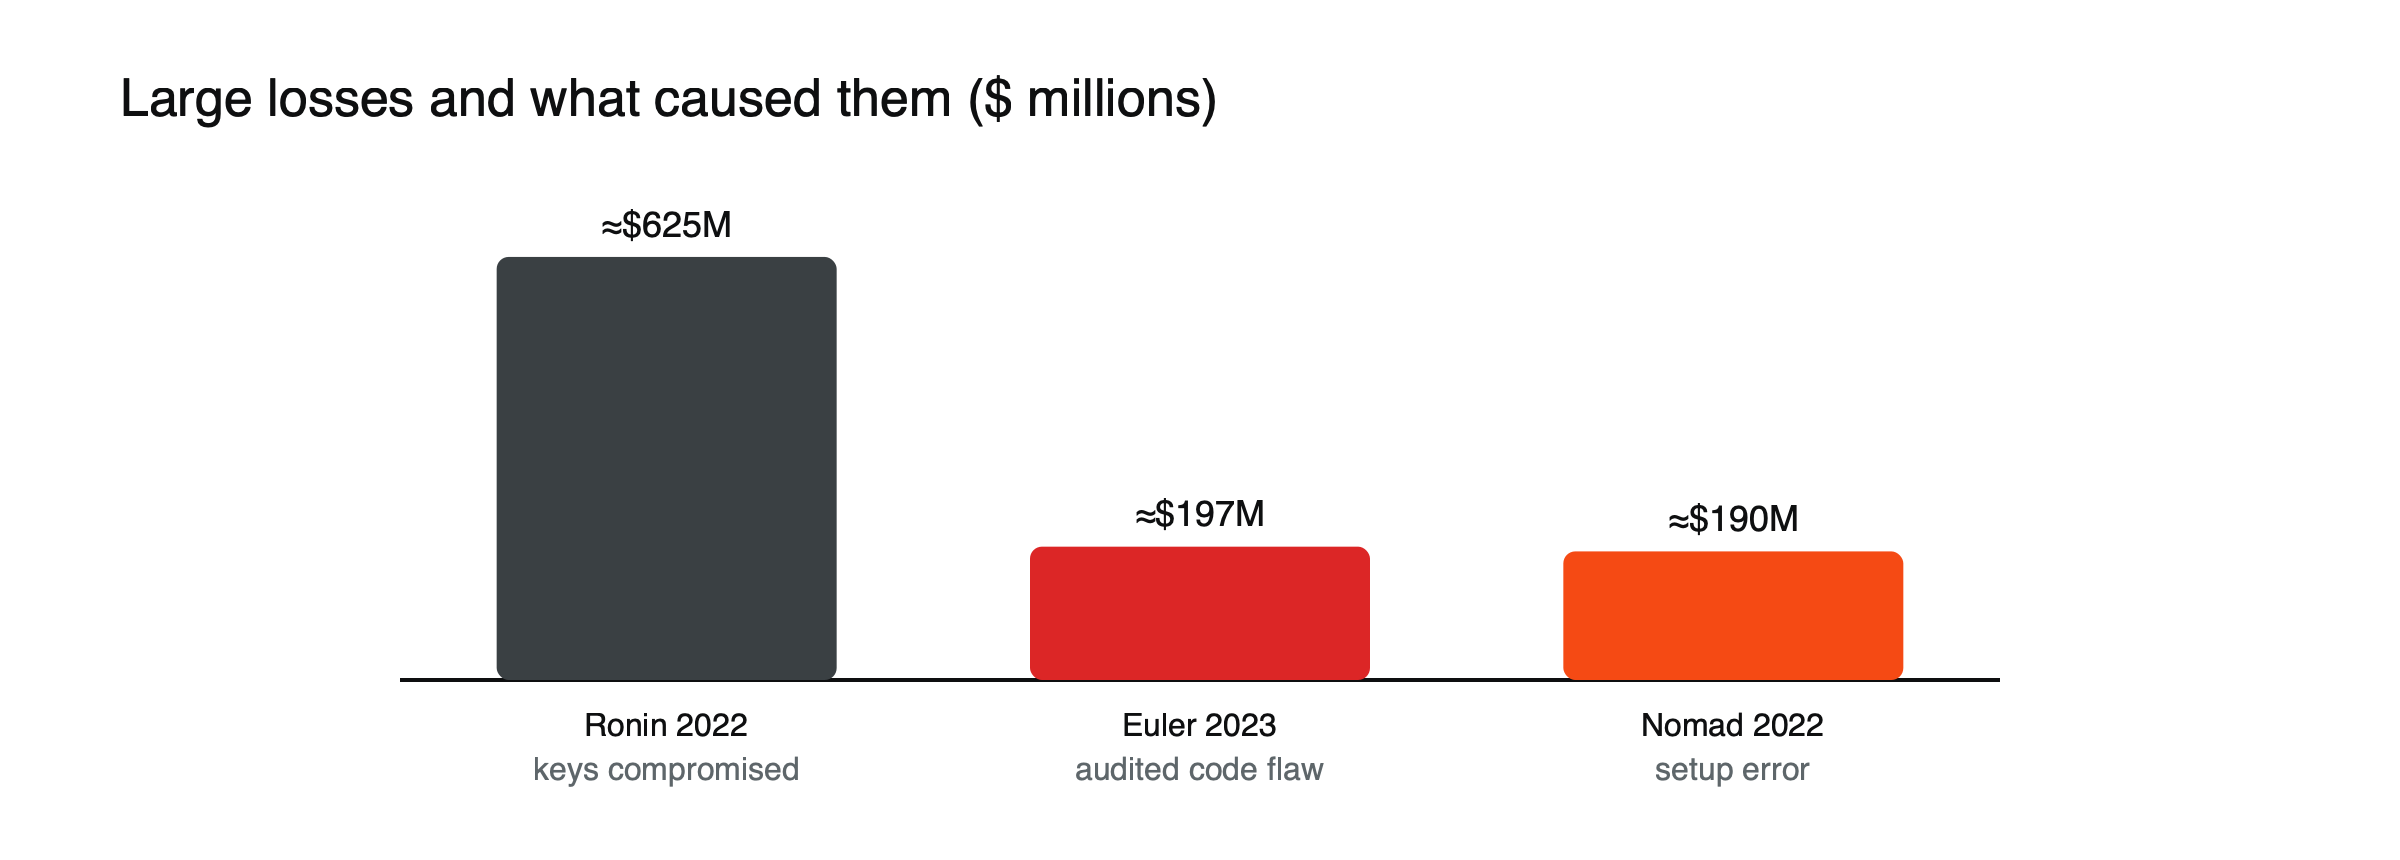
Figura: Três grandes perdas, três causas diferentes. Apenas uma foi uma falha de código que uma auditoria poderia ter detectado.
O escopo é limitado. Uma das empresas que trabalhou com a Euler afirmou ter revisado apenas uma integração de feed de preços, e não o código que falhou.
Interações complexas. Falhas frequentemente aparecem apenas quando um protocolo interage com outros, por meio de flash loans, oráculos ou outros contratos.
Erros de configuração e de setup. A ponte Nomad perdeu cerca de US$ 190 milhões em 2022 por causa de uma configuração de inicialização incorreta.
Problemas fora do código. A ponte Ronin perdeu cerca de US$ 625 milhões em 2022 depois que atacantes comprometeram chaves de validadores; nenhuma auditoria de código poderia ter detectado isso. Veja o ataque à ponte Ronin.
O que os dados mostram
A AnChain.ai constatou que cerca de 92% dos contratos inteligentes hackeados que estudou haviam sido auditados. Isso reflete em parte o fato de que quase todo protocolo sério passa por auditoria. A Halborn constatou que protocolos auditados responderam por apenas cerca de 11% do valor perdido em dólares, o que sugere que as auditorias ainda importam.
O que um relatório de auditoria contém
Um relatório de auditoria normalmente lista todos os problemas encontrados, classificados por gravidade, geralmente crítica, alta, média, baixa e informativa. Para cada um, descreve o problema, como ele poderia ser explorado e uma correção recomendada, seguidos da resposta da equipe: corrigido, parcialmente corrigido ou reconhecido, mas mantido. Muitos relatórios terminam com uma nota sobre o que ficou fora do escopo. As partes mais reveladoras costumam ser os problemas reconhecidos e a seção de escopo, pois mostram quais riscos a equipe escolheu aceitar e qual código ninguém revisou.
Quem paga, e por que isso importa
Os projetos pagam os auditores, o que cria uma tensão evidente: o cliente do auditor é a equipe, não os usuários. Empresas reputadas protegem sua reputação relatando honestamente, mas limites de tempo e orçamento influenciam a profundidade da revisão. Auditorias competitivas, nas quais muitos pesquisadores independentes examinam o código por prêmios em dinheiro, e programas permanentes de recompensas por bugs, que pagam por vulnerabilidades encontradas após o lançamento, adicionam incentivos diferentes. Um protocolo que combina uma auditoria privada, uma competição pública e uma grande recompensa permanente atrai muito mais escrutínio do que um com um único relatório.
Segurança além da auditoria
- Programas de recompensa por bugs pagam pesquisadores que reportam falhas em vez de explorá-las.
- Verificação formal usa métodos matemáticos para provar que propriedades específicas do código sempre se mantêm.
- Monitoramento observa transações incomuns e pode acionar alertas ou pausas.
- Timelocks atrasam atualizações para que os usuários possam reagir antes que as mudanças entrem em vigor.
- Limites restringem quanto pode ser depositado ou sacado enquanto o novo código é testado.
Sinais de uma auditoria completa
A qualidade varia muito entre as auditorias. Sinais mais sólidos incluem uma empresa reconhecida com histórico público, um relatório que lista a versão exata do código revisado, um prazo realista para a quantidade de código, achados de todas as severidades em vez de um resultado suspeitosamente limpo, e uma revisão de acompanhamento confirmando que as correções foram feitas corretamente. Um certificado de uma página sem nenhum achado, ou um relatório que cobre apenas uma pequena parte do protocolo, diz muito menos do que sugere o selo em um site.
Lendo uma auditoria sem ler código
Você não precisa ser desenvolvedor para extrair valor de um relatório de auditoria. Verifique se o relatório identifica os contratos atuais do protocolo e a data. Leia o resumo dos achados e conte quantos problemas críticos ou de alta severidade houve e se todos foram corrigidos. Procure qualquer achado marcado como reconhecido em vez de corrigido, e leia o motivo. Verifique a seção de escopo para algo importante que tenha sido excluído. Depois, compare as datas das auditorias com as datas de atualizações posteriores; código alterado após a última revisão é código que pode nunca ter sido revisado.
Como ler uma auditoria
- Verifique a data e a versão. O código auditado é o código que está em execução agora?
- Verifique o escopo. Quais contratos foram revisados e quais não foram?
- Leia os achados. Os problemas de severidade crítica e alta foram corrigidos e verificados novamente?
- Procure mais de uma revisão, além de um programa público de recompensa por bugs e monitoramento contínuo.
Quando as auditorias ajudam
Apesar das limitações, as auditorias detectam muita coisa. Muitas falhas graves são encontradas e corrigidas antes do lançamento e nunca chegam às notícias, justamente porque foram detectadas. Protocolos que combinam várias auditorias com programas de recompensa por bugs, limites graduais de depósito e processos cuidadosos de atualização costumam ter tido resultados melhores do que os que dispensaram essas etapas. As estatísticas que mostram que a maioria dos contratos hackeados havia sido auditada refletem principalmente o quanto as auditorias se tornaram comuns, e não que sejam inúteis. Para os usuários, a lição prática é tratar a auditoria como um requisito mínimo necessário, e não como uma garantia, e sempre procurar as muitas outras camadas de segurança que mostram que uma equipe leva o risco a sério também depois do lançamento, e não só antes.
Onde as auditorias se encaixam
Uma auditoria é apenas um sinal entre vários. Nosso guia sobre como verificar um protocolo DeFi antes de depositar cobre o restante. Para os conceitos básicos, leia o que é um smart contract e o que é DeFi.
Este artigo é conteúdo educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Perguntas frequentes
“Auditado” significa que um protocolo é seguro?
Não. Significa que um código específico foi revisado em um momento específico por uma empresa específica. As auditorias reduzem a chance de tipos conhecidos de bugs, mas muitos protocolos hackeados já haviam sido auditados, e os riscos fora do código não são cobertos.
Quanto tempo leva uma auditoria?
Depende do tamanho e da complexidade do código, podendo levar de dias, para um contrato pequeno, a semanas ou meses, para um protocolo grande. Auditorias apressadas para cumprir um prazo de lançamento são um ponto fraco comum.
Fontes
- Auditora de cripto Sherlock pagará US$ 4,5 milhões à Euler Finance (exploração de US$ 197 milhões; escopo da revisão de outra auditora) — The Block, março de 2023
- Equipe da Euler Finance bloqueia módulo vulnerável (a auditoria de julho de 2022 não detectou a falha) — ForkLog, março de 2023
- The Audit Paradox (91,96% dos contratos hackeados foram auditados; protocolos auditados perderam 10,8% do valor; 10 auditorias de 6 empresas) — Zealynx Academy
- Por que alguns smart contracts passam em auditoria, mas ainda são hackeados (inicialização do Nomad; comprometimento de chaves da Ronin) — QuillAudits