
O que é uma carteira multisig?
Entenda o que é uma carteira multisig, como funciona o limite M de N e como montar uma configuração 2 de 3 com mais segurança.
Uma carteira multisig, abreviação de multi-signature (multiassinatura), exige várias chaves separadas para aprovar uma transação, como quaisquer 2 de 3. Nenhuma chave isolada, roubada ou perdida, pode movimentar os fundos. Empresas, DAOs e indivíduos a utilizam para compartilhar o controle e evitar um ponto único de falha, mas ela não consegue proteger os signatários que aprovam uma transação maliciosa disfarçada.
Como funciona
A carteira é configurada com uma lista de signatários e um limite, escrito como M de N:
- N é o número total de chaves.
- M é quantas devem assinar antes que uma transação seja concluída.
Em uma configuração 2 de 3, você pode manter uma chave em uma carteira de hardware, uma segunda em outro dispositivo em um local diferente e uma terceira com uma parte confiável ou um serviço. Quaisquer duas podem movimentar os fundos; a perda de uma chave não é fatal.
No Bitcoin, o multisig está integrado ao sistema de scripts. No Ethereum, geralmente é uma carteira baseada em smart contract, como a Safe.
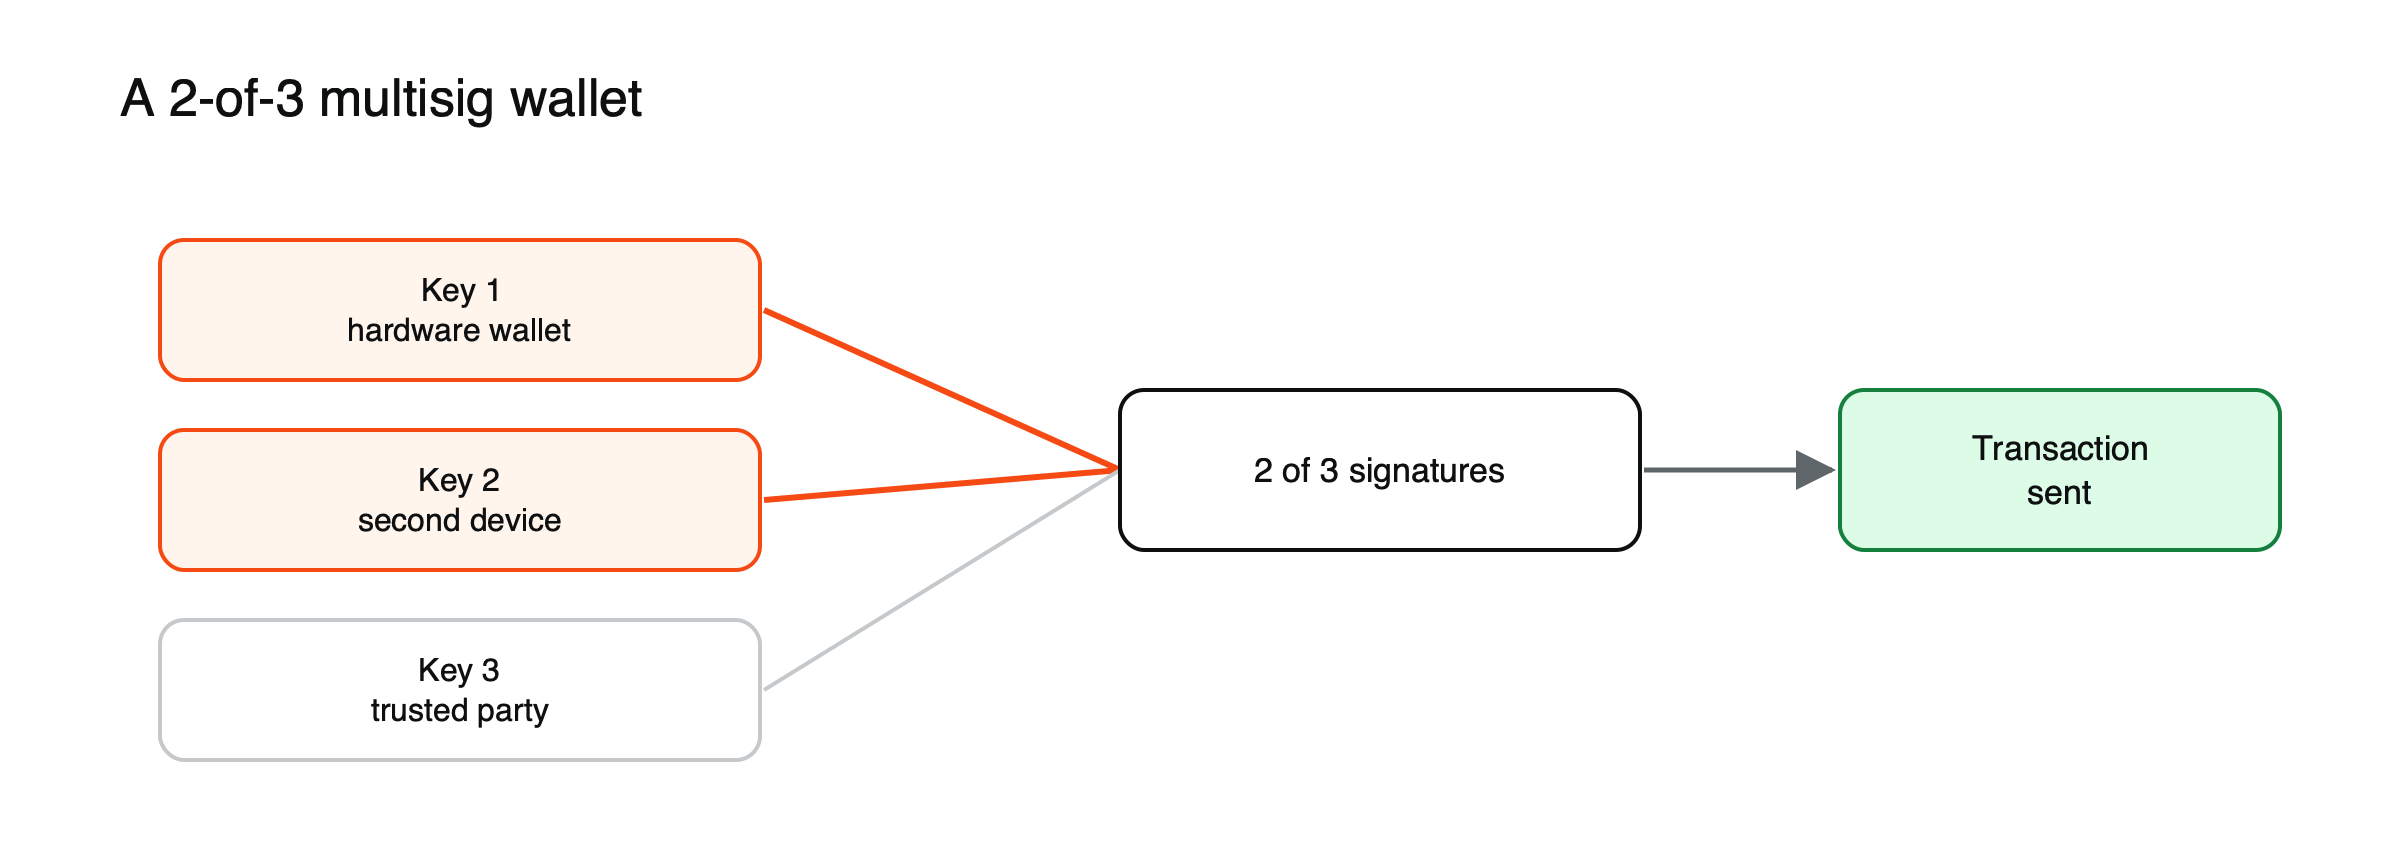 Figura: Em uma configuração 2 de 3, quaisquer duas das três chaves podem aprovar uma transação.
Escolhendo um limite
| Configuração | O que protege contra | Principal risco |
|---|---|---|
| 2 de 2 | Roubo de qualquer uma das chaves isoladamente | Perder qualquer chave trava os fundos |
| 2 de 3 | Roubo de uma chave, perda de uma chave | Duas chaves guardadas de forma descuidada juntas |
| 3 de 5 | Vários roubos ou perdas ao mesmo tempo | Mais pessoas e dispositivos para coordenar |
Para um indivíduo, 2 de 3 é o equilíbrio mais comum: tolera uma chave perdida e uma chave roubada. Uma configuração 2 de 2 acrescenta proteção contra roubo, mas elimina qualquer margem para perda, o que a torna arriscada sem um plano de backup cuidadoso.
Uma configuração 2 de 3 na prática
Uma configuração pessoal típica usa três carteiras de hardware de fabricantes diferentes, cada uma com sua própria seed phrase. Uma fica em casa, outra em um local seguro separado, e a terceira com uma pessoa de confiança ou um serviço profissional que possa coassinar quando necessário. Para enviar fundos, o titular cria uma transação em um aplicativo de carteira coordenador, assina com o dispositivo de casa e depois assina com um segundo dispositivo. Nenhum dispositivo sozinho pode movimentar algo, e um ladrão que encontre um dispositivo e sua seed phrase ainda não conseguiria gastar. Se um dispositivo for perdido, o titular usa os dois restantes para mover os fundos para um novo multisig com uma chave de substituição, restaurando o nível original de proteção. Identifique qual dispositivo guarda qual chave, sem anotar nele nenhuma palavra da seed.
O backup que a maioria esquece
Em um multisig de Bitcoin, as seed phrases não são o backup completo. Para reconstruir a carteira, você também precisa de sua configuração: quais chaves públicas estão envolvidas, em qual ordem e com qual limite, geralmente armazenadas como um “descritor de carteira” ou as chaves públicas estendidas dos cosignatários. Com duas de três seed phrases, mas sem registro da informação pública da terceira chave, reconstruir a carteira pode ser difícil ou impossível. Manter uma cópia da configuração junto ao backup de cada chave evita esse problema. Ela não permite que ninguém gaste, mas pode revelar seus saldos, por isso ainda merece cuidado.
Quem usa
- Indivíduos com grandes posições que querem nenhum ponto único de falha.
- Empresas e fundos que precisam de várias pessoas para aprovar pagamentos.
- DAOs e protocolos que gerenciam tesourarias. Veja o que é uma DAO.
- Exchanges para armazenamento a frio.
Vantagens
Nenhuma perda ou roubo de uma única chave pode esvaziar os fundos; o controle pode ser compartilhado; e a ferramenta é útil no planejamento de herança.
Desvantagens
É mais complexa de configurar e de recuperar; cada signatário deve proteger sua chave; erros de configuração podem travar os fundos; e carteiras baseadas em smart contract acrescentam risco de código.
Erros de configuração que anulam o propósito
- Manter duas chaves no mesmo lugar, de modo que um roubo ou incêndio leve o suficiente para gastar ou para trancar você para fora.
- Usar dispositivos de um único fabricante, de modo que uma falha isolada ou um problema na cadeia de suprimentos possa afetar todas as chaves.
- Pular o backup da configuração, deixando a carteira impossível de reconstruir mesmo com seeds suficientes.
- Nunca testar uma recuperação, de modo que ninguém sabe se os backups realmente funcionam.
Multisig, MPC e custódia colaborativa
Multisig não é a única forma de dividir o controle. Carteiras de computação multipartidária (MPC) dividem uma única chave em fragmentos mantidos por partes diferentes, que combinam seu trabalho para assinar sem jamais reconstruir a chave. Na blockchain, o resultado parece uma transação comum de assinatura única, o que pode reduzir taxas e melhorar a privacidade, mas a segurança depende do software do provedor e não de regras aplicadas pela blockchain. Serviços de custódia colaborativa combinam multisig com uma empresa que detém uma chave e ajuda na recuperação, de modo que os clientes mantêm o controle da maioria das chaves e têm uma rede de segurança caso percam uma delas.
O que o hack da Bybit mostrou
Em 21 de fevereiro de 2025, atacantes roubaram cerca de US$ 1,5 bilhão em ETH da carteira fria multisig da Bybit. Eles comprometeram a máquina de um desenvolvedor do provedor de carteiras Safe e alteraram o que os signatários viam, de modo que os signatários necessários aprovaram uma transação maliciosa que parecia rotineira. O multisig não impediu nada, porque todas as assinaturas foram dadas. A lição: cada signatário deve verificar o que está assinando em um dispositivo confiável. Veja o que aconteceu no hack da Bybit.
Para noções básicas de armazenamento, leia carteira quente vs. carteira fria, o que é custódia de cripto e como planejar a herança de cripto.
Este artigo é conteúdo educacional e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Perguntas frequentes
O multisig vale a pena para um indivíduo?
Ele é mais útil para grandes posições, nas quais a complexidade extra se justifica por eliminar qualquer ponto único de falha. Para valores menores, uma única carteira de hardware com uma frase semente bem protegida é mais simples e menos sujeita a erros de configuração.
O multisig custa mais em taxas?
No Bitcoin, transações multisig são maiores que as de assinatura única, por isso custam um pouco mais, embora formatos modernos reduzam essa diferença. No Ethereum, carteiras de contrato inteligente pagam gas extra pela lógica do contrato. Para armazenamento de longo prazo que é movimentado raramente, a diferença geralmente é pequena.
Fontes
- Lazarus hackeou a Bybit por meio da máquina de um desenvolvedor do Safe{Wallet} comprometida (carteira fria multisig; transação maliciosa disfarçada) — BleepingComputer, fevereiro de 2025
- SlowMist: técnicas de hackers por trás do roubo à Bybit (multisig Safe; casos semelhantes de WazirX e Radiant) — DeFiHackLabs
- Frase semente (esquemas de backup multisig) — LearnBitcoin