
Cómo configurar la autenticación de dos factores en OTCN
Cómo activar la autenticación de dos factores en OTCN con una aplicación de autenticación, guardar los códigos de respaldo y por qué los códigos de la aplicación son más seguros que los SMS.
Para configurar la autenticación de dos factores en OTCN, instala una aplicación de autenticación, abre la configuración de seguridad en tu área de cliente, actívala, escanea el código con la aplicación, introduce el código de seis dígitos para confirmar y guarda los códigos de respaldo sin conexión en un lugar seguro. Los códigos de la aplicación son más seguros que los SMS, que los ataques de intercambio de SIM (SIM swap) pueden interceptar.
[FICHA DE DATOS DEL PRODUCTO — Decisión abierta 3: todos los pasos específicos de OTCN, nombres de pantallas, comisiones, límites y tiempos de este artículo son marcadores PFS y deben confirmarse antes de publicar.]
Antes de empezar
Instala una aplicación de autenticación de confianza y asegúrate de que tu teléfono tenga bloqueo de pantalla. [PFS: métodos de 2FA compatibles en OTCN.]
Por qué importa en una cuenta de trading
Una cuenta de trading guarda dinero y puede moverlo, por lo que es un objetivo atractivo. Las contraseñas por sí solas suelen robarse mediante phishing, filtraciones de datos o contraseñas reutilizadas. La autenticación de dos factores añade una segunda comprobación, normalmente un código desde un dispositivo que controlas, de modo que una contraseña robada no basta por sí sola. En cuentas que pueden ejecutar operaciones y solicitar retiradas, ese paso adicional es una de las protecciones más eficaces disponibles.
Las opciones, comparadas
| Método | Cómo funciona | Principal debilidad |
|---|---|---|
| Código SMS | Código enviado por mensaje de texto | Ataques de intercambio de SIM e interceptación |
| Aplicación de autenticación | Código basado en tiempo generado en tu teléfono | Pérdida del teléfono sin códigos de respaldo |
| Aprobación push | Toca para aprobar en un dispositivo de confianza | Aprobar solicitudes que tú no iniciaste |
| Llave de seguridad o passkey | Llave física o credencial vinculada al dispositivo | Debe guardarse en lugar seguro y tener copia de respaldo |
[PFS: cuáles de estos métodos admite OTCN.]
Activarla
Abrir la configuración de seguridad
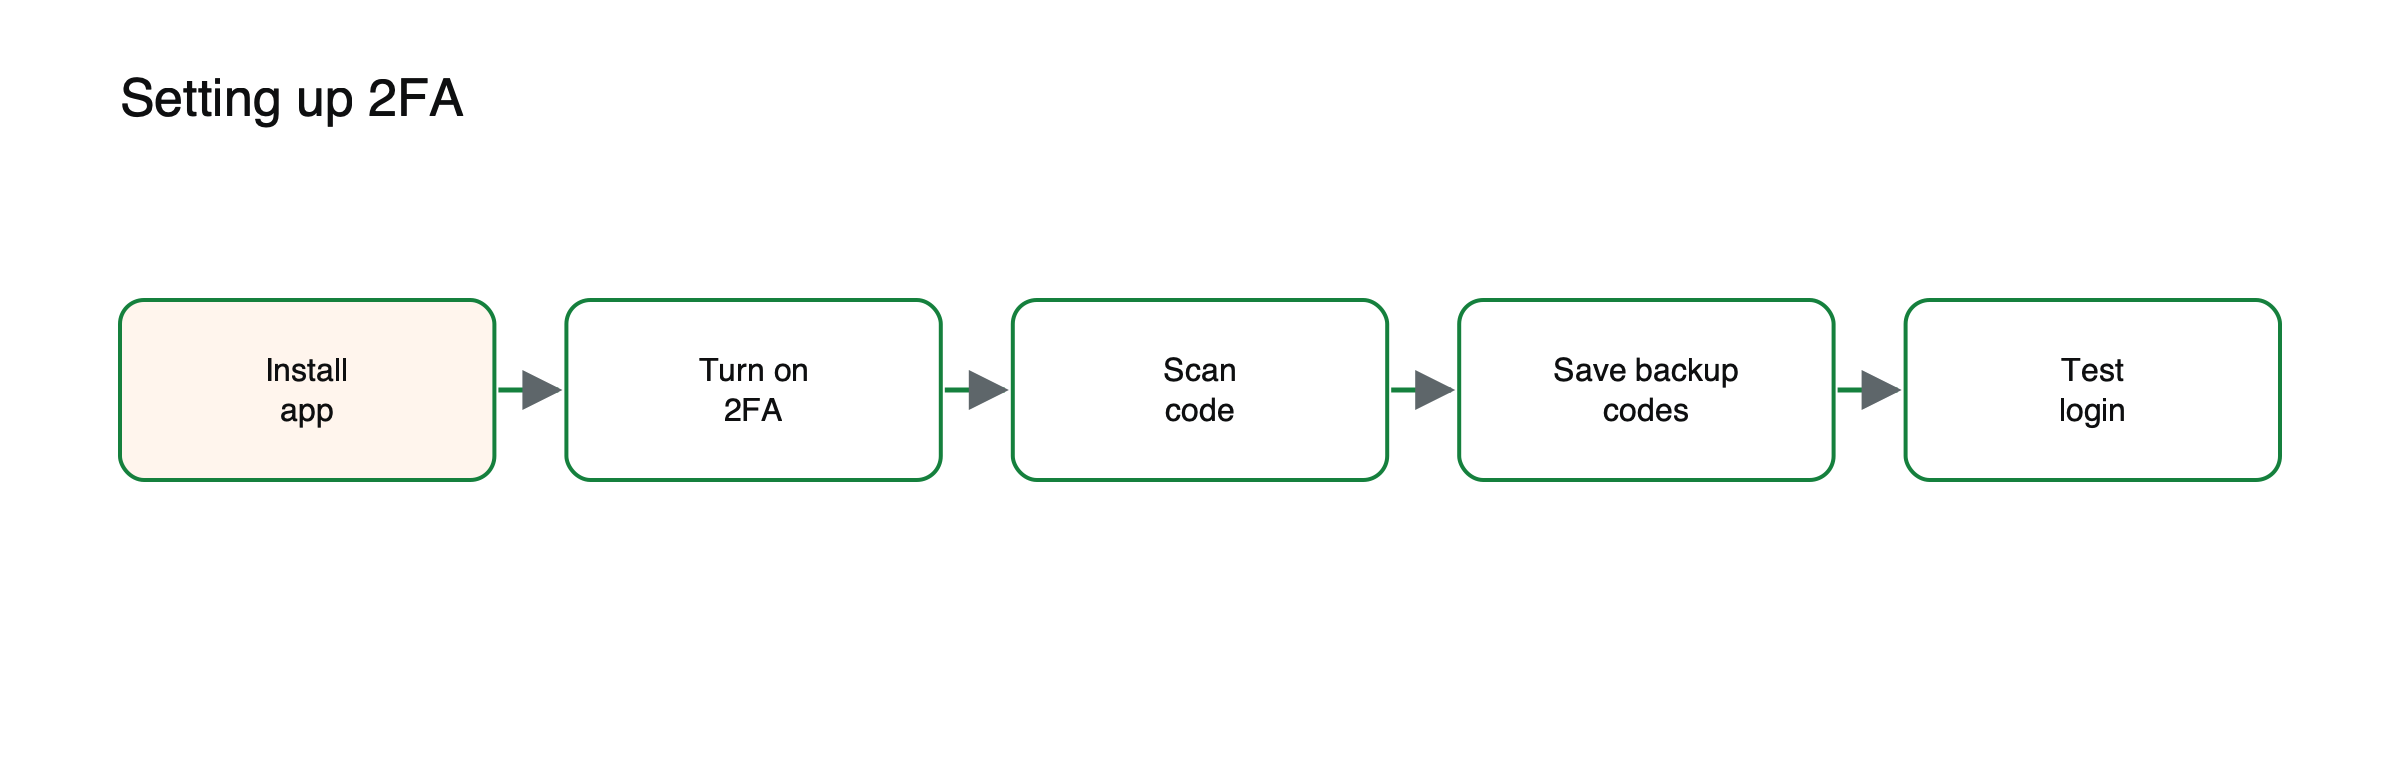 Figura: Configuración de la autenticación de dos factores.
[PFS: ruta del menú.]
Activar la autenticación de dos factores
Elige la opción de aplicación de autenticación si está disponible.
Escanear el código
Usa la aplicación para escanear el código QR o introduce la clave de configuración manualmente.
Confirmar con un código
Introduce el código de seis dígitos de la aplicación.
Guardar los códigos de respaldo
Anótalos y guárdalos sin conexión; los necesitarás si pierdes el teléfono.
Probarla
Cierra sesión y vuelve a iniciarla. Consulta qué es la autenticación de dos factores.
Intercambios de SIM, ilustrados
Supongamos que un atacante obtiene la contraseña del correo electrónico de un trader a partir de una filtración de datos y quiere iniciar sesión. (Escenario ilustrativo.) Si la cuenta usa códigos SMS, el atacante puede convencer a la operadora del trader para trasladar el número de teléfono a una nueva tarjeta SIM y, después, recibir el código de acceso. El FBI informó de 68 millones de dólares en pérdidas por ataques de intercambio de SIM en 2021. Si la cuenta usa una aplicación de autenticación, el código se genera en el propio teléfono del trader y una nueva tarjeta SIM no ayuda al atacante. Por eso, en general, se recomiendan los códigos de aplicación o las llaves de seguridad frente a los SMS.
Si pierdes el teléfono
Usa tus códigos de respaldo guardados para iniciar sesión y, después, vuelve a configurar la autenticación de dos factores en un dispositivo nuevo. Si no tienes códigos de respaldo, contacta con el soporte a través de los canales oficiales y espera verificaciones de identidad antes de que se restablezca el acceso. [PFS: proceso de recuperación de cuenta de OTCN y tiempos previstos.] Nunca compartas los códigos de respaldo ni las claves de configuración de la autenticación con nadie, incluidas las personas que digan pertenecer al soporte.
Errores comunes
Depender de códigos SMS cuando se ofrece una aplicación, guardar los códigos de respaldo en tu correo electrónico y aprobar solicitudes de inicio de sesión que tú no iniciaste. Consulta qué es un ataque de intercambio de SIM y cómo abrir una cuenta en OTCN.
Phishing y páginas de inicio de sesión falsas
Los códigos de dos factores pueden robarse igualmente si los introduces en un sitio web falso. Los atacantes envían correos o mensajes que imitan a un bróker, con enlaces a una copia convincente de la página de inicio de sesión, y retransmiten el código al sitio real en tiempo real. Escribe siempre la dirección web tú mismo o usa un marcador guardado, comprueba la dirección antes de introducir datos y desconfía de los mensajes urgentes que te pidan iniciar sesión. Consulta cómo proteger una cuenta de criptomonedas frente al phishing.
Fatiga por aprobaciones
Algunos atacantes que ya tienen una contraseña envían solicitudes repetidas de aprobación de inicio de sesión, con la esperanza de que el usuario acabe pulsando «aprobar» para que dejen de molestar. Si recibe una solicitud que usted no inició, recházela y cambie su contraseña de inmediato.
Proteger el resto de su cuenta
La autenticación de dos factores funciona mejor junto con otros hábitos: una contraseña única y segura para cada cuenta, un gestor de contraseñas, un teléfono bloqueado, software actualizado y alertas de inicios de sesión y retiros. [PFS: alertas de seguridad y protecciones de retiros de OTCN disponibles.]
Cómo funcionan los códigos del autenticador
Las aplicaciones autenticadoras generan un nuevo código de seis dígitos cada 30 segundos a partir de una clave secreta compartida una sola vez, cuando escanea el código QR de configuración. La aplicación y el servidor calculan el mismo código a partir de esa clave y de la hora actual, por lo que no es necesario enviar ningún mensaje. Por eso los códigos de las aplicaciones funcionan sin señal móvil y no pueden interceptarse redirigiendo los mensajes de texto. También es la razón por la que la clave de configuración debe mantenerse en secreto: quien la copie podrá generar sus códigos.
Passkeys y llaves de seguridad
Los métodos más recientes sustituyen por completo a los códigos. Las llaves de seguridad y las passkeys utilizan criptografía vinculada a un dispositivo y al sitio web auténtico, por lo que no pueden usarse en una página de inicio de sesión falsa. Cuando están disponibles, ofrecen la protección más sólida contra el phishing. [PFS: si OTCN admite passkeys o llaves de seguridad.]
Señales de alerta de toma de control de la cuenta
- Alertas de inicio de sesión desde ubicaciones o dispositivos que no reconoce
- Solicitudes de dos factores que usted no pidió
- Cambios en el correo electrónico, el número de teléfono o los datos de retiro que usted no realizó
- Correos de restablecimiento de contraseña que usted no solicitó
Si observa alguna de estas señales, cambie su contraseña, revise la configuración de seguridad y contacte con el soporte a través de los canales oficiales. [PFS: proceso de OTCN para reportar actividad sospechosa.]
Malinterpretaciones habituales
- Creer que la autenticación de dos factores hace imposible hackear una cuenta.
- Suponer que los códigos de respaldo solo se necesitan rara vez y que pueden guardarse en cualquier lugar.
Proteja primero la cuenta de correo electrónico
Su cuenta de correo electrónico suele ser la llave de todo lo demás, porque los restablecimientos de contraseña se envían allí. Activar la autenticación de dos factores en su correo, idealmente con una aplicación autenticadora o una llave de seguridad, evita que un atacante que robe su contraseña de correo restablezca la contraseña de su cuenta de trading. Use una contraseña separada y segura para el correo que no utilice en ningún otro lugar.
Dispositivos y copias de seguridad
Algunas aplicaciones autenticadoras pueden hacer copias de seguridad de los códigos en la nube o en otro dispositivo, lo que resulta útil si se pierde el teléfono, pero añade un nuevo lugar que proteger. Si utiliza este tipo de copias, proteja esa cuenta con su propia contraseña segura y con la autenticación de dos factores. Al cambiar de teléfono, traslade sus cuentas del autenticador antes de borrar el dispositivo antiguo.
Lista de verificación de seguridad
- Autenticación de dos factores activada, con una aplicación o una llave de seguridad
- Códigos de respaldo guardados sin conexión
- Contraseña única guardada en un gestor de contraseñas
- Cuenta de correo protegida con su propia autenticación de dos factores
- Alertas de inicio de sesión y de retiros activadas
Códigos de respaldo, con un ejemplo
Supongamos que el teléfono de un trader es robado durante unas vacaciones, con la aplicación autenticadora instalada. (Escenario ilustrativo.) Si el trader había guardado los códigos de respaldo en papel en casa, un familiar puede leer uno, el trader inicia sesión desde un nuevo dispositivo y vuelve a configurar la autenticación de dos factores en cuestión de minutos. Sin códigos de respaldo, recuperar el acceso puede requerir verificaciones de identidad que tarden días, durante los cuales las posiciones abiertas no pueden gestionarse. Dedicar cinco minutos a guardar bien los códigos de respaldo puede ahorrar días de problemas.
Dispositivos compartidos
Evite iniciar sesión en una cuenta de trading desde ordenadores compartidos o públicos. Si no le queda más remedio, cierre la sesión por completo al terminar y nunca permita que el navegador guarde contraseñas.
Viajes
Las aplicaciones autenticadoras funcionan sin señal móvil, lo que las hace útiles en el extranjero, donde los códigos por SMS pueden no llegar.
Qué debería ofrecer un proveedor
Las buenas prácticas para las plataformas de trading incluyen autenticación de dos factores basada en aplicaciones o en llaves, alertas de nuevos inicios de sesión y retiros, la posibilidad de revisar las sesiones activas y cerrar sesión en otros dispositivos, y un proceso de recuperación claro y seguro. Algunas plataformas también permiten a los clientes incluir en una lista blanca los destinos de retiro o añadir un periodo de espera antes de que los cambios en los datos de retiro surtan efecto. Al elegir un proveedor, conviene revisar estas funciones junto con los costes y los productos. [PFS: funciones de seguridad de OTCN.]
Revisar la configuración periódicamente
Revisa los dispositivos que han iniciado sesión en tu cuenta, el método de dos factores en uso y tus datos de recuperación. Elimina los teléfonos y dispositivos que ya no utilizas y asegúrate de que tus códigos de respaldo estén donde crees que están.
Preguntas frecuentes
¿La autenticación de dos factores por SMS es mejor que no tener ninguna?
Sí. Sigue impidiendo a los atacantes que solo tienen tu contraseña, aunque los códigos de aplicaciones o las llaves de seguridad son más sólidos.
¿El personal de soporte puede pedirme mi código de dos factores?
El personal de soporte legítimo nunca debe pedirte tus códigos ni tus códigos de respaldo.
[ADVERTENCIA DE RIESGO — Decisión abierta 2: la advertencia de riesgo aprobada para CFD y apalancamiento debe insertarse aquí antes de publicar.]
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y podrías perder el importe que inviertas.
Fuentes
- Aumento de los esquemas de intercambio de SIM por parte de delincuentes (usa aplicaciones de autenticación o llaves de seguridad en lugar de SMS siempre que sea posible) — FBI IC3, febrero de 2022
- El FBI: 68 millones de dólares perdidos por ataques de intercambio de SIM en 2021 (los atacantes eluden los códigos basados en SMS) — The Record