
Como configurar a autenticação de dois fatores na OTCN
Passo a passo para ativar a autenticação de dois fatores na sua conta de negociação da OTCN, com escolha do método, códigos de backup e proteção contra troca de chip (SIM swap) e phishing.
Para configurar a autenticação de dois fatores na OTCN, instale um aplicativo autenticador, abra as configurações de segurança na sua área do cliente, ative a função, leia o código com o aplicativo, digite o código de seis dígitos para confirmar e guarde os códigos de backup offline em local seguro. Os códigos gerados por aplicativo são mais seguros do que SMS, que ataques de troca de chip (SIM swap) podem interceptar.
[FICHA DE FATOS DO PRODUTO — Decisão em aberto 3: todas as etapas específicas da OTCN, nomes de telas, taxas, limites e prazos neste artigo são marcadores PFS e devem ser confirmados antes da publicação.]
Antes de começar
Instale um aplicativo autenticador confiável e certifique-se de que seu celular tenha bloqueio de tela. [PFS: métodos de 2FA suportados na OTCN.]
Por que isso importa para uma conta de negociação
Uma conta de negociação guarda dinheiro e pode movimentá-lo, por isso é um alvo atraente. Senhas isoladas costumam ser roubadas por phishing, vazamentos de dados ou reutilização de senhas. A autenticação de dois fatores acrescenta uma segunda verificação, geralmente um código de um dispositivo que você controla, de modo que uma senha roubada não basta sozinha. Para contas que podem fazer operações e solicitar saques, essa etapa extra é uma das proteções mais eficazes disponíveis.
As opções, comparadas
| Método | Como funciona | Principal fraqueza |
|---|---|---|
| Código por SMS | Código enviado por mensagem de texto | Ataques de troca de chip (SIM swap) e interceptação |
| Aplicativo autenticador | Código baseado em tempo, gerado no seu celular | Perda do celular sem códigos de backup |
| Aprovação por notificação | Toque para aprovar em um dispositivo confiável | Aprovar solicitações que você não iniciou |
| Chave de segurança ou passkey | Chave física ou credencial vinculada ao dispositivo | Precisa ser guardada com segurança e ter backup |
[PFS: quais desses métodos a OTCN suporta.]
Ativando
Abra as configurações de segurança
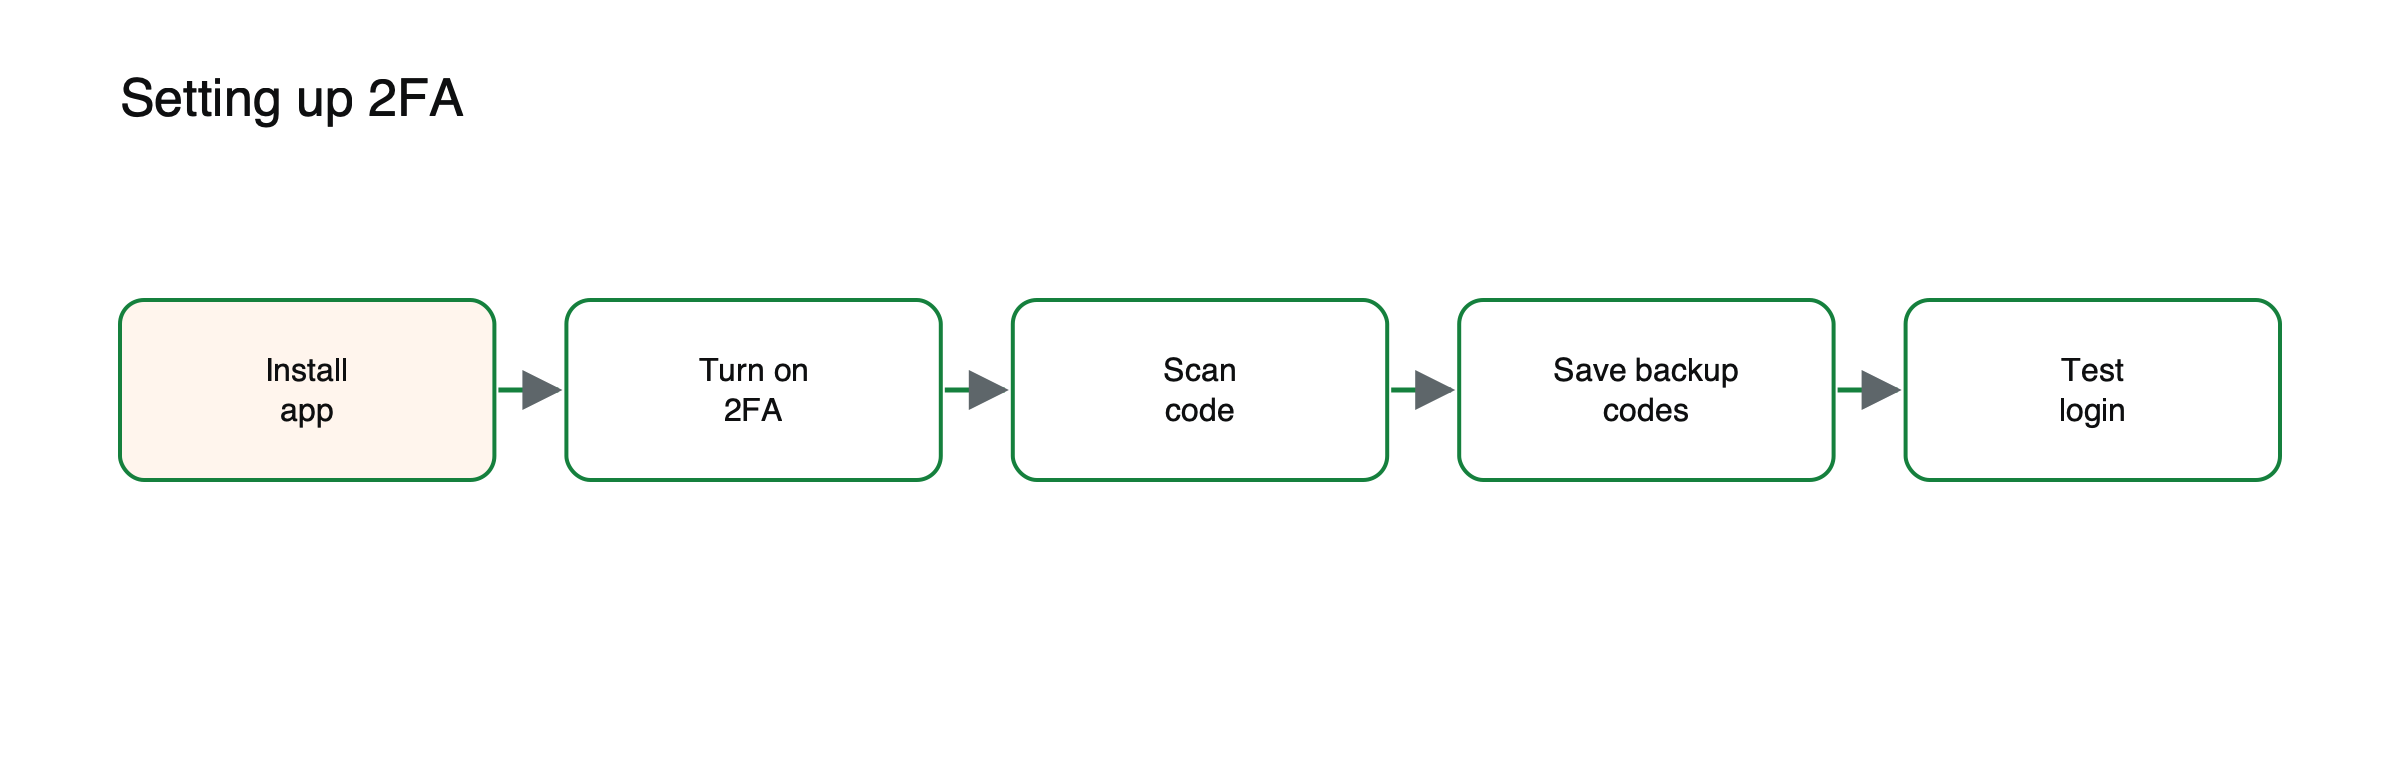
Figura: Configurando a autenticação de dois fatores.
[PFS: caminho do menu.]
Ative a autenticação de dois fatores
Escolha a opção de aplicativo autenticador, se disponível.
Leia o código
Use o aplicativo para escanear o QR code ou digite a chave de configuração.
Confirme com um código
Digite o código de seis dígitos do aplicativo.
Salve os códigos de backup
Anote-os e guarde-os offline; você precisará deles se perder o celular.
Teste
Saia da conta e entre novamente. Veja o que é a autenticação de dois fatores.
Trocas de chip (SIM swap), ilustrado
Suponha que um invasor descubra a senha de e-mail de um trader em um vazamento de dados e queira fazer login. (Cenário ilustrativo.) Se a conta usa códigos por SMS, o invasor pode convencer a operadora do trader a transferir o número para um novo chip e, então, receber o código de login. O FBI relatou perdas de US$ 68 milhões com ataques de troca de chip em 2021. Se a conta usa um aplicativo autenticador, o código é gerado no próprio celular do trader, e um novo chip não ajuda o invasor. Por isso, códigos por aplicativo ou chaves de segurança são geralmente recomendados em vez de SMS.
Se você perder o celular
Use seus códigos de backup salvos para entrar e depois configure a autenticação de dois fatores novamente em um novo dispositivo. Se não tiver códigos de backup, entre em contato com o suporte por canais oficiais e espere verificações de identidade antes que o acesso seja restabelecido. [PFS: processo de recuperação de conta da OTCN e prazos esperados.] Nunca compartilhe códigos de backup ou chaves de configuração do autenticador com ninguém, inclusive com pessoas que aleguem ser do suporte.
Erros comuns
Depender de códigos por SMS quando há um aplicativo disponível, guardar os códigos de backup no seu e-mail e aprovar solicitações de login que você não iniciou. Veja o que é um ataque de troca de chip (SIM swap) e como abrir uma conta na OTCN.
Phishing e páginas de login falsas
Códigos de dois fatores ainda podem ser roubados se você os digitar em um site falso. Invasores enviam e-mails ou mensagens imitando uma corretora, com links para uma cópia convincente da página de login, e repassam o código ao site real em tempo real. Sempre digite o endereço você mesmo ou use um favorito salvo, confira o endereço antes de inserir seus dados e desconfie de mensagens urgentes pedindo que você faça login. Veja como proteger uma conta de cripto contra phishing.
Fadiga de aprovação
Alguns invasores que já possuem uma senha enviam solicitações repetidas de aprovação de login, na esperança de que o usuário acabe tocando em aprovar para que parem. Se você receber uma solicitação que não iniciou, negue-a e altere sua senha imediatamente.
Protegendo o restante da sua conta
A autenticação de dois fatores funciona melhor junto com outros hábitos: uma senha única e forte para cada conta, um gerenciador de senhas, um celular bloqueado, software atualizado e alertas para logins e saques. [PFS: alertas de segurança e proteções de saque da OTCN disponíveis.]
Como funcionam os códigos do autenticador
Aplicativos autenticadores geram um novo código de seis dígitos a cada 30 segundos, a partir de uma chave secreta compartilhada uma única vez, quando você escaneia o código QR de configuração. O aplicativo e o servidor calculam o mesmo código a partir dessa chave e do horário atual, por isso nenhuma mensagem precisa ser enviada. É por isso que os códigos de aplicativo funcionam sem sinal de celular e não podem ser interceptados por redirecionamento de mensagens de texto. Também é por isso que a chave de configuração deve ser mantida em segredo: quem a copiar pode gerar seus códigos.
Passkeys e chaves de segurança
Métodos mais recentes substituem os códigos por completo. Chaves de segurança e passkeys usam criptografia vinculada a um dispositivo e ao site legítimo, por isso não podem ser usadas em uma página de login falsa. Quando disponíveis, oferecem a proteção mais forte contra phishing. [PFS: se a OTCN oferece suporte a passkeys ou chaves de segurança.]
Sinais de alerta de invasão de conta
- Alertas de login de locais ou dispositivos que você não reconhece
- Solicitações de dois fatores que você não pediu
- Alterações no e-mail, número de telefone ou dados de saque que você não fez
- E-mails de redefinição de senha que você não solicitou
Se você notar qualquer um desses sinais, altere sua senha, revise suas configurações de segurança e entre em contato com o suporte por canais oficiais. [PFS: processo da OTCN para denunciar atividades suspeitas.]
Interpretações equivocadas comuns
- Acreditar que a autenticação de dois fatores torna a conta impossível de ser invadida.
- Presumir que códigos de backup só são necessários raramente e podem ser guardados em qualquer lugar.
Proteja primeiro a conta de e-mail
Sua conta de e-mail costuma ser a chave para todo o resto, pois as redefinições de senha são enviadas para ela. Ativar a autenticação de dois fatores no e-mail, de preferência com um aplicativo autenticador ou chave de segurança, impede que um invasor que roube sua senha de e-mail redefina a senha da sua conta de negociação. Use uma senha separada e forte para o e-mail, que você não utilize em nenhum outro lugar.
Dispositivos e backups
Alguns aplicativos autenticadores podem fazer backup dos códigos na nuvem ou em outro dispositivo, o que ajuda se um celular for perdido, mas acrescenta um novo local que precisa ser protegido. Se você usa esses backups, proteja essa conta com uma senha forte própria e com autenticação de dois fatores. Ao trocar de celular, transfira suas contas do autenticador antes de apagar o dispositivo antigo.
Uma lista de verificação de segurança
- Autenticação de dois fatores ativada, usando um aplicativo ou chave de segurança
- Códigos de backup armazenados offline
- Senha única guardada em um gerenciador de senhas
- Conta de e-mail protegida com autenticação de dois fatores própria
- Alertas de login e saque ativados
Códigos de backup, ilustrado
Suponha que o celular de um trader seja roubado durante as férias, com o aplicativo autenticador instalado. (Cenário ilustrativo.) Se o trader tiver guardado os códigos de backup em papel, em casa, um familiar pode ler um deles, o trader faz login em um novo dispositivo e configura a autenticação de dois fatores novamente em poucos minutos. Sem os códigos de backup, recuperar o acesso pode exigir verificações de identidade que levam dias, período em que as posições abertas não podem ser gerenciadas. Dedicar cinco minutos para guardar os códigos de backup da maneira correta pode poupar dias de transtorno.
Dispositivos compartilhados
Evite fazer login em uma conta de negociação em computadores compartilhados ou públicos. Se for inevitável, saia completamente da conta depois e nunca permita que o navegador salve senhas.
Viagens
Aplicativos autenticadores funcionam sem sinal de celular, o que os torna úteis no exterior, onde códigos por SMS podem não chegar.
O que um provedor deve oferecer
Boas práticas para plataformas de negociação incluem autenticação de dois fatores baseada em aplicativo ou chave, alertas para novos logins e saques, a possibilidade de revisar sessões ativas e encerrar outros dispositivos, e um processo de recuperação claro e seguro. Algumas plataformas também permitem que os clientes coloquem destinos de saque em uma lista de permissões ou adicionem um período de espera antes que alterações nos dados de saque entrem em vigor. Ao escolher um provedor, vale verificar esses recursos junto com custos e produtos. [PFS: recursos de segurança da OTCN.]
Revisando as configurações regularmente
Revise os dispositivos conectados à sua conta, o método de dois fatores em uso e os seus dados de recuperação. Remova telefones e dispositivos que você não usa mais e certifique-se de que os seus códigos de backup estão onde você acredita que estão.
Perguntas frequentes
A autenticação de dois fatores por SMS é melhor do que nada?
Sim. Ela ainda impede invasores que têm apenas a sua senha, embora códigos de aplicativos autenticadores ou chaves de segurança sejam mais fortes.
A equipe de suporte pode pedir o meu código de dois fatores?
A equipe de suporte legítima nunca deve pedir os seus códigos ou códigos de backup.
[AVISO DE RISCO — Decisão em aberto 2: o aviso de risco aprovado para CFD e alavancagem deve ser inserido aqui antes da publicação.]
Este artigo é conteúdo educacional e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor que investir.