
¿Qué son las pruebas de conocimiento cero?
Las pruebas de conocimiento cero permiten demostrar que una afirmación es verdadera sin revelar la información secreta que hay detrás de ella, una idea clave para la privacidad y la escalabilidad en blockchain.
Las pruebas de conocimiento cero son métodos criptográficos que permiten a una parte demostrar que una afirmación es verdadera sin revelar la información secreta que la respalda. En una blockchain, esto puede significar demostrar que una transacción cumple las reglas, que un usuario pertenece a un conjunto aprobado o que un cálculo se realizó correctamente sin publicar todos los datos privados de entrada.
Una prueba puede revelar la respuesta sin revelar los datos
El problema básico es sencillo. Imagine un servicio que solo necesita saber si usted es mayor de 18 años. Un flujo de verificación normal podría pedirle su documento de identidad completo, exponiendo su nombre, fecha de nacimiento y número de documento. Un sistema de conocimiento cero puede diseñarse de forma que el servicio reciba una prueba criptográfica de la afirmación «esta persona es mayor de 18 años» sin recibir la fecha de nacimiento subyacente.
Esto no significa que el verificador no aprenda absolutamente nada. El verificador aprende que la afirmación que se demuestra es válida. Lo que permanece oculto es la información privada utilizada para establecerla.
Un sistema sólido de conocimiento cero tiene tres propiedades fundamentales:
- Completitud: un probador honesto puede demostrar una afirmación válida.
- Solidez: una afirmación falsa no debería ser aceptada, salvo con una probabilidad despreciablemente pequeña.
- Conocimiento cero: el verificador no debería aprender más que la validez de la afirmación.
Las matemáticas difieren entre los sistemas de prueba, pero esas tres ideas son el modelo mental útil.
El probador, el testigo y el verificador son las piezas clave
Una prueba de conocimiento cero comienza con un probador que conoce cierta información privada. Los criptógrafos suelen llamar a esa información el testigo. El probador ejecuta un algoritmo de prueba que combina el testigo con la afirmación pública y produce una prueba compacta.
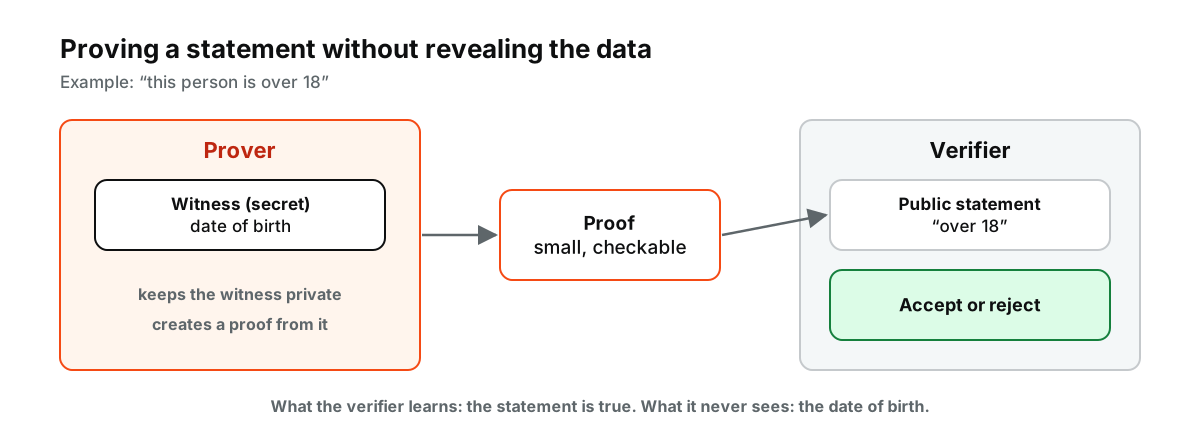 Figura: Las tres partes de una prueba de conocimiento cero, usando el ejemplo del artículo sobre mayores de 18 años. Los datos secretos nunca salen del probador.
El verificador comprueba esa prueba frente a la afirmación pública. Si la prueba es válida, el verificador puede aceptar la afirmación sin recibir el testigo en sí.
Considere un ejemplo simplificado en blockchain. Un usuario quiere demostrar que una transferencia es válida. El testigo privado podría incluir los saldos exactos y la ruta de la transacción. La afirmación pública podría ser que la transacción cumple todas las reglas del protocolo y no crea dinero de la nada. Una prueba de conocimiento cero puede permitir que la red verifique la afirmación pública sin exponer cada detalle privado utilizado para producirla.
Esta distinción es importante porque las blockchains son naturalmente buenas en la verificación, pero poco adecuadas para la privacidad. Las redes públicas están diseñadas para que participantes independientes puedan comprobar el mismo estado. Las técnicas de conocimiento cero añaden una forma de preservar la verificabilidad revelando menos datos.
Por qué aparecen tan a menudo los ZK-SNARK y los ZK-STARK
«Prueba de conocimiento cero» describe una familia amplia de técnicas. Dos nombres aparecen con frecuencia en los sistemas blockchain:
| Sistema de prueba | Lo que enfatiza el nombre | Compromiso práctico |
|---|---|---|
| ZK-SNARK | Argumento de conocimiento sucinto y no interactivo | Pruebas muy pequeñas y verificación rápida; algunas construcciones requieren una configuración de confianza |
| ZK-STARK | Argumento de conocimiento escalable y transparente | Sin configuración de confianza en diseños comunes; las pruebas pueden ser más grandes |
Los acrónimos son útiles, pero no son criptomonedas competidoras ni redes separadas. Son formas distintas de construir pruebas. Cada implementación específica toma decisiones diferentes sobre el tamaño de la prueba, el tiempo de generación, el costo de verificación, los supuestos criptográficos y los requisitos de configuración.
Para un usuario, la pregunta importante normalmente no es «¿SNARK o STARK?». Es para qué se usa la prueba y qué información sigue siendo pública.
Las pruebas de conocimiento cero pueden escalar una blockchain además de proteger la privacidad
La privacidad es el caso de uso más intuitivo, pero la escalabilidad es una de las razones más importantes por las que las pruebas de conocimiento cero se utilizan en la infraestructura cripto.
Un rollup de conocimiento cero puede ejecutar muchas transacciones fuera de la capa base y luego enviar una prueba que demuestre que la transición de estado resultante es válida. La blockchain base verifica la prueba en lugar de recalcular cada transacción desde cero. El resultado es una división del trabajo distinta: el cálculo pesado ocurre en otro lugar, mientras que la cadena base comprueba una afirmación criptográfica compacta.
Por eso “ZK” aparece en las discusiones sobre sistemas de capa 2 de Ethereum incluso cuando las transacciones no son completamente privadas. Una prueba de conocimiento cero puede demostrar la corrección computacional sin necesariamente ocultar todos los datos de la transacción.
La privacidad y la escalabilidad se superponen, pero no son la misma característica.
Un ejemplo concreto: demostrar pertenencia sin revelar la identidad
Supongamos que 10.000 direcciones están registradas para una votación privada en cadena. El objetivo es permitir que cada participante elegible vote una vez sin publicar qué dirección registrada emitió cada voto.
Un participante puede generar una prueba que, en esencia, dice:
Conozco un secreto que corresponde a un miembro de este conjunto aprobado, y no he usado antes esta credencial de votación.
El verificador comprueba la prueba y la condición pública contra el doble voto. El votante no necesita revelar qué miembro del conjunto es. La documentación de privacidad de Ethereum describe este tipo de patrón de pertenencia anónima como un uso práctico de la tecnología de conocimiento cero.
El mismo patrón puede adaptarse para credenciales, control de acceso, verificaciones de cumplimiento y divulgación selectiva.
El conocimiento cero no hace que un sistema sea automáticamente privado
Este es un punto fácil de pasar por alto. Un protocolo puede usar pruebas de conocimiento cero y aun así exponer metadatos útiles: direcciones de billeteras, marcas de tiempo, tamaños de transacciones, interacciones con contratos o puntos de depósito y retiro.
La privacidad depende del diseño completo del sistema, no de la presencia de una sigla ZK. Un usuario que entra a un sistema privado desde una dirección identificada públicamente y sale de inmediato hacia otra dirección conocida todavía puede crear un vínculo que las herramientas de análisis podrían inferir.
La prueba protege lo que fue diseñada para ocultar. No borra cada otra pieza de información alrededor de la transacción.
El conocimiento cero tampoco demuestra que la aplicación sea segura
Una prueba matemáticamente válida puede mostrar que un programa siguió las reglas codificadas. Eso no garantiza que esas reglas sean económicamente sensatas, libres de errores o seguras para los usuarios.
El riesgo en los contratos inteligentes sigue existiendo. También existen el riesgo de gestión de claves, el riesgo de puentes, el riesgo de gobernanza y los fallos en los circuitos o el software usados para generar pruebas. Algunos sistemas también dependen de ceremonias de configuración, hardware especializado o bibliotecas criptográficas complejas.
En otras palabras, una prueba puede establecer “este cálculo se realizó según el circuito”. No puede establecer “este producto es una buena idea”.
El costo de producir una prueba
Verificar una prueba de conocimiento cero es rápido y barato, pero producirla puede requerir una potencia de cómputo considerable. Ese desequilibrio moldea cómo se construyen los sistemas ZK: operadores especializados, a veces llamados provers, ejecutan hardware potente para generar pruebas, mientras que los nodos ordinarios solo las comprueban.
Dónde importan más las pruebas de conocimiento cero
La tecnología es más útil cuando un sistema necesita verificación y divulgación limitada al mismo tiempo. Ejemplos comunes incluyen credenciales privadas, pertenencia anónima, votación que preserva la privacidad, pruebas de validez de transacciones y escalabilidad de blockchains.
Importa menos cuando todas las entradas ya son públicas y el cálculo es lo bastante barato para que cualquiera lo verifique directamente. En ese caso, agregar un sistema de pruebas puede crear complejidad sin resolver un problema real.
Por lo tanto, la pregunta útil no es si las pruebas de conocimiento cero son criptografía avanzada. Lo son. La mejor pregunta es si una aplicación específica necesita demostrar algo sin revelar, ni recalcular, todo lo que hay detrás.