
¿Qué fue el hackeo de The DAO y por qué se dividió Ethereum?
Cómo un fallo en el contrato inteligente de The DAO permitió drenar unos 3,6 millones de ETH en 2016, cómo funcionó el ataque y por qué la decisión de devolver los fondos dividió a la comunidad de Ethereum.
El hackeo de The DAO comenzó el 17 de junio de 2016, cuando un atacante explotó un fallo en The DAO, un fondo de inversión basado en contratos inteligentes, y drenó unos 3,6 millones de ETH, aproximadamente el 28% de sus fondos. El 20 de julio de 2016, Ethereum ejecutó un hard fork para devolver los fondos. La comunidad se dividió, y la cadena original sin cambios continuó como Ethereum Classic.
Qué era The DAO
The DAO era un fondo de inversión gestionado íntegramente por contratos inteligentes. Cualquiera podía enviar ether y recibir tokens DAO, que daban derecho a votar sobre los proyectos que el fondo respaldaría. Su venta de tokens se lanzó el 30 de abril de 2016 y recaudó unos 12,7 millones de ETH, valorados en torno a 150 millones de dólares en ese momento, lo que la convirtió en una de las mayores campañas de crowdfunding de su época.
The DAO no tenía gestores en el sentido habitual. Los titulares de tokens votaban las propuestas, y un grupo de miembros conocidos de la comunidad actuaba como curadores, verificando la identidad de quienes solicitaban financiación y decidiendo qué propuestas podían someterse a votación. Esa estructura cobró importancia más tarde para los reguladores, porque sugería que los inversores dependían de los esfuerzos de un pequeño grupo en lugar de gestionar el fondo por sí mismos.
Cómo funcionó el ataque
The DAO permitía a los titulares de tokens separarse hacia una «DAO hija» y retirar su parte de ether. La función de retiro enviaba el ether antes de actualizar el saldo del titular. El contrato del atacante aprovechó ese desfase para volver a llamar a la función de retiro una y otra vez antes de que el saldo cambiara, una técnica conocida hoy como ataque de reentrada. Unos 3,6 millones de ETH se trasladaron a una DAO hija controlada por el atacante.
El error explicado de forma sencilla
Imagine a un cajero de banco que entrega el efectivo antes de anotar el retiro en el libro de contabilidad, y que atiende cada nueva solicitud del mismo cliente antes de terminar la anterior. Un cliente que pida lo bastante rápido puede retirar el mismo saldo una y otra vez, porque el libro sigue mostrando el importe original cada vez. Eso es la reentrada. El código de The DAO enviaba ether al que llamaba y solo después reducía su saldo, y el contrato del atacante estaba escrito para pedir otro retiro en cuanto recibía cada pago.
La solución es sencilla una vez comprendida: actualizar primero el saldo y después enviar el dinero. Los desarrolladores también empezaron a añadir bloqueos que impiden volver a entrar en una función antes de que haya terminado de ejecutarse. Ese orden, resumido a menudo como «comprobaciones, efectos, interacciones» (checks, effects, interactions), pasó a ser una de las primeras reglas que se enseñan a todo desarrollador de Ethereum.
Las reglas de The DAO ayudaron a ganar tiempo: los fondos de una nueva DAO hija quedaban bloqueados durante un período de espera antes de poder moverse, lo que dio a la comunidad semanas para decidir qué hacer.
Cronología
- 30 de abril de 2016: se lanza la venta de tokens de The DAO.
- 17 de junio de 2016: el ataque drena unos 3,6 millones de ETH hacia una DAO hija.
- Finales de junio de 2016: se propone un soft fork para congelar los fondos, pero se abandona después de encontrarle un fallo.
- 15 de julio de 2016: se propone un hard fork para devolver los fondos.
- 20 de julio de 2016: el hard fork se activa en el bloque 1,920,000. El ether de The DAO se traslada a un contrato desde el que los inversores originales pueden retirarlo.
- Días después: los exchanges listan ambas cadenas, ETH y Ethereum Classic (ETC).
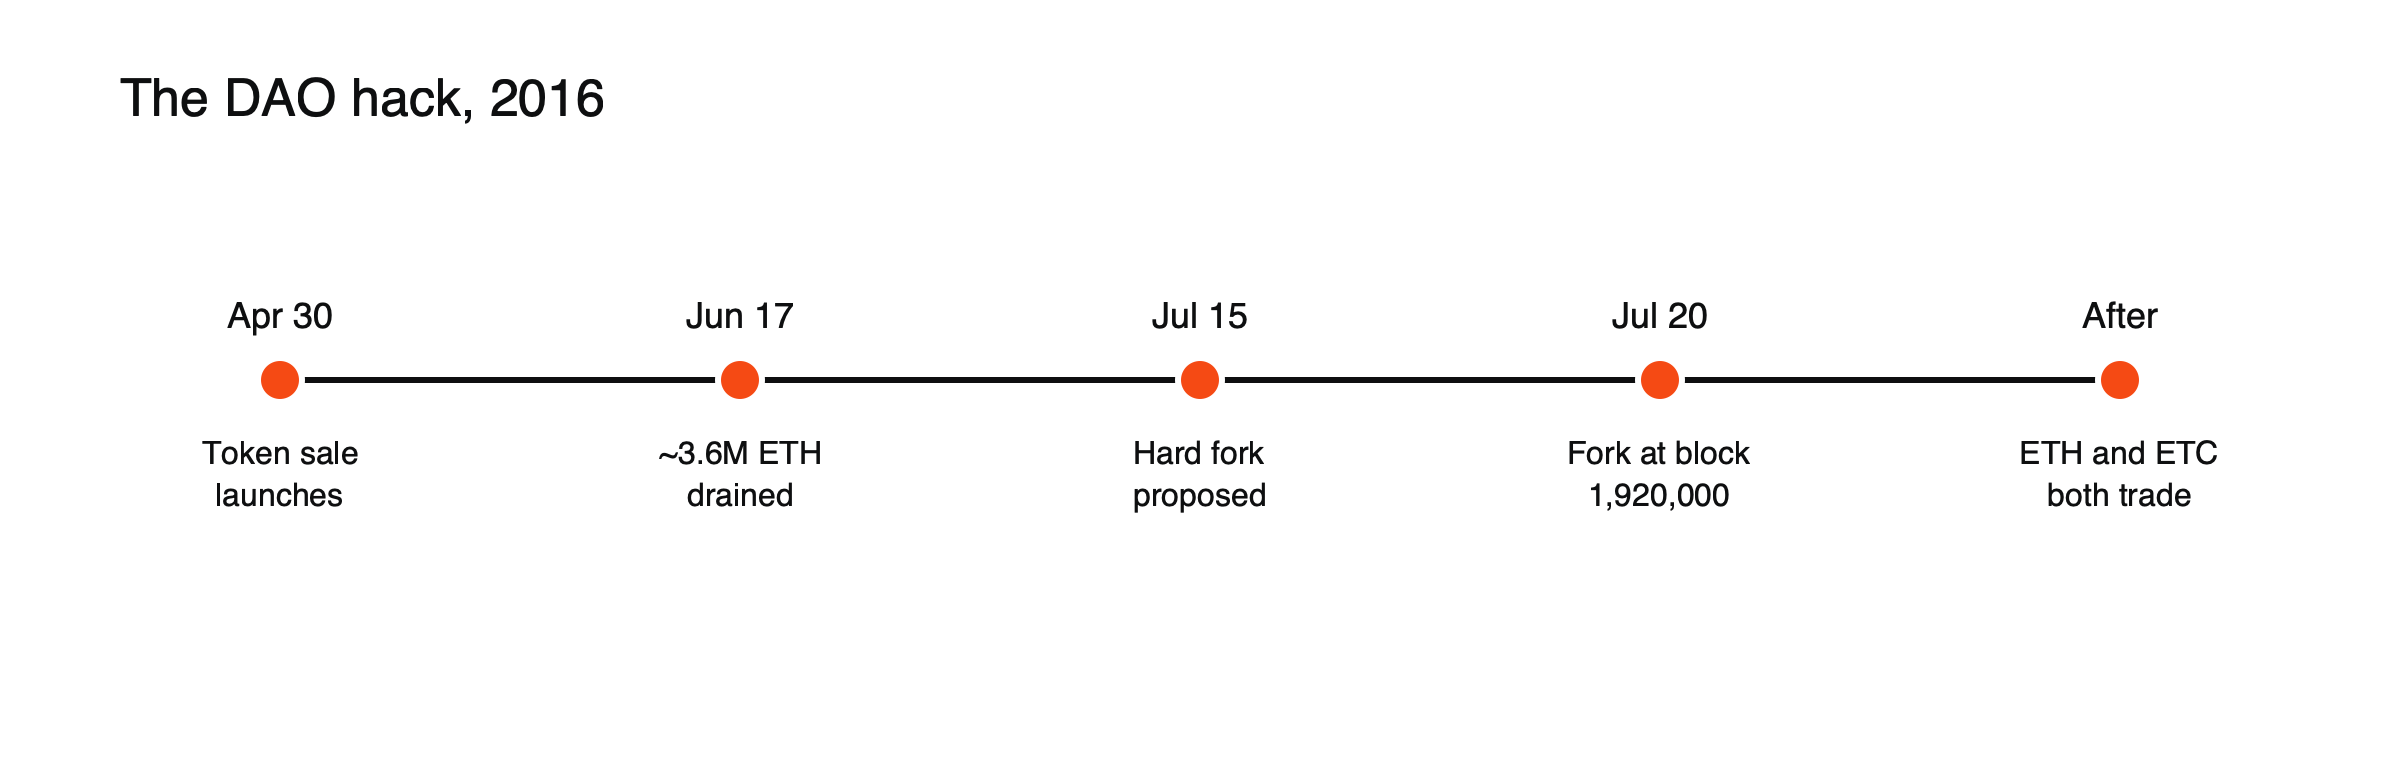 Figura: The DAO desde su lanzamiento hasta la división de la cadena.
Cómo el hard fork devolvió los fondos
El fork no deshizo la transacción del ataque reescribiendo bloques antiguos. En cambio, en el bloque 1,920,000, las nuevas reglas trasladaron el ether que mantenían The DAO y sus DAO hijas, incluido el del atacante, a un único contrato de recuperación. Los titulares originales de tokens podían entonces cambiar sus tokens DAO por ether de ese contrato. En la cadena bifurcada, el botín del atacante desapareció; en la cadena que rechazó el fork, permaneció bajo control del atacante.
Por qué la decisión dividió a la comunidad
Los defensores del fork sostenían que el ataque explotó un error, no las reglas previstas, y que devolver los fondos protegía a miles de inversores y al joven ecosistema de Ethereum. Los opositores argumentaban que «el código es ley»: el valor de una blockchain procede de un historial que no puede reescribirse, y revertir un robo sentaba un precedente para revertir otros.
Ninguno de los dos bandos podía imponer su postura al otro. Los nodos que actualizaron siguieron las nuevas reglas; los que no lo hicieron conservaron la cadena original, que pasó a llamarse Ethereum Classic. En esa cadena, el atacante conservó el ether.
El veredicto del regulador
La historia de The DAO no terminó con la bifurcación. El 25 de julio de 2017, la Comisión de Bolsa y Valores de Estados Unidos (SEC) publicó un informe de investigación en el que concluía que los tokens de The DAO eran valores según la ley estadounidense, porque los inversores aportaron dinero a una empresa común con la expectativa de obtener beneficios del trabajo de otros, en este caso de los creadores y curadores del proyecto. La SEC decidió no presentar cargos, pero el informe se convirtió en un hito temprano en la forma en que los reguladores ven las ventas de tokens, y durante años se citó en los debates sobre qué tokens deben tratarse como inversiones.
Lo que cambió después
El hackeo de The DAO moldeó la cultura y las prácticas de Ethereum:
- La seguridad de los contratos inteligentes se convirtió en una disciplina. Las auditorías, los patrones estándar que actualizan los saldos antes de enviar fondos y las herramientas formales para detectar la reentrada se volvieron rutinarios.
- Las bifurcaciones duras pasaron a ser una opción conocida y controvertida. Ethereum no ha revertido un robo desde entonces, ni siquiera tras hackeos más grandes.
- Dos cadenas con una historia compartida. Ethereum Classic sigue en funcionamiento, mantuvo su diseño de prueba de trabajo y más tarde sufrió ataques del 51%.
“El código es ley”, diez años después
El argumento que dividió Ethereum en 2016 nunca desapareció por completo; simplemente se asentó como práctica. Ethereum no ha revertido un robo ni un error desde entonces, pese a pérdidas posteriores mayores en dólares y a propuestas de usar una bifurcación para recuperar fondos congelados o robados. La regla informal que surgió es que una intervención en toda la red fue una respuesta puntual a una amenaza existencial en el primer año de Ethereum, no una herramienta de uso rutinario.
Esa postura traslada la responsabilidad de la seguridad a las aplicaciones en lugar de a la red. Los protocolos ahora planifican los fallos de antemano, con fondos de seguro, pausas de emergencia y programas de recompensas por errores, porque no pueden contar con que la propia cadena los rescate.
Ethereum Classic hoy
La cadena que rechazó la bifurcación sigue en funcionamiento. Ethereum Classic mantuvo la minería por prueba de trabajo, incluso después del paso de Ethereum a la prueba de participación en 2022, y sus defensores la describen como la versión de Ethereum que nunca alteró su historia. Su menor tasa de hash la ha convertido en un objetivo: en 2020 sufrió ataques mayoritarios repetidos, en los que los atacantes reescribieron bloques recientes y realizaron gastos dobles de monedas en exchanges. Consulta qué es un ataque del 51%.
Lecciones para los DAO actuales
Las organizaciones autónomas descentralizadas (DAO) son hoy habituales, por lo general para gobernar protocolos más que para gestionar fondos de inversión, y en su diseño incorporan las lecciones del hackeo de The DAO. Los contratos de tesorería se auditan y a menudo se mantienen simples. Los cambios en la forma en que pueden moverse los fondos suelen pasar por un timelock, es decir, una demora que da tiempo a los miembros para reaccionar antes de que una decisión entre en vigor. Muchos protocolos mantienen una pausa de emergencia que un grupo de confianza puede activar si se detecta un exploit, un intercambio deliberado de descentralización pura por seguridad. Y las grandes tesorerías se reparten cada vez más entre varios contratos, para que un solo error no pueda vaciarlas todas a la vez. Consulta qué es un DAO.
Para saber cómo funcionan en general las divisiones de cadenas, lee qué es una bifurcación de blockchain. Para los programas que están en el centro de la historia, consulta qué es un contrato inteligente y, sobre la red, qué es Ethereum.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puedes perder el importe que inviertas.
Fuentes
- Mastering Ethereum, Apéndice: historial de bifurcaciones de Ethereum (cronología de The DAO; bifurcación dura en el bloque 1.920.000 el 20 de julio de 2016) — Antonopoulos y Wood, GitHub
- Ethereum Classic y el hackeo de The DAO (12,7 millones de ETH recaudados, unos 150 millones de dólares; 3,6 millones de ETH robados el 17 de junio de 2016; 28%) — SFOX
- The DAO Hack Explained (reentrada; DAO hija; Ethereum Classic) — Gemini Cryptopedia
- La SEC emite un informe de investigación que concluye que los tokens de The DAO, un activo digital, eran valores (25 de julio de 2017) — Comisión de Bolsa y Valores de Estados Unidos