
Mitos de seguridad que dejan expuestas las cuentas de cripto
Los mitos de seguridad cripto que más dinero cuestan son creer que los códigos SMS bastan, que conectar una cartera es inofensivo, que una cartera de hardware te hace intocable, que el personal de soporte puede necesitar tu frase semilla, que las cuentas pequeñas no son objetivo y que el criptoactivo robado normalmente puede recuperarse.
Los mitos de seguridad cripto que más dinero cuestan son creer que los códigos SMS son suficientes, que conectar una cartera es inofensivo, que una cartera de hardware te hace intocable, que el personal de soporte puede necesitar tu frase semilla, que las cuentas pequeñas no son objetivo y que el criptoactivo robado normalmente puede recuperarse.
Un robo, cinco creencias
La mayoría de los robos de cripto no se deben a un único error. Son una cadena, y cada eslabón es una creencia que parecía razonable en su momento. Consideremos un caso compuesto. (Escenario ilustrativo.)
Sam mantiene un saldo modesto en un exchange y uno mayor en una cartera de hardware. Pensando que la cuenta es demasiado pequeña para interesar a nadie, Sam protege el acceso al exchange con códigos SMS. Un delincuente que encontró el número de Sam en una base de datos filtrada convence a la operadora móvil para que lo transfiera a una nueva SIM, recibe el código de restablecimiento y accede al correo y al exchange de Sam. Sam se da cuenta, entra en pánico y busca ayuda en internet. Un «agente de soporte» en redes sociales ofrece asegurar la cartera de hardware si Sam confirma las palabras de recuperación mediante un formulario. Sam, que cree que la cartera de hardware hace seguros esos fondos pase lo que pase, lo completa. Ambos saldos desaparecen en menos de una hora. Una semana después, una «empresa de recuperación» promete rastrear los fondos a cambio de una tarifa por adelantado, y Sam también la paga.
Cada paso de esa historia dependió de un mito. Cada una de estas creencias es comprensible por sí sola. El peligro está en cómo se combinan, porque un atacante solo necesita un eslabón débil para empezar y otro para terminar. Romper aunque sea un solo eslabón de la cadena puede convertir una pérdida total en un susto. Corregir incluso una sola creencia hace que el siguiente ataque tenga muchas más probabilidades de fracasar.
Las creencias, una por una
«Los códigos SMS son suficientes». Los mensajes de texto se envían a un número de teléfono, y los números de teléfono pueden transferirse. El FBI registró más de 68 millones de dólares en pérdidas por intercambio de SIM solo en 2021. Una app de autenticación, una llave de seguridad o una clave de acceso (passkey) elimina ese punto débil. Consulta app de autenticación vs SMS.
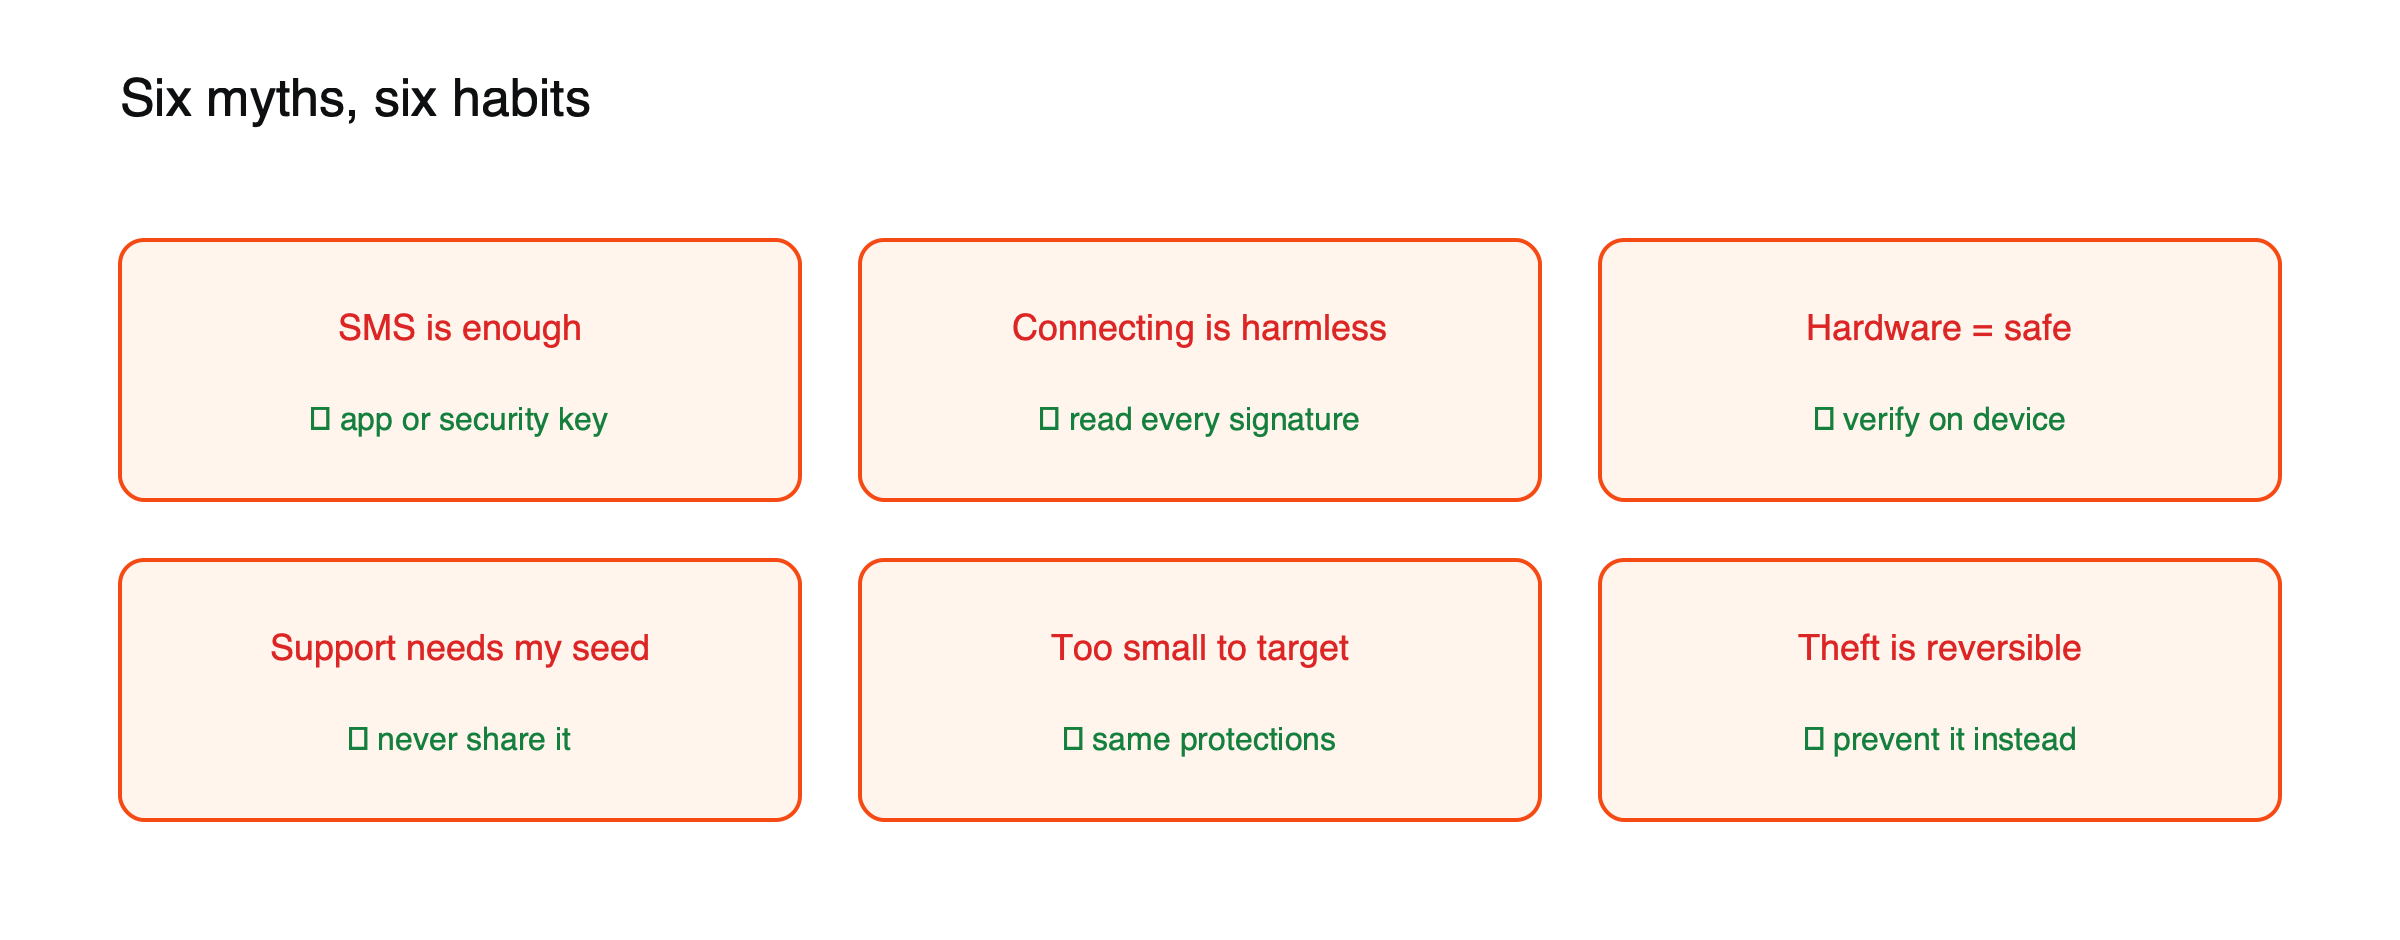 Figura: Seis mitos y el hábito que reemplaza a cada uno.
«Mi cuenta es demasiado pequeña para ser objetivo». Los ataques están automatizados y se ejecutan a una escala enorme. Los investigadores contabilizaron unos 270 millones de intentos de envenenamiento de direcciones en dos redes durante dos años. Los bots no comprueban si la víctima es rica antes de intentarlo. Consulta qué es el envenenamiento de direcciones.
«El soporte podría necesitar mi frase semilla». Ningún fabricante de carteras, exchange o equipo de soporte legítimo te la pedirá jamás. Las solicitudes de palabras de recuperación siempre son intentos de robo, por oficiales que parezcan. Consulta qué es una frase semilla.
«Una cartera de hardware me hace intocable». Mantiene las claves alejadas del malware, pero no puede proteger una frase semilla que reveles ni una transacción maliciosa que apruebes. Consulta cómo configurar una cartera de hardware de forma segura.
«Conectar mi cartera no puede hacer daño». Conectar comparte tu dirección. Las solicitudes de firma que llegan después pueden entregar tus tokens. Los drenadores de carteras se llevaron unos 494 millones de dólares de las víctimas en 2024. Consulta qué es un drenador de carteras.
«El cripto robado puede recuperarse». Las transferencias en blockchain suelen ser definitivas. Los exchanges a veces pueden congelar fondos que llegan a ellos rápidamente, pero la mayoría del cripto robado nunca se devuelve, y los servicios que prometen recuperación a cambio de una tarifa suelen ser estafas en sí mismos.
Mitos que suenan a buen consejo
Algunos de los mitos más persistentes no son descuidados en absoluto. Son consejos de seguridad que se han llevado demasiado lejos.
«Guardar mi frase semilla en un gestor de contraseñas es seguro.» Los gestores de contraseñas son excelentes para las contraseñas, pero son servicios en línea que se sincronizan entre dispositivos. Una frase semilla controla los fondos directamente y no tiene botón de restablecimiento, por lo que debe guardarse fuera de línea, en papel o en metal. Consulta cómo hacer una copia de seguridad de una frase semilla de forma segura.
«Una VPN mantiene segura mi cripto.» Una VPN oculta tu tráfico de internet al proveedor de tu red. No sirve de nada frente a sitios de phishing, aprobaciones maliciosas, aplicaciones falsas o intercambios de SIM, que causan la mayoría de las pérdidas.
«El antivirus lo detectará.» El software de seguridad ayuda contra el malware conocido, pero las páginas de phishing y las solicitudes de drenaje son sitios web y transacciones con apariencia legítima. Tus propias comprobaciones en el momento de firmar importan mucho más.
«Cambiar las contraseñas con frecuencia me mantiene seguro.» Las contraseñas fuertes y únicas, guardadas en un gestor de contraseñas y combinadas con una autenticación de dos factores robusta, son mejores que los cambios frecuentes. Rotar contraseñas débiles casi siempre genera nuevas contraseñas débiles.
«Mi exchange asegura mi cripto.» Algunos exchanges mantienen seguros o reservas para eventos específicos, como los hackeos de sus propios sistemas, pero rara vez cubren las pérdidas por la toma de control de tu cuenta, y ningún esquema protege frente a las caídas de precio. Lee las condiciones de la plataforma en lugar de dar por hecho su cobertura.
Por qué se difunden los mitos
Los mitos sobreviven porque son cómodos. Cada uno elimina un paso incómodo: configurar una aplicación en lugar de usar SMS, leer una transacción antes de firmar o mantener una cartera separada para las aplicaciones nuevas. Los atacantes cuentan con esa comodidad. Sus mejores herramientas no son códigos avanzados, sino creencias corrientes que llevan a las personas a saltarse una comprobación.
Cómo evaluar un consejo de seguridad antes de seguirlo
Unas pocas preguntas separan los buenos consejos de los mitos. ¿El consejo depende de que alguien pueda restablecer o revertir cosas por ti? En la autocustodia, nadie puede hacerlo. ¿Te pide que compartas o escribas un secreto en algún lugar? Un consejo genuino nunca lo hace. ¿Aborda cómo se producen realmente las pérdidas, mediante phishing, aprobaciones, intercambios de SIM y frases semilla expuestas, o solo algo que suena técnico? Y ¿quién se beneficia si lo sigues? Los consejos que vienen con un producto que comprar o un servicio que pagar merecen una segunda mirada.
Una base que no depende de ningún mito
- Una aplicación de autenticación, una llave de seguridad o una passkey para el correo electrónico y los exchanges, con códigos de respaldo guardados fuera de línea.
- Una frase semilla en papel o metal, en dos lugares separados, y nunca escrita en otro sitio que no sea la cartera que estás restaurando.
- Una cartera de hardware para los saldos importantes, con cada transacción verificada en su pantalla.
- Una cartera separada, con poco saldo, para conectarte a aplicaciones nuevas.
- Listas blancas de direcciones de retiro en los exchanges.
- Desconfianza ante cualquier mensaje inesperado sobre tus cuentas, por urgente que parezca.
Si algo sale mal, sigue cómo recuperar una cuenta cripto hackeada, y para los hábitos diarios, lee cómo crear una rutina de seguridad cripto.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y podrías perder el importe que inviertas.
Fuentes
- Los delincuentes aumentan los esquemas de intercambio de SIM (más de 68 millones de dólares en 2021) — FBI IC3
- Los drenadores de carteras de criptomonedas robaron 494 millones de dólares en 2024 — BleepingComputer
- Envenenamiento de direcciones (270 millones de intentos, julio de 2022 a junio de 2024) — Spark Research
- ¿Qué es una frase semilla? (ninguna cartera, exchange o agente de soporte legítimo la solicitará) — btc.network