
Мифы о безопасности, из-за которых крипто-аккаунты остаются уязвимыми
Мифы о безопасности криптовалюты, которые обходятся людям дороже всего: вера в SMS-коды, безобидность подключения кошелька, неуязвимость аппаратного кошелька и другие заблуждения.
Мифы о безопасности криптовалюты, которые обходятся людям дороже всего: вера в то, что SMS-кодов достаточно, что подключение кошелька безвредно, что аппаратный кошелёк делает вас неуязвимым, что сотрудникам поддержки может понадобиться ваша seed-фраза, что маленькие аккаунты не становятся целью и что украденную криптовалюту обычно можно вернуть.
Одна кража, пять заблуждений
Большинство краж криптовалюты — это не одна ошибка. Это цепочка, и каждое её звено — убеждение, которое в тот момент казалось разумным. Рассмотрим составной пример. (Иллюстративный сценарий.)
Сэм держит небольшую сумму на бирже и более крупную в аппаратном кошельке. Считая, что аккаунт слишком мал, чтобы кого-то заинтересовать, Сэм защищает вход на биржу SMS-кодами. Преступник, нашедший номер Сэма в утёкшей базе данных, убеждает мобильного оператора перевести номер на новую SIM-карту, получает код сброса и попадает в почту Сэма и на биржу. Сэм замечает это, паникует и ищет помощь в интернете. «Агент поддержки» в социальных сетях предлагает защитить аппаратный кошелёк, если Сэм подтвердит слова восстановления через форму. Сэм, уверенный, что аппаратный кошелёк делает средства безопасными при любых обстоятельствах, заполняет её. Оба баланса исчезли в течение часа. Через неделю «компания по возврату средств» обещает отследить деньги за авансовую плату, и Сэм платит и её.
Каждый шаг в этой истории опирался на миф. Каждое из этих убеждений по отдельности понятно. Опасность в их сочетании: атакующему нужно одно слабое звено, чтобы начать, и второе, чтобы завершить. Разорвав хотя бы одно звено цепочки, можно превратить полную потерю в почти удачный исход. Исправление даже одного убеждения заметно повышает шанс, что следующая атака провалится.
Убеждения по одному
«SMS-кодов достаточно». Текстовые сообщения приходят на номер телефона, а номер телефона можно перенести. Только в 2021 году ФБР зафиксировало более 68 миллионов долларов убытков от SIM-свопов. Приложение-аутентификатор, ключ безопасности или пасскей устраняют эту слабость. См. приложение-аутентификатор и SMS.
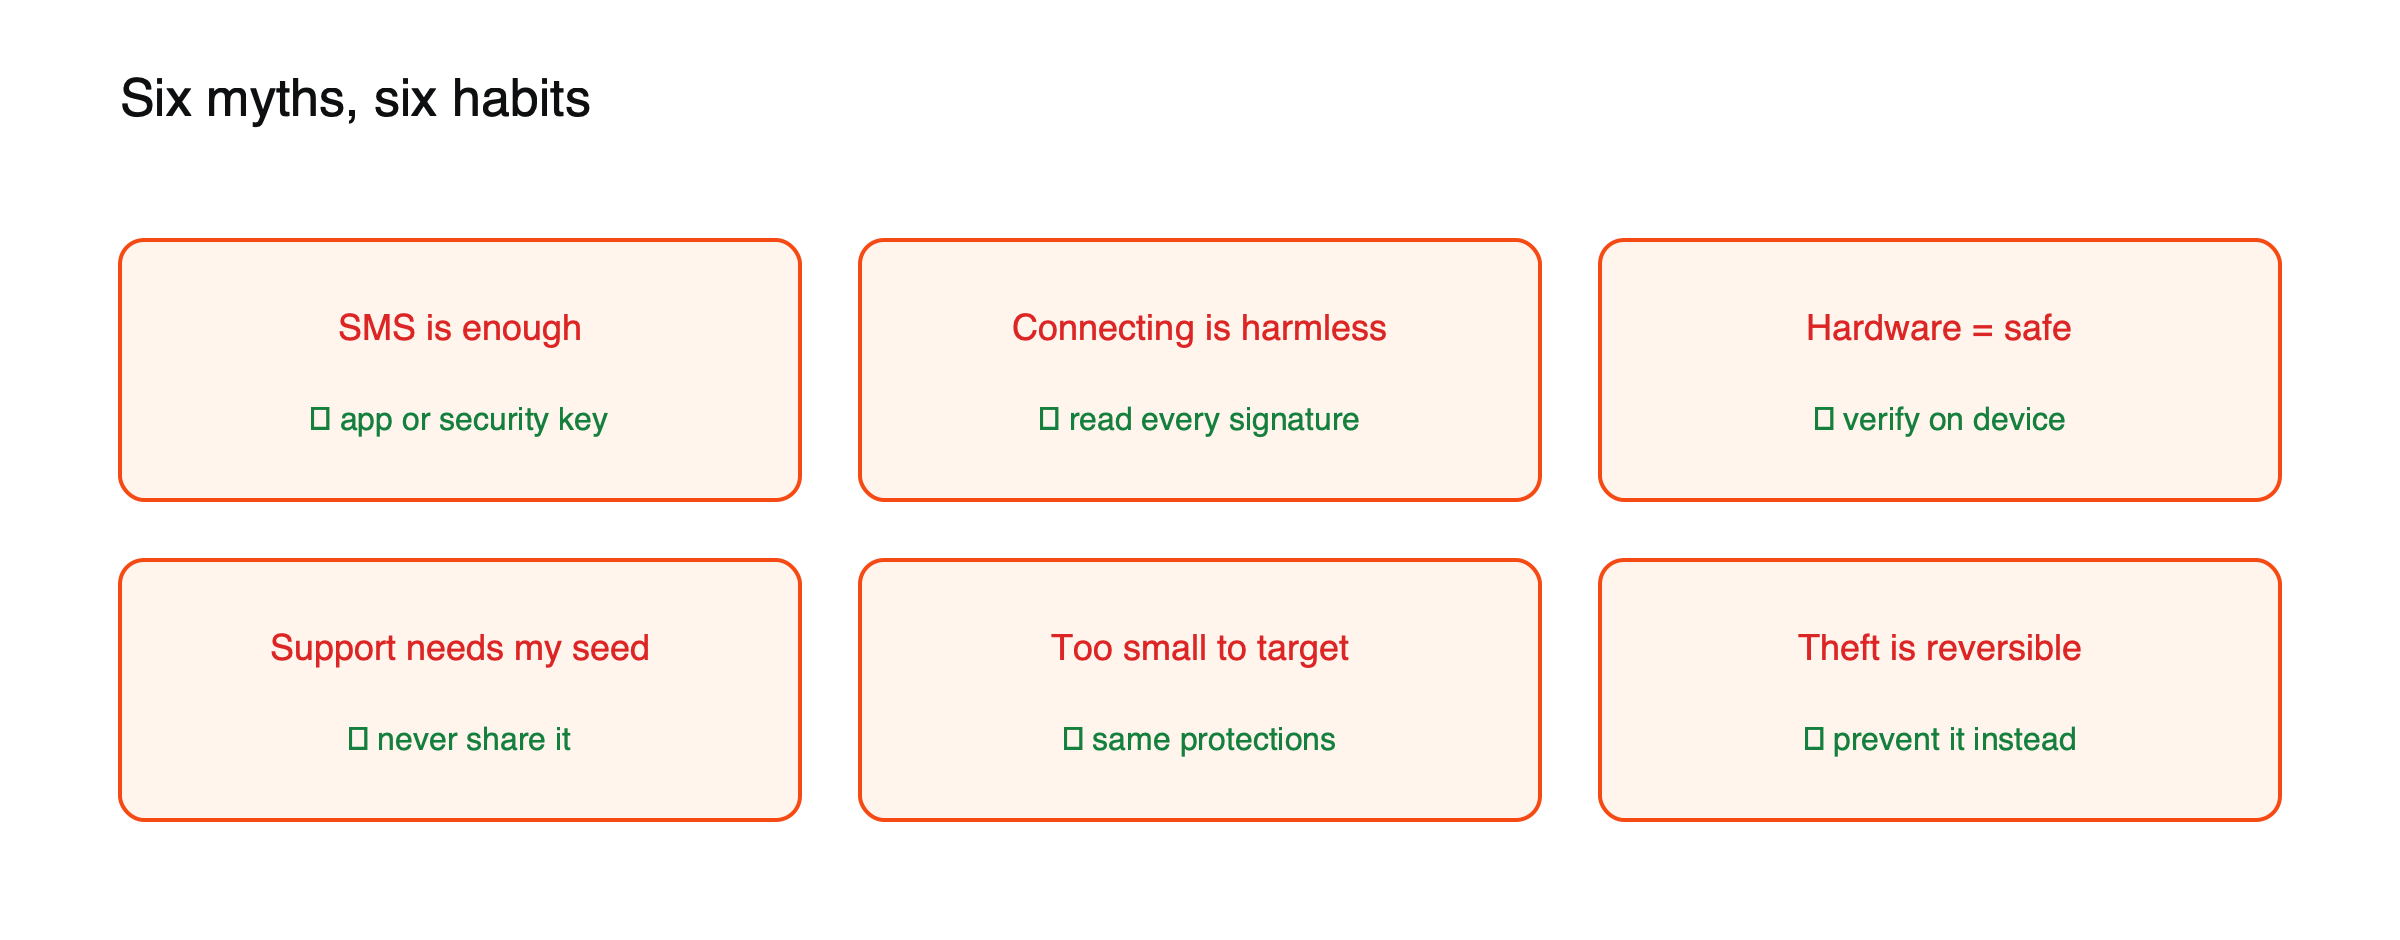 Рисунок: Шесть мифов и привычка, которая заменяет каждый из них.
«Мой аккаунт слишком мал, чтобы стать целью». Атаки автоматизированы и проводятся в огромном масштабе. Исследователи насчитали около 270 миллионов попыток address poisoning в двух сетях за два года. Боты не проверяют, богат ли жертва, прежде чем атаковать. См. что такое address poisoning.
«Поддержке может понадобиться моя seed-фраза». Ни один добросовестный производитель кошельков, биржа или служба поддержки никогда её не запросит. Запросы слов восстановления — это всегда попытки кражи, сколь бы официально они ни выглядели. См. что такое seed-фраза.
«Аппаратный кошелёк делает меня неуязвимым». Он защищает ключи от вредоносного ПО, но не может защитить seed-фразу, которую вы раскрыли, или вредоносную транзакцию, которую вы подтвердили. См. как безопасно настроить аппаратный кошелёк.
«Подключение кошелька не может навредить». Подключение передаёт ваш адрес. Последующие запросы на подпись могут отдать ваши токены. Дрейнеры кошельков забрали у жертв около 494 миллионов долларов в 2024 году. См. что такое дрейнер кошелька.
«Украденную криптовалюту можно вернуть». Переводы в блокчейне обычно окончательны. Биржи иногда могут заморозить средства, если они быстро поступили к ним, но большую часть украденной криптовалюты так и не возвращают, а сервисы, обещающие возврат за плату, часто сами оказываются мошенничеством.
Мифы, которые звучат как хорошие советы
Некоторые из самых живучих мифов возникают не от небрежности. Это советы по безопасности, которые растянули слишком далеко.
«Хранить seed-фразу в менеджере паролей безопасно». Менеджеры паролей отлично подходят для паролей, но это онлайн-сервисы, которые синхронизируются между устройствами. Seed-фраза управляет средствами напрямую и не имеет кнопки сброса, поэтому её место — офлайн, на бумаге или металле. См. как безопасно сделать резервную копию seed-фразы.
«VPN защищает мою криптовалюту». VPN скрывает ваш интернет-трафик от провайдера сети. Он ничего не делает против фишинговых сайтов, вредоносных разрешений, поддельных приложений или SIM-свопов, которые и вызывают большинство потерь.
«Антивирус всё поймает». Защитное ПО помогает против известного вредоносного ПО, но фишинговые страницы и дрейнеры — это легитимно выглядящие сайты и транзакции. Ваши собственные проверки в момент подписи важны гораздо больше.
«Частая смена паролей делает меня защищённым». Сильные уникальные пароли, хранящиеся в менеджере паролей, в сочетании с надёжной двухфакторной аутентификацией работают лучше частой смены. Замена слабых паролей в основном порождает новые слабые пароли.
«Моя биржа страхует мою криптовалюту». Некоторые биржи держат страховку или резервы для определённых событий, например взломов собственных систем, но они редко покрывают потери из-за захвата вашего аккаунта, а ни одна схема не защищает от падения цены. Читайте условия платформы, а не делайте предположений.
Почему мифы распространяются
Мифы живут, потому что они удобны. Каждый из них убирает неудобный шаг: настройка приложения вместо SMS, чтение транзакции перед подписью, отдельный кошелёк для новых приложений. Злоумышленники рассчитывают на это удобство. Их главные инструменты — не сложный код, а обычные убеждения, которые заставляют людей пропускать проверку.
Проверка совета по безопасности перед тем, как ему следовать
Несколько вопросов отделяют хороший совет от мифа. Зависит ли совет от того, что кто-то сможет сбросить или отменить что-то за вас? В режиме самостоятельного хранения никто не может. Просит ли он поделиться секретом или ввести его где-либо? Настоящий совет никогда этого не делает. Решает ли он то, как потери происходят на самом деле — через фишинг, разрешения, SIM-свопы и раскрытые seed-фразы, — или только что-то, что звучит технически? И кто выигрывает, если вы ему последуете? Совет, сопровождаемый продуктом для покупки или услугой для оплаты, заслуживает второго взгляда.
Базовый уровень, не зависящий ни от одного мифа
- Приложение-аутентификатор, аппаратный ключ безопасности или passkey для почты и бирж, с резервными кодами, хранящимися офлайн.
- Seed-фраза на бумаге или металле, в двух разных местах, никогда не вводится нигде, кроме кошелька, который вы восстанавливаете.
- Аппаратный кошелёк для значительных активов с проверкой каждой транзакции на его экране.
- Отдельный кошелёк с небольшим балансом для подключения к новым приложениям.
- Белые списки адресов вывода на биржах.
- Подозрение к любому неожиданному сообщению о ваших аккаунтах, каким бы срочным оно ни казалось.
Если что-то всё же пошло не так, следуйте как восстановить взломанный криптоаккаунт, а для ежедневных привычек прочитайте, как выстроить рутину безопасности в криптовалюте.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять вложенную сумму.
Источники
- Рост схем SIM-свопа со стороны преступников (более 68 миллионов долларов в 2021 году) — FBI IC3
- Дрейнеры кошельков похитили 494 миллиона долларов в 2024 году — BleepingComputer
- Address Poisoning (270 миллионов попыток, июль 2022 — июнь 2024) — Spark Research
- Что такое seed-фраза? (ни один легитимный кошелёк, биржа или агент поддержки её не запрашивают) — btc.network