
¿Qué es la autenticación de dos factores?
La autenticación de dos factores (2FA) pide una segunda prueba de identidad además de la contraseña, como un código de una aplicación de autenticación, una llave de seguridad o un mensaje de texto.
La autenticación de dos factores (2FA) pide una segunda prueba de identidad además de tu contraseña, como un código de una aplicación de autenticación, una llave de seguridad o un mensaje de texto. Si alguien roba tu contraseña, aún no podrá entrar sin el segundo factor. En las cuentas de criptomonedas, donde los fondos robados rara vez se recuperan, es una protección clave.
Cómo funciona el 2FA
La mayoría de los sistemas combinan dos de tres tipos de prueba:
- Algo que sabes: tu contraseña.
- Algo que tienes: tu teléfono con una aplicación de autenticación, una llave de seguridad de hardware o una passkey en tu dispositivo.
- Algo que eres: una huella dactilar o un escaneo facial que desbloquea un dispositivo.
Después de introducir tu contraseña, el servicio pide el segundo factor antes de permitirte entrar o aprobar acciones sensibles, como retiradas de fondos.
Cómo funcionan los códigos basados en el tiempo
Las aplicaciones de autenticación suelen usar un estándar publicado llamado TOTP, por sus siglas en inglés de contraseña de un solo uso basada en el tiempo. Al configurar el 2FA, el servicio y tu aplicación acuerdan un secreto compartido, normalmente escaneando un código QR. A partir de ese momento, ambas partes combinan ese secreto con la hora actual para calcular el mismo código de seis dígitos, que cambia cada 30 segundos. No se envía nada por la red cuando se genera el código, por eso funciona en modo avión. Si el reloj de tu teléfono se desvía mucho de la hora correcta, los códigos dejan de coincidir, así que mantener activada la configuración automática de la hora evita fallos de inicio de sesión difíciles de explicar.
Tipos de 2FA, de más fuerte a más débil
- Llaves de seguridad de hardware y passkeys: resistentes al phishing, porque solo funcionan en el sitio web real. Consulta qué es una passkey.
- Aplicaciones de autenticación: generan un nuevo código de seis dígitos cada 30 segundos en tu dispositivo.
- Códigos SMS: mejores que nada, pero vulnerables al SIM swapping (intercambio de SIM). El FBI recomienda métodos más sólidos, como tokens de seguridad o aplicaciones de autenticación independientes.
Consulta aplicación de autenticación frente a SMS para una comparación directa.
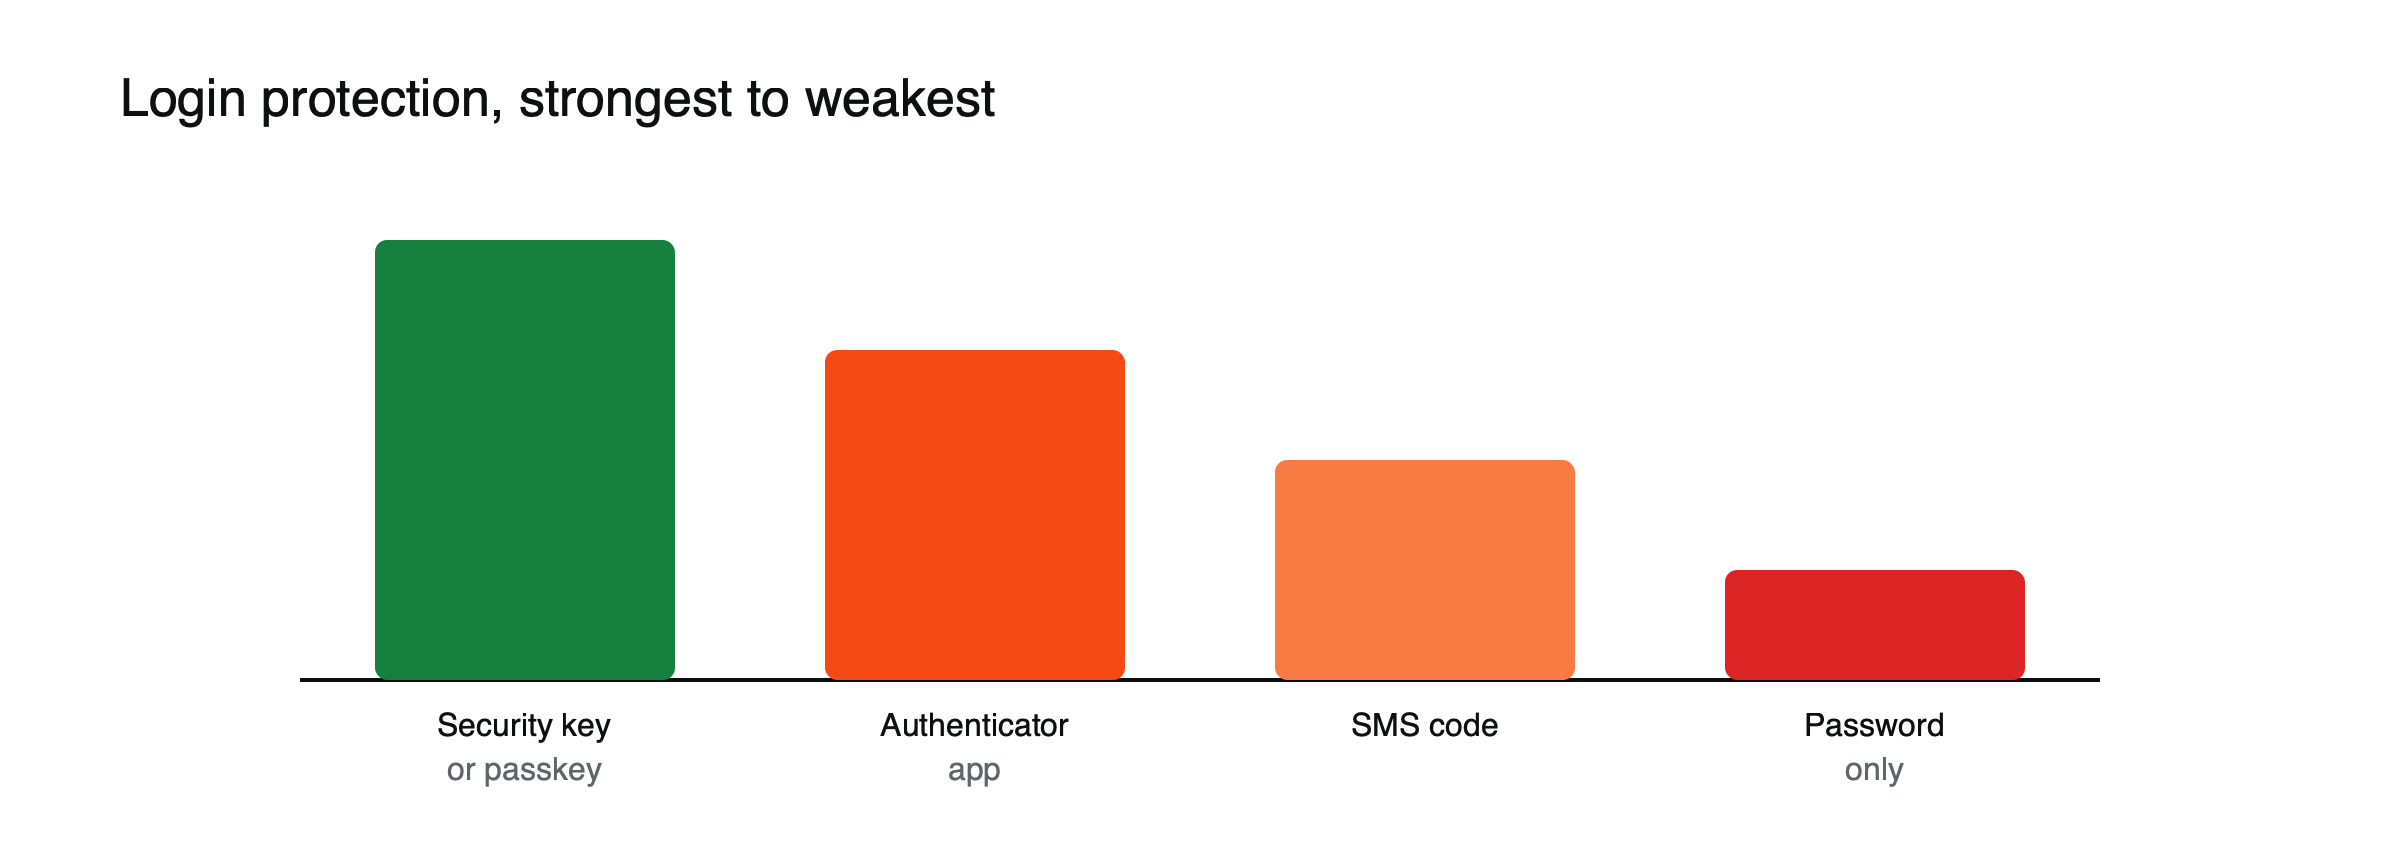 Figura: Fuerza relativa de las protecciones comunes de inicio de sesión (clasificación cualitativa).
Por qué importa en cripto
En 2021, el Centro de Denuncias de Delitos en Internet del FBI recibió 1.611 denuncias sobre SIM swapping, con pérdidas de más de 68 millones de dólares, ya que los delincuentes se apoderaron de números de teléfono para interceptar los códigos SMS. Las transferencias de criptomonedas suelen ser definitivas, así que impedir la toma de control de la cuenta es más importante que recuperarse de ella.
De los llaveros de seguridad a las passkeys
Los segundos factores son anteriores a las criptomonedas. Los bancos y las empresas entregaban en su día pequeños tokens de hardware que mostraban códigos cambiantes. Los códigos por mensaje de texto se extendieron cuando casi todo el mundo tuvo un teléfono móvil, y los códigos en aplicaciones llegaron después, a medida que los smartphones se generalizaron. El paso más reciente, las passkeys y las llaves de seguridad basadas en estándares de la industria, abandona los códigos por completo: el dispositivo demuestra tu identidad ante el sitio web auténtico mediante criptografía, así que no hay nada que un sitio de phishing pueda capturar y reutilizar. Las llaves de seguridad son pequeñas, económicas y duran años. Registrar dos, una que llevas a diario y otra de repuesto guardada en casa, significa que perder una llave nunca te dejará fuera de las cuentas más importantes.
Por dónde activarlo primero
No todas las cuentas tienen la misma importancia. Un orden sensato:
- Tu correo principal, porque casi cualquier otra cuenta puede restablecerse a través de él.
- Exchanges y brókeres de criptomonedas, para los inicios de sesión y, cuando se ofrezca, para las retiradas.
- Tu gestor de contraseñas, que guarda las llaves de todo lo demás.
- La cuenta de tu operador móvil, donde un PIN o código de acceso sólido ayuda a bloquear los intercambios de SIM.
- El almacenamiento en la nube y las copias de seguridad, que pueden contener documentos que un atacante usaría para suplantarte.
Códigos de respaldo
Al activar el 2FA, la mayoría de los servicios ofrecen un conjunto de códigos de respaldo de un solo uso. Te permiten iniciar sesión si pierdes el teléfono o la llave de seguridad, y cada uno solo funciona una vez. Trátalos como una llave de repuesto de casa: imprímelos o escríbelos, guárdalos en un lugar privado y separado de tu teléfono, y nunca los guardes en la misma cuenta de correo que protegen. Sin ellos, perder el segundo factor puede significar días o semanas de recuperación de la cuenta.
2FA en exchanges: iniciar sesión frente a mover dinero
Muchos exchanges permiten exigir un segundo factor no solo al iniciar sesión, sino también para acciones específicas: retiros, añadir una nueva dirección de retiro, cambiar la configuración de seguridad o crear claves de API. Estas verificaciones son las más importantes, porque un atacante que supere el inicio de sesión aún tiene que superarlas para sacar fondos. Combinadas con un código antiphishing, una frase personal que el exchange incluye en los correos legítimos, y una lista blanca de direcciones de retiro, una contraseña robada por sí sola resulta mucho menos útil.
Cómo configurarlo bien
- Usa una aplicación de autenticación o una llave de seguridad en lugar de SMS cuando esté disponible.
- Guarda los códigos de respaldo sin conexión, separados de tu teléfono.
- Activa también el 2FA en tu correo electrónico, ya que los restablecimientos por correo pueden eludir otras protecciones.
- Combínalo con una lista blanca de direcciones de retiro cuando esté disponible. Consulta qué es una lista blanca de direcciones cripto.
Lo que el 2FA no puede detener
La autenticación de dos factores bloquea a los atacantes que solo tienen tu contraseña. Hace mucho menos frente a ataques que capturan el segundo factor en el momento. Los sitios de phishing en tiempo real pasan tu contraseña y tu código directamente al servicio real e inician sesión como tú en cuestión de segundos. El malware en tu computadora puede robar la cookie de sesión que te mantiene conectado, permitiendo que un atacante omita por completo el inicio de sesión. Y si tu teléfono está comprometido o es robado mientras está desbloqueado, una aplicación de autenticación en él ofrece poca protección. Estos límites son la razón por la que los métodos resistentes al phishing, los hábitos cuidadosos con los enlaces y la seguridad de los dispositivos importan junto con el 2FA.
El 2FA detiene muchos ataques, pero no todos: los sitios de phishing pueden engañarte para que introduzcas un código en tiempo real. Lee sobre la protección contra phishing en cuentas cripto y cómo construir una rutina de seguridad cripto.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puedes perder el monto que inviertas.
Preguntas frecuentes
¿Es una passkey lo mismo que el 2FA?
Una passkey reemplaza la contraseña con una clave criptográfica almacenada en tu dispositivo y desbloqueada con tu huella dactilar, rostro o PIN. Como solo funciona en el sitio web legítimo, resiste el phishing mejor que los códigos. Muchos servicios la tratan como un método de inicio de sesión sólido por sí solo o junto con otros factores.
¿Qué pasa si pierdo mi teléfono?
Usa tus códigos de respaldo para iniciar sesión y luego vuelve a configurar el 2FA en un nuevo dispositivo. Si no tienes códigos de respaldo, necesitarás el proceso de recuperación de cuenta del servicio, que puede tardar y requerir verificaciones de identidad. Por eso importa guardar los códigos de respaldo sin conexión.
Fuentes
- Aumento de los esquemas criminales de intercambio de SIM (1.611 denuncias y más de 68 millones de dólares en 2021; usar tokens de seguridad o aplicaciones de autenticación independientes) — FBI IC3, febrero de 2022
- Seguridad en la interacción con contratos inteligentes (riesgos de phishing y firmas más allá de las contraseñas) — Security Alliance
- RFC 6238: TOTP, algoritmo de contraseña de un solo uso basado en el tiempo — Internet Engineering Task Force