
Что такое двухфакторная аутентификация?
Объясняем, как работает двухфакторная аутентификация, почему она важна для криптоаккаунтов и какие способы защиты надежнее других.
Двухфакторная аутентификация (2FA) запрашивает второе подтверждение личности помимо пароля, например код из приложения-аутентификатора, ключ безопасности или SMS-сообщение. Если кто-то украдет ваш пароль, он всё равно не сможет войти без второго фактора. Для криптоаккаунтов, где украденные средства редко возвращают, это ключевая защита.
Как работает 2FA
Большинство систем сочетает два из трех видов подтверждения:
- То, что вы знаете: ваш пароль.
- То, что у вас есть: телефон с приложением-аутентификатором, аппаратный ключ безопасности или passkey на вашем устройстве.
- То, чем вы являетесь: отпечаток пальца или скан лица, который разблокирует устройство.
После ввода пароля сервис запрашивает второй фактор, прежде чем впустить вас или подтвердить важные действия, например вывод средств.
Как работают коды, основанные на времени
Приложения-аутентификаторы обычно используют опубликованный стандарт TOTP, что расшифровывается как time-based one-time password (одноразовый пароль на основе времени). При настройке 2FA сервис и ваше приложение договариваются об общем секрете, обычно сканируя QR-код. После этого обе стороны комбинируют этот секрет с текущим временем, чтобы вычислить один и тот же шестизначный код, который меняется каждые 30 секунд. При создании кода ничего не передается по сети, поэтому он работает даже в режиме полета. Если часы телефона сильно расходятся с правильным временем, коды перестают совпадать, поэтому автоматическая настройка времени помогает избежать непонятных ошибок входа.
Виды 2FA: от самых надежных к наименее надежным
- Аппаратные ключи безопасности и passkey: устойчивы к фишингу, потому что работают только на настоящем сайте. См. что такое passkey.
- Приложения-аутентификаторы: генерируют новый шестизначный код каждые 30 секунд прямо на вашем устройстве.
- SMS-коды: лучше, чем ничего, но уязвимы к SIM-свопингу. ФБР рекомендует более надежные методы, например аппаратные токены или отдельные приложения-аутентификаторы.
Прямое сравнение см. в статье приложение-аутентификатор или SMS.
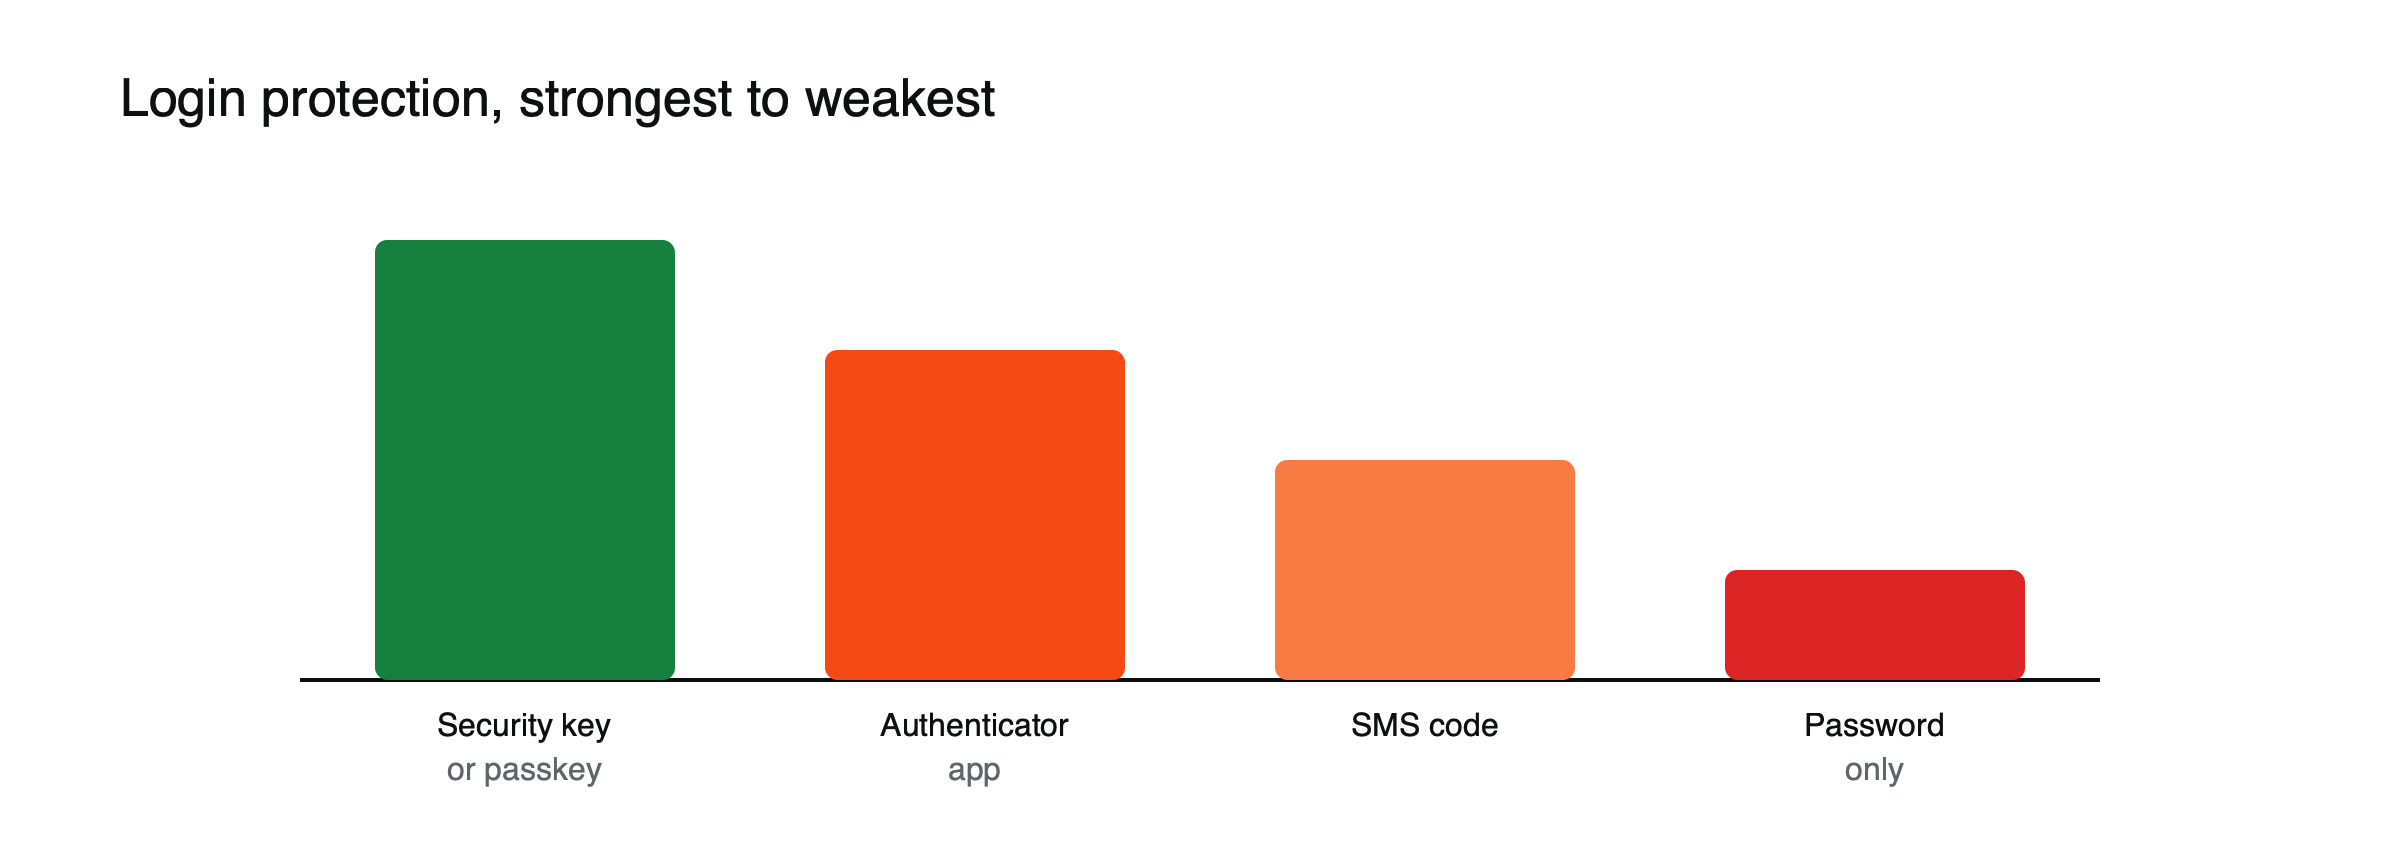
Рисунок: относительная надежность распространенных способов защиты входа (качественное ранжирование).
Почему это важно для криптовалют
В 2021 году Центр жалоб на интернет-преступления ФБР (IC3) получил 1 611 жалоб на SIM-свопинг с потерями более 68 миллионов долларов, поскольку злоумышленники захватывали номера телефонов, чтобы перехватывать SMS-коды. Криптопереводы обычно окончательны, поэтому предотвратить захват аккаунта важнее, чем восстанавливать средства после него.
От брелоков к passkey
Вторые факторы появились раньше криптовалют. Банки и компании когда-то выдавали небольшие аппаратные токены, которые показывали меняющиеся коды. Коды в SMS распространились, когда почти у каждого появился мобильный телефон, а коды в приложениях стали популярны по мере того, как смартфоны стали повсеместными. Самый новый шаг, passkey и ключи безопасности на основе отраслевых стандартов, отказывается от кодов вовсе: устройство подтверждает вашу личность настоящему сайту с помощью криптографии, поэтому фишинговому сайту нечего перехватить и повторно использовать. Ключи безопасности маленькие, недорогие и служат годами. Регистрация двух таких ключей, один из которых вы носите каждый день, а второй храните дома как запасной, означает, что потеря одного ключа никогда не заблокирует доступ к самым важным аккаунтам.
С чего начать подключение
Не все аккаунты одинаково важны. Разумный порядок:
- Основная почта, потому что через нее можно сбросить доступ почти к любому другому аккаунту.
- Криптобиржи и брокеры, для входа и, где это предусмотрено, для вывода средств.
- Менеджер паролей, который хранит ключи ко всему остальному.
- Аккаунт у мобильного оператора, где надежный PIN-код или пароль помогает блокировать SIM-свопинг.
- Облачное хранилище и резервные копии, которые могут содержать документы, с помощью которых злоумышленник выдаст себя за вас.
Резервные коды
При включении 2FA большинство сервисов предлагает набор одноразовых резервных кодов. Они позволяют войти, если вы потеряли телефон или ключ безопасности, и каждый код работает только один раз. Относитесь к ним как к запасному ключу от дома: распечатайте или запишите их, храните в надежном месте отдельно от телефона и никогда не сохраняйте в той же почте, которую они защищают. Без них потеря второго фактора может означать дни или недели восстановления доступа.
2FA на биржах: вход в аккаунт и перевод средств
Многие биржи позволяют требовать второй фактор не только при входе, но и для отдельных действий: вывода средств, добавления нового адреса для вывода, изменения настроек безопасности или создания API-ключей. Эти проверки важнее всего, потому что злоумышленник, который прошёл вход в аккаунт, всё равно должен пройти их, чтобы вывести средства. В сочетании с кодом защиты от фишинга, личной фразой, которую биржа добавляет в подлинные письма, и белым списком адресов для вывода украденный пароль сам по себе становится гораздо менее полезным.
Как правильно настроить
- Используйте приложение-аутентификатор или аппаратный ключ безопасности вместо SMS, если такая возможность есть.
- Сохраните резервные коды офлайн, отдельно от телефона.
- Включите 2FA и для электронной почты, поскольку сброс через почту может обойти другие меры защиты.
- Сочетайте её с белым списком адресов для вывода, где он доступен. См. статью «Что такое белый список криптоадресов».
От чего 2FA не защищает
Двухфакторная аутентификация блокирует атакующих, у которых есть только ваш пароль. Против атак, которые перехватывают второй фактор в момент входа, она работает значительно слабее. Фишинговые сайты в реальном времени передают ваш пароль и код настоящему сервису и входят в аккаунт от вашего имени в течение нескольких секунд. Вредоносное ПО на вашем компьютере может украсть сессионный cookie, который поддерживает вход в систему, и тогда злоумышленник обходит вход полностью. А если ваш телефон скомпрометирован или украден в разблокированном состоянии, приложение-аутентификатор на нём почти не защищает. Именно эти ограничения делают важными методы, устойчивые к фишингу, осторожность с ссылками и безопасность устройств наряду с 2FA.
2FA останавливает многие атаки, но не все: фишинговые сайты могут обманом заставить вас ввести код в реальном времени. Прочитайте о защите криптоаккаунтов от фишинга и о том, как выстроить регулярную практику криптобезопасности.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять вложенную сумму.
Часто задаваемые вопросы
Passkey — это то же самое, что 2FA?
Passkey заменяет пароль криптографическим ключом, который хранится на вашем устройстве и открывается отпечатком пальца, лицом или PIN-кодом. Поскольку он работает только на подлинном сайте, он лучше противостоит фишингу, чем коды. Многие сервисы рассматривают его как надёжный способ входа самостоятельно или в сочетании с другими факторами.
Что делать, если я потеряю телефон?
Войдите, используя резервные коды, а затем настройте 2FA заново на новом устройстве. Если резервных кодов нет, понадобится процедура восстановления аккаунта сервиса, которая может занять время и потребовать проверки личности. Поэтому важно хранить резервные коды офлайн.
Источники
- Рост схем подмены SIM-карт со стороны преступников (1,611 жалоб и более 68 млн долларов в 2021 году; используйте токены безопасности или отдельные приложения-аутентификаторы) — FBI IC3, февраль 2022
- Безопасность взаимодействия со смарт-контрактами (риски фишинга и подписей помимо паролей) — Security Alliance
- RFC 6238: TOTP, алгоритм одноразовых паролей на основе времени — Internet Engineering Task Force