
Mitos de segurança que deixam contas de cripto expostas
Seis crenças comuns sobre segurança em cripto, como confiar em códigos por SMS, conectar carteiras sem cuidado e acreditar que carteiras de hardware eliminam todo risco, podem levar a perdas totais. Este texto mostra como essas crenças se combinam em um ataque real e o que substitui cada uma delas.
Os mitos de segurança em cripto que mais custam às pessoas são acreditar que códigos por SMS bastam, que conectar uma carteira é inofensivo, que uma carteira de hardware torna você intocável, que a equipe de suporte pode precisar da sua frase de recuperação (seed phrase), que contas pequenas não são alvo e que cripto roubada geralmente pode ser recuperada.
Um roubo, cinco crenças
A maioria dos roubos de cripto não é resultado de um único erro. É uma cadeia, e cada elo é uma crença que parecia razoável na época. Considere um caso composto. (Cenário ilustrativo.)
Sam mantém um saldo modesto em uma exchange e um saldo maior em uma carteira de hardware. Achando que a conta é pequena demais para interessar a alguém, Sam protege o login da exchange com códigos por SMS. Um criminoso que encontrou o número de Sam em uma base de dados vazada convence a operadora de telefonia a transferi-lo para um novo chip (SIM), recebe o código de redefinição e acessa o e-mail e a exchange de Sam. Sam percebe, entra em pânico e procura ajuda online. Um “agente de suporte” nas redes sociais oferece proteger a carteira de hardware se Sam confirmar as palavras de recuperação em um formulário. Sam, que acredita que a carteira de hardware torna esses fundos seguros aconteça o que acontecer, preenche o formulário. Os dois saldos desaparecem em menos de uma hora. Uma semana depois, uma “empresa de recuperação” promete rastrear os fundos mediante uma taxa antecipada, e Sam paga também.
Cada passo dessa história dependeu de um mito. Cada uma dessas crenças é compreensível isoladamente. O perigo está na forma como se combinam, porque um atacante precisa de apenas um elo fraco para começar e de outro para concluir. Romper um único elo da cadeia pode transformar uma perda total em um quase-incidente. Corrigir até uma única crença torna muito mais provável que o próximo ataque fracasse.
As crenças, uma por uma
“Códigos por SMS são suficientes.” Mensagens de texto vão para um número de telefone, e números de telefone podem ser transferidos. O FBI registrou mais de US$ 68 milhões em perdas com trocas de SIM (SIM swaps) somente em 2021. Um aplicativo autenticador, uma chave de segurança ou uma passkey elimina esse ponto fraco. Veja aplicativo autenticador vs. SMS.
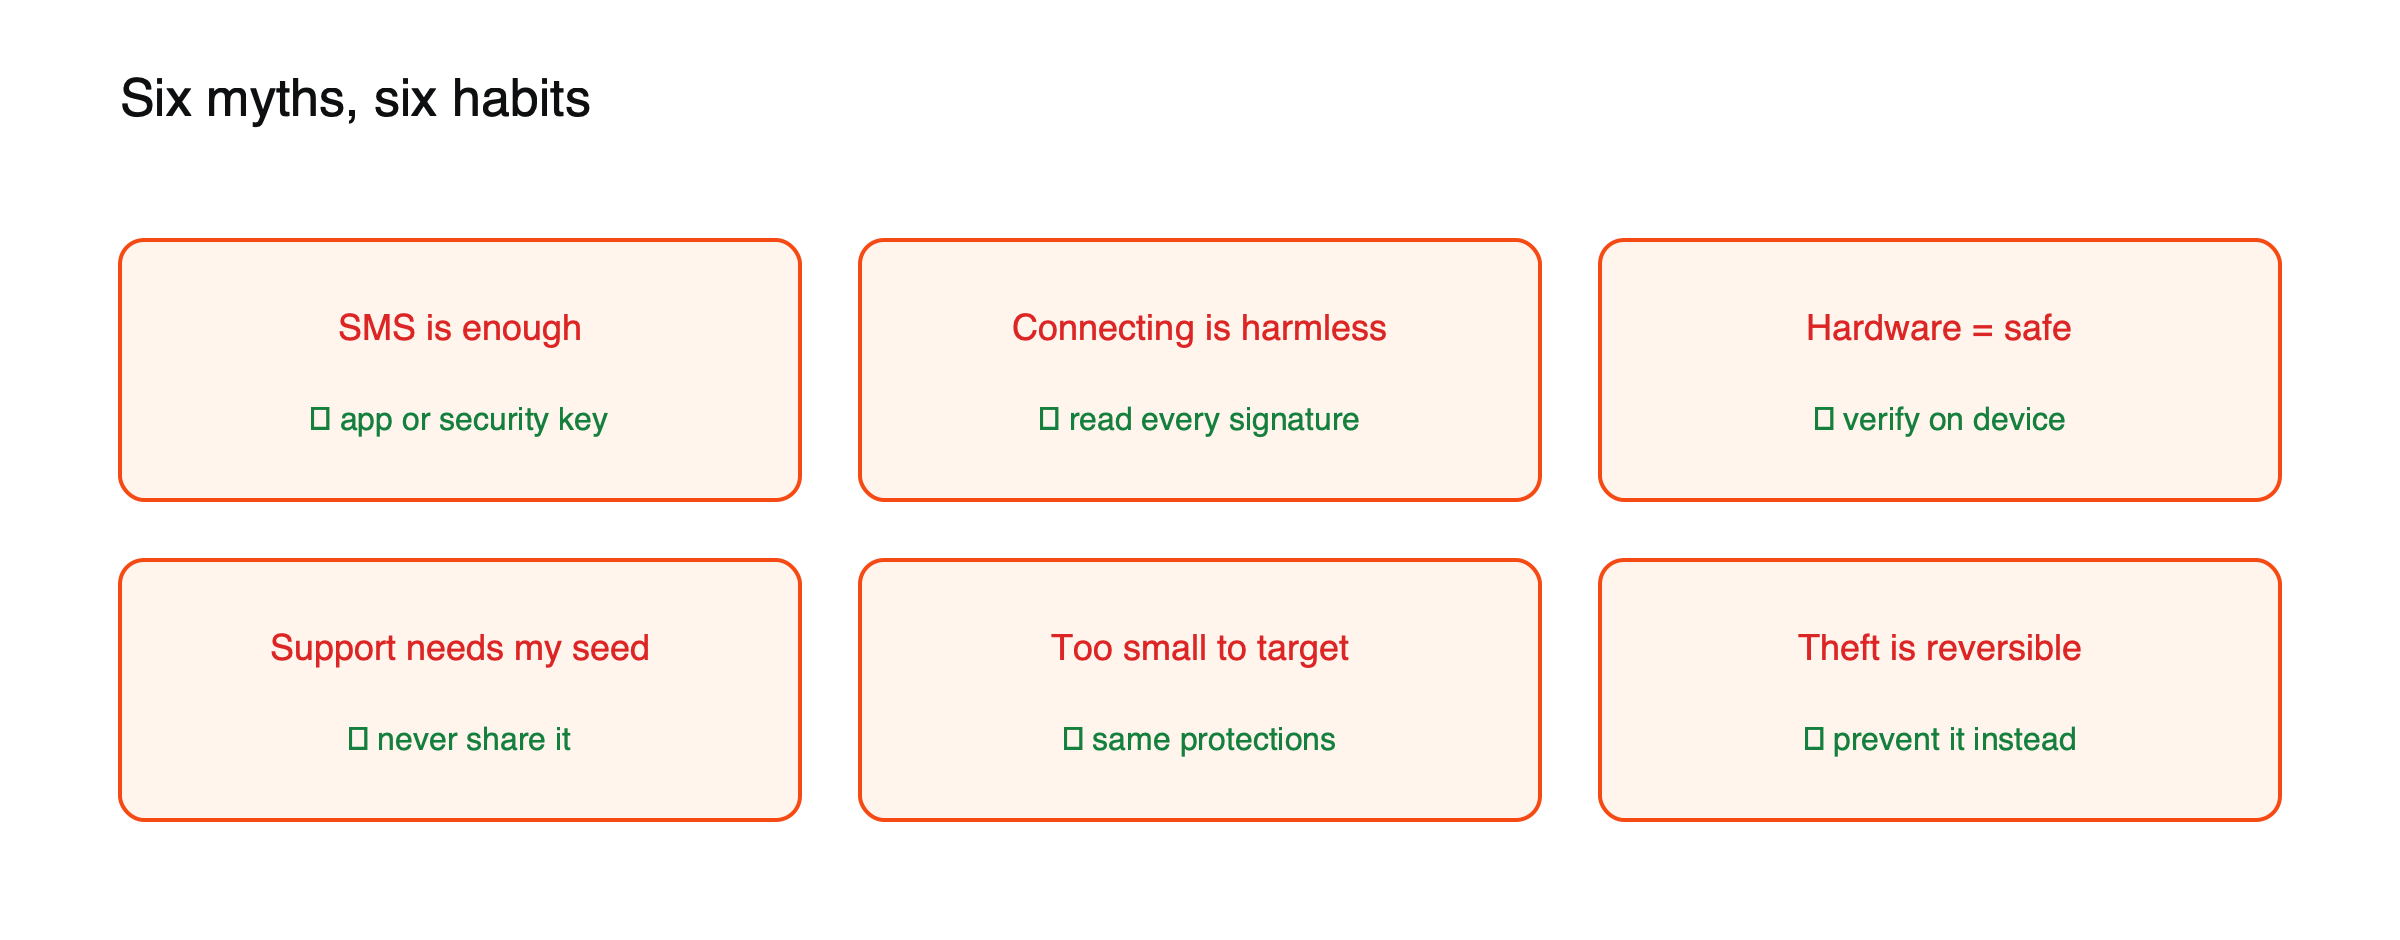
Figura: seis mitos e o hábito que substitui cada um deles.
“Minha conta é pequena demais para ser alvo.” Os ataques são automatizados e operam em escala enorme. Pesquisadores contabilizaram cerca de 270 milhões de tentativas de envenenamento de endereços (address poisoning) em duas redes ao longo de dois anos. Os bots não verificam se a vítima é rica antes de tentar. Veja o que é address poisoning.
“O suporte pode precisar da minha seed phrase.” Nenhum fabricante de carteiras, exchange ou equipe de suporte legítimo jamais pedirá essa informação. Pedidos de palavras de recuperação são sempre tentativas de roubo, por mais oficiais que pareçam. Veja o que é uma seed phrase.
“Uma carteira de hardware me torna intocável.” Ela mantém as chaves longe de malware, mas não protege uma seed phrase que você revele nem uma transação maliciosa que você aprove. Veja como configurar uma carteira de hardware com segurança.
“Conectar minha carteira não pode fazer mal.” Conectar compartilha seu endereço. As solicitações de assinatura que vêm em seguida podem entregar seus tokens. Os drenadores de carteiras (wallet drainers) tiraram cerca de US$ 494 milhões das vítimas em 2024. Veja o que é um wallet drainer.
“Cripto roubada pode ser recuperada.” As transferências na blockchain costumam ser definitivas. Exchanges às vezes conseguem congelar fundos que chegam até elas rapidamente, mas a maior parte da cripto roubada nunca é devolvida, e serviços que prometem recuperação mediante pagamento são frequentemente golpes em si mesmos.
Mitos que soam como bons conselhos
Alguns dos mitos mais persistentes não nascem de descuido. São dicas de segurança que foram levadas longe demais.
“Guardar minha frase semente em um gerenciador de senhas é seguro.” Gerenciadores de senhas são excelentes para senhas, mas são serviços online que sincronizam entre dispositivos. Uma frase semente controla os fundos diretamente e não tem botão de redefinição, por isso deve ficar offline, em papel ou metal. Veja como fazer backup de uma frase semente com segurança.
“Uma VPN mantém minhas criptomoedas seguras.” Uma VPN oculta seu tráfego de internet do provedor da sua rede. Ela não oferece proteção contra sites de phishing, aprovações maliciosas, aplicativos falsos ou ataques de SIM swap, que causam a maioria das perdas.
“O antivírus vai detectar.” Softwares de segurança ajudam contra malware conhecido, mas páginas de phishing e solicitações de drainers são sites e transações com aparência legítima. Suas próprias verificações no momento da assinatura importam muito mais.
“Trocar senhas com frequência me mantém seguro.” Senhas fortes e exclusivas, armazenadas em um gerenciador de senhas e combinadas com autenticação de dois fatores robusta, são mais eficazes do que trocas frequentes. Trocar senhas fracas quase sempre cria novas senhas fracas.
“Minha exchange segura minhas criptomoedas.” Algumas exchanges mantêm seguros ou reservas para eventos específicos, como invasões aos seus próprios sistemas, mas raramente cobrem perdas causadas pela invasão da sua conta, e nenhum esquema protege contra quedas de preço. Leia os termos da plataforma em vez de presumir.
Por que os mitos se espalham
Os mitos sobrevivem porque são convenientes. Cada um elimina uma etapa incômoda: configurar um aplicativo em vez de SMS, ler uma transação antes de assinar, manter uma carteira separada para novos aplicativos. Atacantes contam com essa conveniência. Suas melhores ferramentas não são códigos avançados, mas crenças comuns que levam as pessoas a pular uma verificação.
Testando uma dica de segurança antes de segui-la
Algumas perguntas separam bons conselhos de mitos. A dica depende de alguém poder redefinir ou reverter algo para você? Na autocustódia, ninguém pode. Ela pede que você compartilhe ou digite um segredo em algum lugar? Conselhos genuínos nunca fazem isso. Ela aborda como as perdas realmente acontecem, por meio de phishing, aprovações, SIM swaps e frases semente expostas, ou apenas algo que soa técnico? E quem se beneficia se você seguir? Conselhos que vêm com um produto para comprar ou um serviço para pagar merecem uma segunda análise.
Uma base que não depende de nenhum mito
- Um aplicativo autenticador, chave de segurança ou passkey para e-mail e exchanges, com códigos de backup armazenados offline.
- Uma frase semente em papel ou metal, em dois locais separados, nunca digitada em nenhum lugar exceto em uma carteira que você esteja restaurando.
- Uma carteira de hardware para saldos relevantes, com cada transação verificada em sua tela.
- Uma carteira separada, com saldo baixo, para conectar a novos aplicativos.
- Listas de endereços de saque permitidos (whitelists) nas exchanges.
- Desconfiança de qualquer mensagem inesperada sobre suas contas, por mais urgente que pareça.
Se algo der errado, siga como recuperar uma conta de criptomoedas invadida, e para hábitos diários, leia como montar uma rotina de segurança em criptomoedas.
Este artigo é conteúdo educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Fontes
- Criminosos aumentam esquemas de SIM swap (mais de US$ 68 milhões em 2021) — FBI IC3
- Drainers de carteiras de criptomoedas roubaram US$ 494 milhões em 2024 — BleepingComputer
- Envenenamento de endereços (270 milhões de tentativas, julho de 2022 a junho de 2024) — Spark Research
- O que é uma frase semente? (nenhuma carteira, exchange ou agente de suporte legítimo a solicitará) — btc.network