
O que foi o hack do DAO e por que a Ethereum se dividiu?
Em 2016, um atacante explorou uma falha no The DAO e drenou cerca de 3,6 milhões de ETH. A Ethereum realizou um hard fork para devolver os fundos, o que dividiu a comunidade e originou a Ethereum Classic.
O hack do DAO começou em 17 de junho de 2016, quando um atacante explorou uma falha no The DAO, um fundo de investimento baseado em smart contracts, e drenou cerca de 3,6 milhões de ETH, aproximadamente 28% de seus fundos. Em 20 de julho de 2016, a Ethereum executou um hard fork para devolver os fundos. A comunidade se dividiu, e a cadeia original, que não foi alterada, continuou como Ethereum Classic.
O que era o The DAO
O The DAO era um fundo de investimento operado inteiramente por smart contracts. Qualquer pessoa podia enviar ether e receber tokens DAO, que davam direito a voto sobre os projetos que o fundo apoiaria. Sua venda de tokens começou em 30 de abril de 2016 e arrecadou cerca de 12,7 milhões de ETH, o equivalente a aproximadamente 150 milhões de dólares na época, tornando-o um dos maiores crowdfundings de sua época.
O The DAO não tinha gestores no sentido usual. Os detentores de tokens votavam em propostas, e um grupo de membros conhecidos da comunidade atuava como curadores, verificando a identidade de quem buscava financiamento e decidindo quais propostas poderiam ser levadas à votação. Essa estrutura mais tarde importou para os reguladores, pois sugeria que os investidores dependiam do esforço de um pequeno grupo, e não de administrarem o fundo por conta própria.
Como o ataque funcionou
O The DAO permitia que detentores de tokens se separassem em uma “child DAO” e retirassem sua parte em ether. A função de saque enviava o ether antes de atualizar o saldo do detentor. O contrato do atacante explorou essa brecha para chamar o saque repetidamente antes que o saldo fosse alterado, uma técnica hoje conhecida como ataque de reentrância. Cerca de 3,6 milhões de ETH foram transferidos para uma child DAO controlada pelo atacante.
A falha em termos simples
Imagine um caixa de banco que entrega o dinheiro antes de registrar o saque no livro-razão e que atende a cada nova solicitação do mesmo cliente antes de terminar a anterior. Um cliente que continue pedindo com rapidez suficiente pode sacar o mesmo saldo várias vezes, porque o livro-razão ainda mostra o valor original a cada vez. Isso é reentrância. O código do The DAO enviava ether ao chamador e só depois reduzia o saldo dele, e o contrato do atacante foi escrito para pedir outro saque no momento em que recebia cada pagamento.
A correção é simples depois de compreendida: atualizar o saldo primeiro e só então enviar o dinheiro. Os desenvolvedores também passaram a adicionar travas que impedem uma função de ser reexecutada antes de terminar. Essa ordenação, muitas vezes resumida como “checks, effects, interactions” (verificações, efeitos, interações), tornou-se uma das primeiras regras ensinadas a todo desenvolvedor de Ethereum.
As regras do The DAO ajudaram a ganhar tempo: os fundos de uma nova child DAO ficavam bloqueados por um período de espera antes de poderem ser movimentados, o que deu à comunidade semanas para decidir o que fazer.
Cronologia
- 30 de abril de 2016: começa a venda de tokens do The DAO.
- 17 de junho de 2016: o ataque drena cerca de 3,6 milhões de ETH para uma child DAO.
- Final de junho de 2016: é proposto um soft fork para congelar os fundos, que depois é abandonado após a descoberta de uma falha nele.
- 15 de julho de 2016: é proposto um hard fork para devolver os fundos.
- 20 de julho de 2016: o hard fork é ativado no bloco 1.920.000. O ether do The DAO é transferido para um contrato do qual os investidores originais podem sacar.
- Dias depois: as exchanges listam as duas cadeias, ETH e Ethereum Classic (ETC).
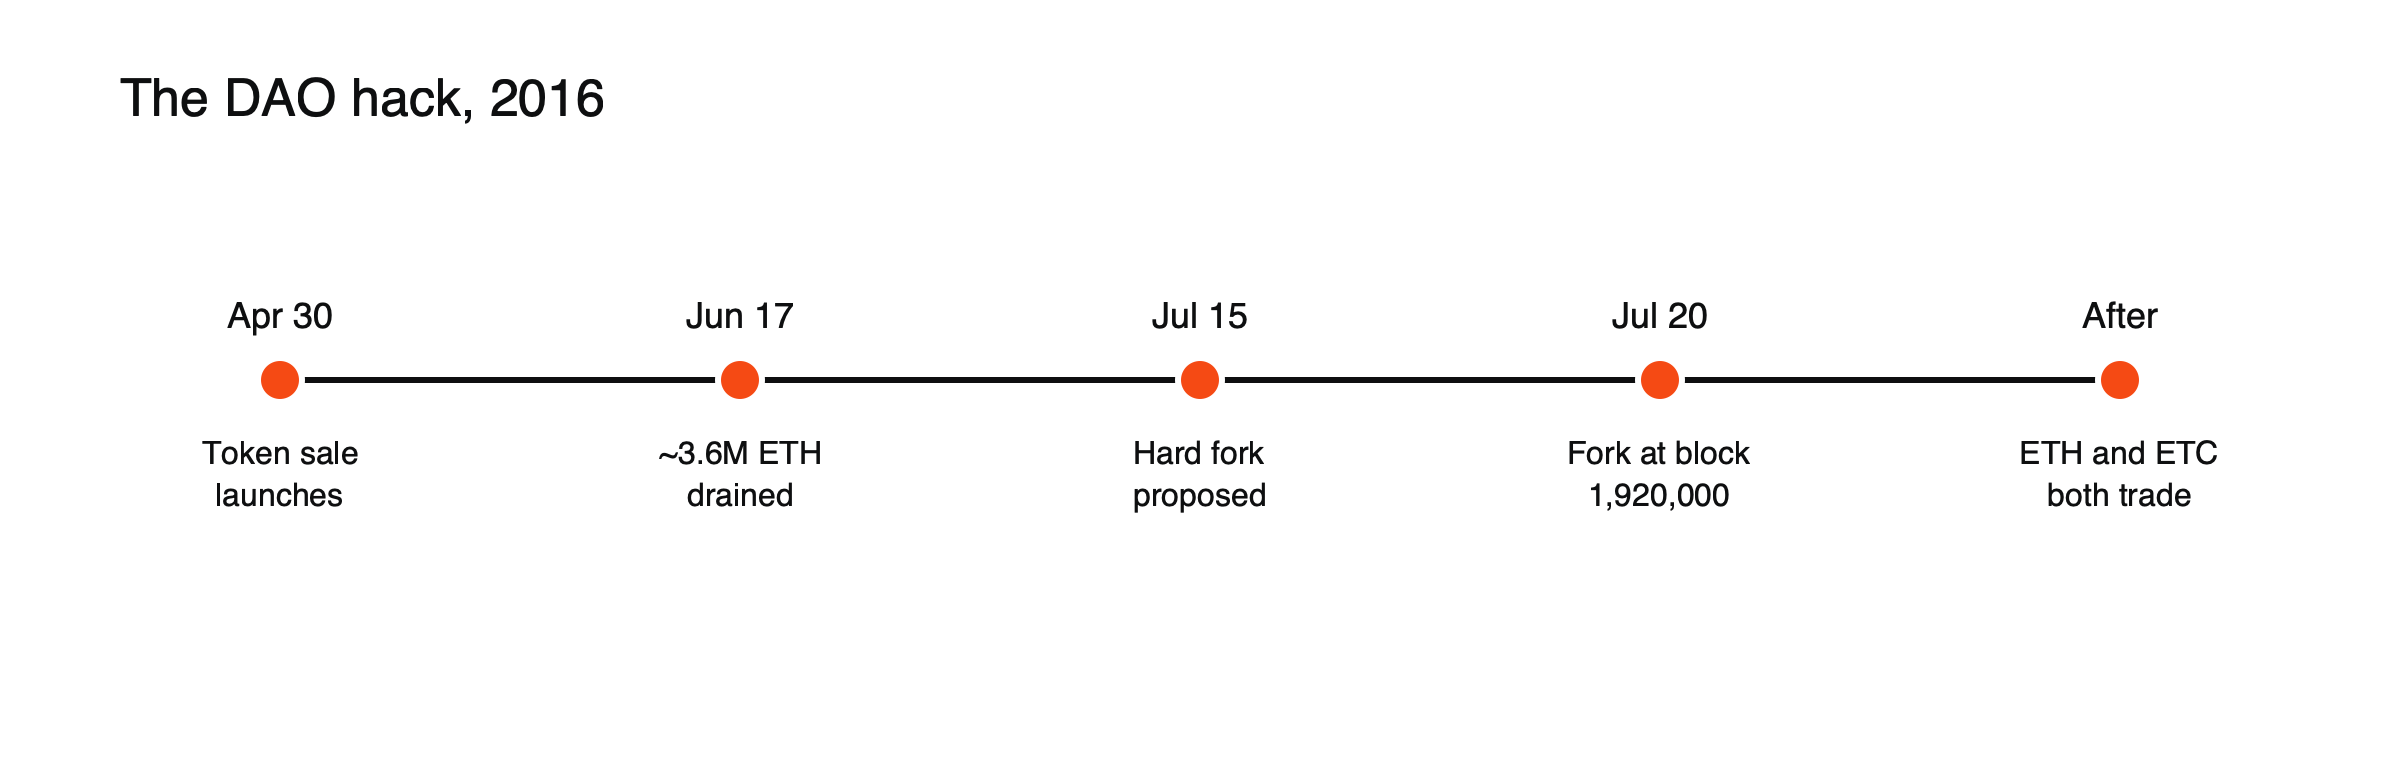
Figura: O The DAO desde o lançamento até a divisão da cadeia.
Como o hard fork devolveu os fundos
O fork não desfez a transação do ataque reescrevendo blocos antigos. Em vez disso, no bloco 1.920.000, as novas regras transferiram o ether mantido pelo The DAO e por suas child DAOs, incluindo o do atacante, para um único contrato de recuperação. Os detentores originais de tokens podiam então trocar seus tokens DAO por ether desse contrato. Na cadeia bifurcada, o butim do atacante desapareceu; na cadeia que recusou o fork, ele permaneceu sob controle do atacante.
Por que a decisão dividiu a comunidade
Os apoiadores do fork argumentaram que o ataque explorou um bug, e não as regras pretendidas, e que devolver os fundos protegia milhares de investidores e o jovem ecossistema da Ethereum. Os opositores argumentaram que “code is law” (o código é a lei): o valor de uma blockchain vem de um histórico que não pode ser reescrito, e reverter um roubo abriria precedente para reverter outros.
Nenhum dos lados podia impor sua posição ao outro. Os nós que atualizaram seguiram as novas regras; os que não atualizaram mantiveram a cadeia original, que se tornou a Ethereum Classic. Nessa cadeia, o atacante ficou com o ether.
O veredito do regulador
A história do DAO não terminou com o fork. Em 25 de julho de 2017, a Securities and Exchange Commission (SEC) dos EUA publicou um relatório de investigação concluindo que os tokens do DAO eram valores mobiliários segundo a lei dos EUA, porque investidores colocaram dinheiro em um empreendimento comum esperando lucros do esforço de terceiros, neste caso, os criadores e curadores do projeto. A SEC optou por não apresentar acusações, mas o relatório se tornou um marco precoce na forma como os reguladores veem as vendas de tokens, e foi citado por anos depois em debates sobre quais tokens deveriam ser tratados como investimentos.
O que mudou depois
O hack do DAO moldou a cultura e as práticas da Ethereum:
- A segurança de smart contracts tornou-se uma disciplina. Auditorias, padrões consolidados que atualizam saldos antes de enviar fundos e ferramentas formais para detectar reentrância tornaram-se rotina.
- Hard forks tornaram-se uma opção conhecida e controversa. A Ethereum não reverteu um roubo desde então, mesmo após hacks maiores.
- Duas cadeias com histórico compartilhado. A Ethereum Classic continua em funcionamento, manteve seu design de proof-of-work e mais tarde sofreu ataques de 51%.
“Code is law”, dez anos depois
O argumento que dividiu a Ethereum em 2016 nunca desapareceu por completo; ele simplesmente se transformou em uma prática. A Ethereum não reverteu um roubo ou bug desde então, apesar de perdas posteriores maiores em valores de dólar e de propostas para usar um fork na recuperação de fundos congelados ou roubados. A regra informal que surgiu é que uma intervenção em toda a rede foi uma resposta única a uma ameaça existencial no primeiro ano da Ethereum, e não uma ferramenta de uso rotineiro.
Essa posição coloca o ônus da segurança sobre as aplicações e não sobre a rede. Os protocolos agora planejam falhas com antecedência, com fundos de seguro, pausas de emergência e programas de recompensa por bugs, porque não podem contar com a própria cadeia para resgatá-los.
A Ethereum Classic hoje
A cadeia que recusou o fork continua em funcionamento. A Ethereum Classic manteve a mineração por proof-of-work, inclusive após a transição da própria Ethereum para proof of stake em 2022, e seus apoiadores a descrevem como a versão da Ethereum que nunca alterou seu histórico. Sua menor taxa de hash a tornou um alvo: em 2020, ela sofreu ataques majoritários repetidos, nos quais invasores reescreveram blocos recentes e fizeram gasto duplo de moedas em exchanges. Veja o que é um ataque de 51%.
Lições para os DAOs de hoje
As organizações autônomas descentralizadas (DAOs) são agora comuns, geralmente para governar protocolos e não para administrar fundos de investimento, e carregam as lições do hack do DAO em seu design. Os contratos de tesouraria são auditados e, com frequência, mantidos simples. Mudanças na forma como os fundos podem ser movimentados normalmente passam por um timelock, um atraso que dá aos membros tempo para reagir antes que uma decisão entre em vigor. Muitos protocolos mantêm uma pausa de emergência que um grupo confiável pode acionar se uma exploração for detectada, uma troca deliberada de descentralização pura por segurança. E grandes tesourarias são cada vez mais divididas em vários contratos para que um único bug não consiga esvaziar tudo de uma vez. Veja o que é um DAO.
Para entender como as divisões de cadeia funcionam em geral, leia o que é um fork de blockchain. Para os programas no centro da história, veja o que é um smart contract e, para a rede, o que é a Ethereum.
Este artigo é um conteúdo educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor que investir.
Fontes
- Mastering Ethereum, Apêndice: histórico de forks da Ethereum (cronologia do DAO; hard fork no bloco 1.920.000 em 20 de julho de 2016) — Antonopoulos e Wood, GitHub
- Ethereum Classic e o hack do DAO (12,7 milhões de ETH arrecadados, cerca de US$ 150 milhões; 3,6 milhões de ETH retirados em 17 de junho de 2016; 28%) — SFOX
- Entenda o hack do DAO (reentrância; DAO filho; Ethereum Classic) — Gemini Cryptopedia
- SEC emite relatório de investigação concluindo que os tokens do DAO, um ativo digital, eram valores mobiliários (25 de julho de 2017) — Securities and Exchange Commission dos EUA