
O Que É a Autenticação de Dois Fatores?
A autenticação de dois fatores (2FA) adiciona uma segunda prova de identidade à sua senha, e explica por que ela é especialmente importante para contas de cripto.
A autenticação de dois fatores (2FA) pede uma segunda prova de identidade além da sua senha, como um código de aplicativo autenticador, uma chave de segurança ou uma mensagem de texto. Se alguém roubar sua senha, ainda não conseguirá entrar sem o segundo fator. Para contas de cripto, em que os fundos roubados raramente são recuperados, trata-se de uma proteção essencial.
Como funciona o 2FA
A maioria dos sistemas combina dois dos três tipos de prova:
- Algo que você sabe: sua senha.
- Algo que você tem: seu celular com um aplicativo autenticador, uma chave de segurança de hardware ou uma passkey no seu dispositivo.
- Algo que você é: uma impressão digital ou uma leitura facial que desbloqueia um dispositivo.
Depois que você digita sua senha, o serviço pede o segundo fator antes de permitir o acesso ou de aprovar ações sensíveis, como saques.
Como funcionam os códigos baseados em tempo
Os aplicativos autenticadores geralmente usam um padrão publicado chamado TOTP, de time-based one-time password (senha de uso único baseada em tempo). Ao configurar o 2FA, o serviço e o seu aplicativo compartilham um segredo, normalmente ao escanear um código QR. A partir daí, os dois lados combinam esse segredo com a hora atual para calcular o mesmo código de seis dígitos, que muda a cada 30 segundos. Nada é enviado pela rede quando o código é gerado, por isso ele funciona no modo avião. Se o relógio do seu celular se afastar muito da hora correta, os códigos deixam de coincidir; manter a configuração automática de data e hora ativada evita falhas de login difíceis de entender.
Tipos de 2FA, do mais forte ao mais fraco
- Chaves de segurança de hardware e passkeys: resistentes a phishing, porque só funcionam no site real. Veja o que é uma passkey.
- Aplicativos autenticadores: geram um novo código de seis dígitos a cada 30 segundos no seu dispositivo.
- Códigos por SMS: melhores do que nada, mas vulneráveis a SIM swapping. O FBI recomenda métodos mais fortes, como tokens de segurança ou aplicativos autenticadores independentes.
Veja aplicativo autenticador vs. SMS para uma comparação direta.
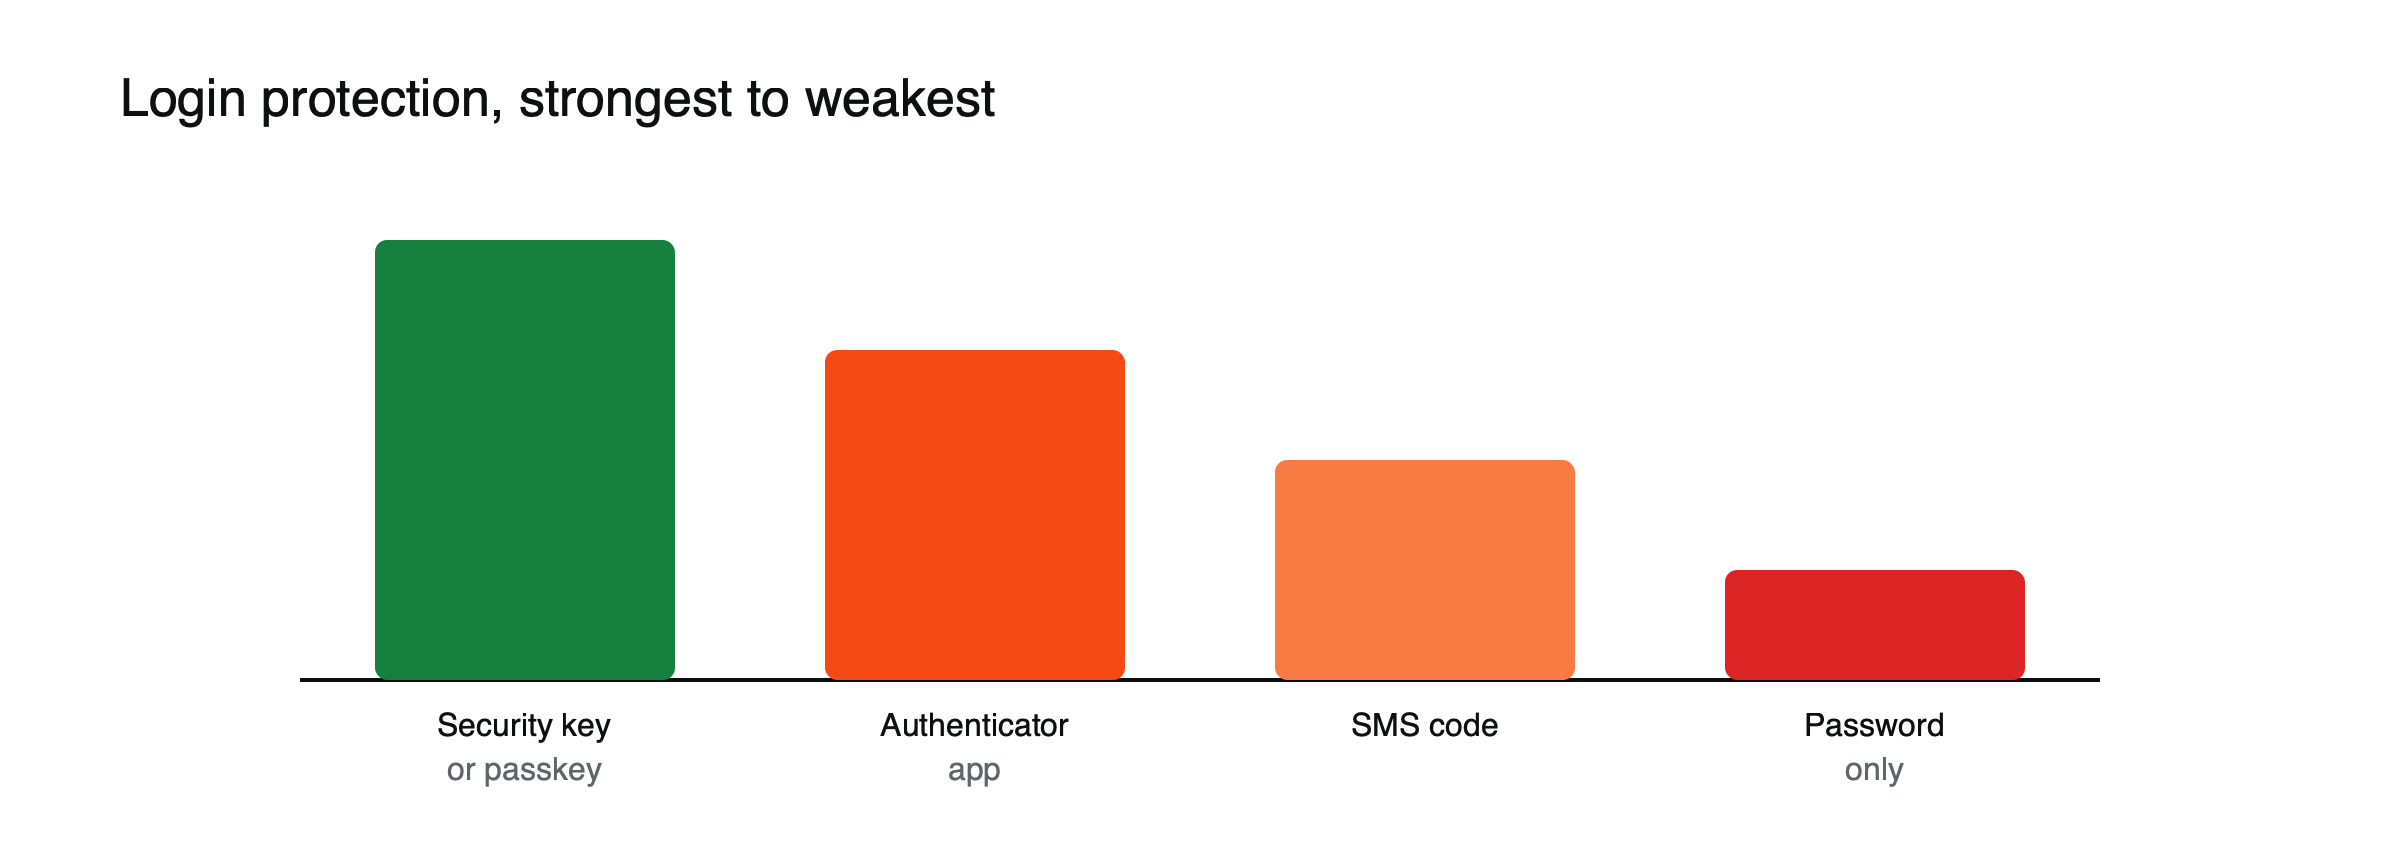 Figura: Força relativa das proteções de login mais comuns (classificação qualitativa).
Por que isso importa para cripto
Em 2021, o Internet Crime Complaint Center do FBI recebeu 1.611 denúncias sobre SIM swapping, com perdas superiores a US$ 68 milhões, já que criminosos assumiam números de telefone para interceptar códigos por SMS. As transferências de cripto costumam ser definitivas, por isso impedir a tomada de conta importa mais do que tentar recuperá-la depois.
Dos chaveiros às passkeys
Os segundos fatores são mais antigos que a cripto. Bancos e empresas já distribuíram pequenos tokens de hardware que exibiam códigos que mudavam com o tempo. Os códigos por mensagem de texto se espalharam quando quase todas as pessoas passaram a ter celular, e os códigos gerados por aplicativos vieram em seguida, à medida que os smartphones se tornaram universais. O passo mais recente, passkeys e chaves de segurança baseadas em padrões do setor, abandona os códigos: o dispositivo comprova sua identidade ao site legítimo por meio de criptografia, de modo que não há nada que um site de phishing possa capturar e reutilizar. As chaves de segurança são pequenas, baratas e duram anos. Registrar duas delas, uma levada no dia a dia e outra guardada em casa como reserva, significa que perder uma chave nunca o deixará fora das contas mais importantes.
Por onde começar a ativar
Nem todas as contas têm a mesma importância. Uma ordem sensata:
- Seu e-mail principal, porque quase todas as outras contas podem ser redefinidas por meio dele.
- Exchanges e corretoras de cripto, para logins e, onde disponível, para saques.
- Seu gerenciador de senhas, que guarda as chaves de todo o resto.
- Sua conta na operadora de celular, em que um PIN ou código de acesso forte ajuda a bloquear trocas de SIM.
- Armazenamento em nuvem e backups, que podem conter documentos que um atacante usaria para se passar por você.
Códigos de backup
Ao ativar o 2FA, a maioria dos serviços oferece um conjunto de códigos de backup de uso único. Eles permitem entrar caso você perca o celular ou a chave de segurança, e cada código funciona apenas uma vez. Trate-os como uma cópia de chave de casa: imprima-os ou anote-os, guarde-os em um lugar privado e separado do celular, e nunca os armazene na mesma conta de e-mail que eles protegem. Sem eles, perder o segundo fator pode significar dias ou semanas de recuperação da conta.
2FA em exchanges: login vs. movimentação de dinheiro
Muitas exchanges permitem exigir um segundo fator não apenas no login, mas também para ações específicas: saques, adição de um novo endereço de saque, alteração de configurações de segurança ou criação de chaves de API. Essas verificações são as mais importantes, porque um invasor que ultrapassa o login ainda precisa passar por elas para retirar fundos. Combinadas com um código antiphishing, uma frase pessoal que a exchange inclui em e-mails legítimos, e uma whitelist de endereços de saque, uma senha roubada sozinha passa a ser muito menos útil.
Como configurar bem
- Use um aplicativo autenticador ou uma chave de segurança em vez de SMS, quando disponível.
- Salve os códigos de backup offline, separados do seu celular.
- Ative a 2FA também para o seu e-mail, já que a recuperação por e-mail pode contornar outras proteções.
- Combine com uma whitelist de endereços de saque, quando disponível. Veja o que é uma whitelist de endereços cripto.
O que a 2FA não consegue impedir
A autenticação de dois fatores bloqueia atacantes que têm apenas a sua senha. Ela oferece muito menos proteção contra ataques que capturam o segundo fator no momento. Sites de phishing em tempo real repassam sua senha e seu código diretamente ao serviço legítimo e fazem login em seu nome em poucos segundos. Malware no seu computador pode roubar o cookie de sessão que mantém você conectado, permitindo que um atacante ignore o login por completo. E se o seu próprio celular for comprometido ou roubado enquanto estiver desbloqueado, um aplicativo autenticador nele oferece pouca proteção. Essas limitações explicam por que métodos resistentes a phishing, cuidado com links e segurança dos dispositivos são importantes junto com a 2FA.
A 2FA barra muitos ataques, mas não todos: sites de phishing podem enganar você para digitar um código em tempo real. Leia sobre proteção contra phishing em contas cripto e saiba como montar uma rotina de segurança cripto.
Este artigo é conteúdo educacional e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor que investir.
Perguntas frequentes
Uma passkey é o mesmo que 2FA?
Uma passkey substitui a senha por uma chave criptográfica armazenada no seu dispositivo e desbloqueada pela sua impressão digital, rosto ou PIN. Como funciona apenas no site legítimo, ela resiste ao phishing melhor do que códigos. Muitos serviços a tratam como um método de login forte por si só ou junto com outros fatores.
O que acontece se eu perder o celular?
Use seus códigos de backup para fazer login e depois configure a 2FA novamente em um novo dispositivo. Se você não tiver códigos de backup, precisará do processo de recuperação de conta do serviço, que pode levar tempo e envolver verificações de identidade. Por isso, guardar os códigos de backup offline é importante.
Fontes
- Criminosos aumentam esquemas de SIM swap (1.611 denúncias e mais de US$ 68 milhões em 2021; use tokens de segurança ou aplicativos autenticadores independentes) — FBI IC3, fevereiro de 2022
- Segurança na interação com smart contracts (riscos de phishing e de assinatura além das senhas) — Security Alliance
- RFC 6238: TOTP, algoritmo de senha de uso único baseado em tempo — Internet Engineering Task Force