
¿Qué pasó en el hackeo del puente de Ronin?
Cómo los atacantes del puente de Ronin reunieron cinco firmas, robaron unos 620 millones de dólares y aprovecharon un permiso olvidado.
En el hackeo del puente de Ronin, los atacantes robaron 173.600 ETH y 25,5 millones de USDC, valorados en unos 620 millones de dólares en ese momento, del puente que conecta la red Ronin del juego Axie Infinity con Ethereum. El robo ocurrió el 23 de marzo de 2022 y no se descubrió hasta el 29 de marzo. Más tarde, el FBI lo atribuyó al grupo Lazarus de Corea del Norte.
Qué era Ronin
Ronin era una sidechain creada por Sky Mavis, la empresa detrás de Axie Infinity, un juego basado en blockchain en el que los jugadores compraban, criaban y hacían combatir criaturas digitales almacenadas como NFT. En su momento de mayor auge, en noviembre de 2021, el juego registró 2,7 millones de usuarios activos diarios y 214 millones de dólares en operaciones semanales con NFT del juego. La cadena principal de Ethereum era demasiado lenta y costosa para ese volumen de transacciones pequeñas, así que Sky Mavis operó su propia red y un puente para mover ETH y USDC entre Ethereum y Ronin.
El puente estaba protegido por nueve validadores. Cualquier depósito o retiro necesitaba las firmas de cinco de ellos. Este diseño, un umbral de firma múltiple, es habitual en los puentes y concentra un enorme peso en un pequeño número de claves. Consulta qué es un puente entre cadenas.
Cómo entraron los atacantes
La brecha comenzó con una oferta de trabajo. Según un reportaje de The Block, una empresa que no existía contactó por LinkedIn a un ingeniero senior de Sky Mavis. Tras varias rondas de entrevistas, le ofrecieron un puesto con un paquete inusualmente generoso, entregado en un PDF. El documento contenía spyware, y al abrirlo los atacantes obtuvieron un punto de apoyo dentro de los sistemas de Sky Mavis. Más tarde, Sky Mavis declaró que su personal sufría intentos constantes de spear-phishing a través de canales sociales y que un empleado había sido comprometido.
Desde ahí, los atacantes llegaron a los nodos validadores y tomaron el control de los cuatro validadores que Sky Mavis operaba directamente. Les faltaba una firma más.
El permiso olvidado que proporcionó la quinta clave
La quinta firma provenía de un acuerdo alcanzado meses antes. En noviembre de 2021, mientras el tráfico se disparaba, Sky Mavis pidió ayuda a Axie DAO, la organización comunitaria que operaba uno de los validadores, para manejar la carga. La DAO incluyó a Sky Mavis en su lista de permitidos para firmar transacciones en su nombre. Ese acuerdo terminó en diciembre de 2021, pero el acceso de la lista de permitidos nunca se revocó. Una vez dentro de los sistemas de Sky Mavis, los atacantes podían usarlo, a través de un nodo RPC sin gas que la empresa operaba, para obtener la firma del validador de Axie DAO.
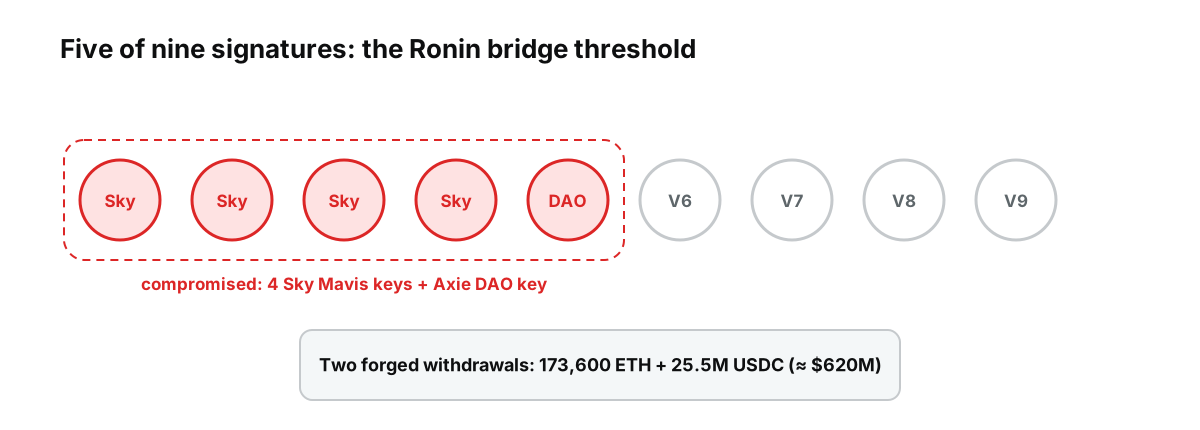 Figura: Cinco de nueve firmas bastaban. Las cuatro claves de Sky Mavis más el validador de Axie DAO dieron al atacante el umbral necesario.
Con eso obtuvieron cinco firmas: cuatro claves de Sky Mavis más la clave de Axie DAO, exactamente el umbral. Con ellas aprobaron dos retiros que vaciaron el puente de 173.600 ETH y 25,5 millones de USDC.
Cronología
| Fecha | Evento |
|---|---|
| Noviembre de 2021 | Axie DAO incluye a Sky Mavis en su lista de permitidos para firmar en su nombre durante un pico de tráfico |
| Diciembre de 2021 | El acuerdo termina, pero el acceso de la lista de permitidos no se revoca |
| 23 de marzo de 2022 | Dos retiros falsificados vacían el puente |
| 29 de marzo de 2022 | El robo se descubre cuando un usuario no puede retirar 5.000 ETH; Sky Mavis detiene el puente y el exchange Katana |
| Principios de abril de 2022 | Sky Mavis recauda 150 millones de dólares de inversores, entre ellos Binance, para reembolsar a los usuarios |
| Abril de 2022 | El FBI atribuye el ataque al grupo Lazarus; el Tesoro de EE. UU. sanciona una dirección vinculada al hackeo |
| Finales de abril de 2022 | Ronin anuncia un conjunto de validadores ampliado, de nueve a once |
| 28 de junio de 2022 | El puente reabre con un diseño revisado |
| Septiembre de 2022 | Las fuerzas del orden recuperan unos 30 millones de dólares de los fondos robados |
| Febrero de 2023 | Se recuperan otros 5,8 millones de dólares |
En ese momento fue el mayor robo de criptomonedas registrado, por delante de los unos 611 millones de dólares sustraídos a Poly Network en agosto de 2021.
Por qué pasó seis días sin detectarse
Las retiradas parecían válidas para el puente porque llevaban las firmas requeridas. Nada en el sistema marcó que cinco claves habían firmado con un patrón inusual, y la monitorización no detectó que el saldo del puente había sido vaciado. Solo cuando falló una retirada legítima de un usuario, el equipo investigó.
La demora fue importante. Dio a los atacantes seis días para empezar a mover y blanquear fondos antes de que los exchanges y los analistas pudieran reaccionar, lo que explica en parte por qué se recuperó tan poco.
Qué significó para los jugadores de Axie
Para los usuarios comunes, el efecto más inmediato fue que sus fondos quedaron bloqueados. Con el puente y el exchange Katana detenidos, los activos en Ronin no podían devolverse a Ethereum durante tres meses, hasta que el puente reabrió a finales de junio de 2022. Sky Mavis se comprometió a reembolsar a los usuarios con los 150 millones de dólares que recaudó y con su propio balance, por lo que los jugadores no acabaron soportando directamente el robo. Pero el episodio llegó cuando la actividad del juego ya estaba disminuyendo, y la confianza en los juegos de play-to-earn sufrió un golpe duradero.
Un segundo incidente y una lección de diseño aplicada
El puente volvió a ser atacado en agosto de 2024, cuando una actualización reciente introdujo un fallo en la forma de contar los votos necesarios para aprobar retiradas. Hackers de sombrero blanco lo explotaron, retiraron 4.000 ETH y 2 millones de USDC, unos 12 millones de dólares, y los devolvieron. La cantidad quedó limitada porque para entonces el puente restringía cuánto podía salir en una sola transacción, una salvaguarda del tipo que el hackeo de 2022 había demostrado que faltaba.
Lo que el hackeo de Ronin enseñó a la industria
Un multisig es tan fuerte como la separación entre sus claves. Nueve validadores sonaban descentralizados, pero una sola organización controlaba cuatro claves y tenía acceso permanente a una quinta.
Los permisos antiguos son un riesgo activo. Un acuerdo temporal que nadie recordó desactivar proporcionó la última clave. Las revisiones de acceso importan tanto como el cifrado.
Las personas son la superficie de ataque. Los atacantes no rompieron ninguna criptografía. Convencieron a un ingeniero de abrir un documento. Desde entonces, las falsas ofertas de empleo se han convertido en una táctica habitual contra empresas cripto, y los equipos de seguridad ahora forman al personal para tratar los contactos de reclutamiento no solicitados con la misma desconfianza que los correos de phishing.
Los puentes necesitan límites y monitorización, no solo firmas. Los topes a las retiradas, las demoras en transferencias grandes y las alertas ante patrones de firma inusuales convierten una pérdida catastrófica en una contenida.
Los usuarios asumen el riesgo del puente sin verlo. Los jugadores con activos en Ronin dependían de la seguridad del puente, entendieran o no el diseño. Consulta blockchains de capa 1 vs capa 2 para ver cómo distintos diseños heredan, o no, la seguridad de la cadena a la que se conectan.
Atribuir no es recuperar. Identificar a los atacantes y sancionar sus direcciones no devolvió la mayor parte de los fondos. Consulta por qué las blockchains no son anónimas para ver cómo se rastrean los fondos robados y por qué rastrear y recuperar son cosas distintas.
Cómo evaluar un puente antes de usarlo
Las preguntas que los usuarios de Ronin nunca se hicieron son las que vale la pena plantear a cualquier puente:
- ¿Quién firma las retiradas y cuántas firmas se necesitan? Un puñado de claves controladas por una sola empresa es un punto único de fallo, sin importar la cifra que aparezca en titulares.
- ¿Son los firmantes realmente independientes? Las organizaciones, infraestructuras y equipos de seguridad separados importan más que el número.
- ¿Existen límites y demoras en las retiradas? Los límites a la cantidad que puede salir de una vez restringen el daño de cualquier brecha.
- ¿Cuánto valor está bloqueado? Cuanto más guarda un puente, más atractivo resulta como objetivo.
- ¿Cuál es su historial? Las auditorías, los programas de recompensas por errores y cómo se gestionaron incidentes pasados dicen mucho sobre lo en serio que se toma la seguridad.
Para mover activos que piensas mantener durante mucho tiempo, el puente más seguro suele ser el que no necesitas: mantener los activos en la cadena donde fueron emitidos evita por completo el riesgo de puente. Para el contexto general, consulta qué es Web3 y qué es blockchain.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puedes perder el importe que inviertas.
Fuentes
- $620 millones en criptomonedas robados del puente Ronin de Axie Infinity — BleepingComputer, 29 de marzo de 2022
- Hackeo de la red Ronin de Axie Infinity (descubrimiento, financiación del reembolso, atribución del FBI) — BitPinas, 2022
- Autoridades de EE. UU. vinculan el robo de criptomonedas de 600 millones de dólares con el grupo norcoreano Lazarus (inclusión en la lista OFAC) — Computing, abril de 2022
- Ronin Network revela el nuevo número de validadores y la fecha de relanzamiento tras el hackeo de 620 millones de dólares — CryptoPotato, abril de 2022
- Hackers usaron una falsa oferta de trabajo para hackear y robar 540 millones de dólares a Axie Infinity (oferta de LinkedIn, PDF con spyware; análisis posterior de Sky Mavis; puente relanzado en junio) — The Hacker News, julio de 2022
- Una elaborada estafa en LinkedIn provocó uno de los mayores robos de la historia de las criptomonedas (lista de permitidos de Axie DAO de noviembre de 2021, discontinuada en diciembre de 2021 pero no revocada) — TechRadar
- ¿Cómo se produjo el hackeo del puente Ronin? (puente reabierto el 28 de junio de 2022; 2,7 millones de usuarios activos y 214 millones de dólares de volumen semanal de NFT en noviembre de 2021) — eGamers
- Hackeo de la red Ronin: 12 millones de dólares devueltos por hackers de sombrero blanco (agosto de 2024; 30 millones recuperados en septiembre de 2022 y 5,8 millones en febrero de 2023) — BleepingComputer, agosto de 2024