
Что произошло при взломе моста Ronin?
Разбор взлома моста Ronin в марте 2022 года: как злоумышленники получили доступ к пяти из девяти ключей валидаторов и похитили средства примерно на 620 миллионов долларов.
При взломе моста Ronin злоумышленники украли 173 600 ETH и 25,5 млн USDC, что на тот момент составляло около 620 миллионов долларов, из моста, связывающего сеть Ronin игры Axie Infinity с Ethereum. Кража произошла 23 марта 2022 года, а обнаружена была только 29 марта. Позднее ФБР связало её с северокорейской группировкой Lazarus Group.
Что представляла собой Ronin
Ronin был сайдчейном, созданным Sky Mavis, компанией, стоящей за Axie Infinity, блокчейн-игрой, в которой игроки покупали, разводили и сражались с цифровыми существами, хранившимися в виде NFT. На пике популярности в ноябре 2021 года игра сообщала о 2,7 миллиона ежедневно активных пользователей и торговле внутриигровыми NFT на сумму 214 миллионов долларов в неделю. Основная цепь Ethereum была слишком медленной и дорогой для такого объёма мелких транзакций, поэтому Sky Mavis запустила собственную сеть и мост для перевода ETH и USDC между Ethereum и Ronin.
Мост защищали девять валидаторов. Для любого депозита или вывода требовались подписи пяти из них. Такой подход, порог мультиподписи, распространён среди мостов, но он возлагает огромную ответственность на небольшое количество ключей. См. что такое кроссчейн-мост.
Как злоумышленники проникли в систему
Взлом начался с предложения о работе. По данным The Block, старшему инженеру Sky Mavis в LinkedIn написала компания, которой не существовало. После нескольких раундов собеседований ему предложили работу с необычно щедрым пакетом, который прислали в виде PDF-файла. Документ содержал шпионское ПО, и при его открытии злоумышленники получили опорный пункт внутри систем Sky Mavis. Позднее Sky Mavis заявила, что её сотрудники постоянно сталкивались с попытками целенаправленного фишинга в социальных сетях и что один из сотрудников был скомпрометирован.
Оттуда злоумышленники добрались до узлов валидаторов и взяли под контроль четыре валидатора, которые Sky Mavis запускала сама. Им требовалась ещё одна подпись.
Забытое разрешение, которое дало пятый ключ
Пятая подпись появилась благодаря договорённости, заключённой месяцами ранее. В ноябре 2021 года, когда нагрузка резко возросла, Sky Mavis попросила Axie DAO, сообщество, управлявшее одним из валидаторов, помочь справиться с нагрузкой. DAO добавила Sky Mavis в список разрешённых для подписания транзакций от её имени. Это соглашение завершилось в декабре 2021 года, но доступ по списку разрешённых так и не был отозван. Оказавшись внутри систем Sky Mavis, злоумышленники могли воспользоваться им через RPC-узел без комиссии за газ, которым управляла компания, чтобы получить подпись валидатора Axie DAO.
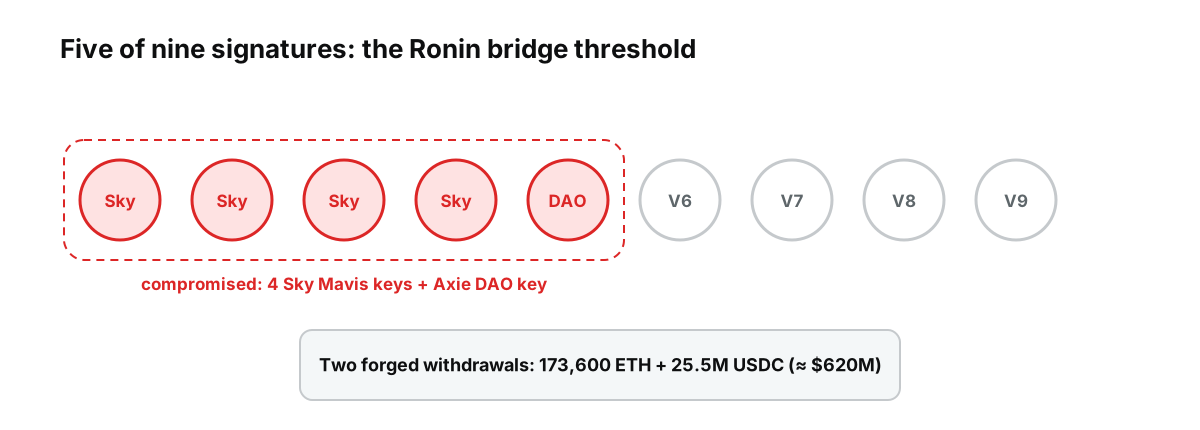 Рисунок: Пяти из девяти подписей оказалось достаточно. Четыре ключа Sky Mavis плюс валидатор Axie DAO дали злоумышленнику необходимый порог.
Так у них оказалось пять подписей: четыре ключа Sky Mavis и ключ Axie DAO, ровно пороговое значение. С их помощью злоумышленники одобрили два вывода, которые опустошили мост, забрав 173 600 ETH и 25,5 млн USDC.
Хронология
| Дата | Событие |
|---|---|
| Ноябрь 2021 | Axie DAO добавляет Sky Mavis в список разрешённых для подписания от её имени во время всплеска нагрузки |
| Декабрь 2021 | Соглашение завершается, но доступ по списку разрешённых не отзывается |
| 23 марта 2022 | Два поддельных вывода опустошают мост |
| 29 марта 2022 | Кража обнаруживается, когда пользователь не может вывести 5 000 ETH; Sky Mavis приостанавливает работу моста и биржи Katana |
| Начало апреля 2022 | Sky Mavis привлекает 150 миллионов долларов от инвесторов, включая Binance, для возмещения пользователям |
| Апрель 2022 | ФБР связывает атаку с Lazarus Group; Казначейство США вводит санкции против адреса, связанного со взломом |
| Конец апреля 2022 | Ronin объявляет о расширении набора валидаторов с девяти до одиннадцати |
| 28 июня 2022 | Мост возобновляет работу с переработанной архитектурой |
| Сентябрь 2022 | Правоохранительные органы возвращают около 30 миллионов долларов похищенных средств |
| Февраль 2023 | Дополнительно возвращено 5,8 миллиона долларов |
На тот момент это была самая крупная известная кража криптовалюты, опередив примерно 611 миллионов долларов, похищенных у Poly Network в августе 2021 года.
Почему кража оставалась незамеченной шесть дней
Выводы средств выглядели для моста корректными, поскольку на них были нужные подписи. Система не отметила, что пять ключей подписали необычным образом, а мониторинг не заметил, что баланс моста был опустошён. Команда начала расследование только тогда, когда не прошёл законный вывод средств одного из пользователей.
Задержка имела значение. Она дала злоумышленникам шесть дней на перевод и отмывание средств до того, как биржи и аналитики смогли отреагировать, и это одна из причин, по которой так мало удалось вернуть.
Что это значило для игроков Axie
Для обычных пользователей главным немедленным последствием было то, что их средства оказались заблокированы. Из-за остановки моста и биржи Katana активы в сети Ronin нельзя было вывести обратно в Ethereum в течение трёх месяцев, пока мост не возобновил работу в конце июня 2022 года. Sky Mavis взяла на себя обязательство возместить средства пользователям из $150 млн, которые она привлекла, и из собственных средств компании, поэтому игроки в итоге не понесли прямых потерь от кражи. Но эпизод произошёл на фоне уже снижавшейся активности в игре, и доверие к играм «play-to-earn» получило длительный удар.
Второй инцидент и применённый урок
В августе 2024 года мост снова подвергся атаке: недавнее обновление внесло ошибку в подсчёт голосов, необходимых для одобрения выводов. White-hat хакеры использовали её, вывели 4 000 ETH и 2 млн USDC, примерно $12 млн, и вернули их. Сумма была ограничена, поскольку к тому времени мост ограничивал объём средств, который можно вывести за одну транзакцию, — мера защиты именно того рода, отсутствие которой показал взлом 2022 года.
Чему взлом Ronin научил индустрию
Мультиподпись сильна лишь настолько, насколько разделены её ключи. Девять валидаторов звучали как децентрализация, но одна организация контролировала четыре ключа и имела постоянный доступ к пятому.
Старые права доступа — это действующий риск. Временная договорённость, которую никто не вспомнил отключить, предоставила последний ключ. Проверки доступа так же важны, как шифрование.
Люди — это поверхность атаки. Злоумышленники не взламывали криптографию. Они убедили одного инженера открыть один документ. Поддельные предложения о работе с тех пор стали распространённой тактикой против криптокомпаний, и службы безопасности теперь учат сотрудников относиться к непрошеным предложениям о работе с тем же подозрением, что и к фишинговым письмам.
Мостам нужны лимиты и мониторинг, а не только подписи. Ограничения на выводы, задержки крупных переводов и оповещения о необычных схемах подписания превращают катастрофическую потерю в локализованную.
Пользователи несут риск моста, не замечая его. Игроки, державшие активы в Ronin, зависели от безопасности моста, понимали они его устройство или нет. См. блокчейны уровня 1 и уровня 2, чтобы узнать, как разные архитектуры наследуют или не наследуют безопасность цепи, которую соединяют.
Атрибуция — это не возврат средств. Установление личностей злоумышленников и санкции против их адресов не вернули большую часть средств. См. почему блокчейны не анонимны, чтобы понять, как отслеживаются украденные средства и почему отслеживание и возврат — это разные вещи.
Как оценить мост перед использованием
Вопросы, которых не задавали пользователи Ronin, стоит задавать любому мосту:
- Кто подписывает выводы и сколько подписей требуется? Несколько ключей, контролируемых одной компанией, — это единая точка отказа, какой бы громкой ни была цифра в заголовке.
- Действительно ли подписанты независимы? Отдельные организации, инфраструктура и команды безопасности важнее самого количества.
- Есть ли ограничения на вывод и задержки? Лимиты на объём средств, которые могут уйти за раз, ограничивают ущерб от любого взлома.
- Сколько стоимости заблокировано? Чем больше средств хранит мост, тем привлекательнее он становится как цель.
- Какова его история? Аудиты, программы поиска уязвимостей и то, как обрабатывались прошлые инциденты, многое говорят о серьёзности отношения к безопасности.
Для переводов активов, которые вы собираетесь хранить долго, самый безопасный мост часто тот, который не нужен: хранение активов в той сети, где они были выпущены, полностью исключает риск моста. Для более широкого контекста см. что такое Web3 и что такое блокчейн.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять инвестированную сумму.
Источники
- Криптовалюта на сумму $620 млн украдена с моста Ronin Axie Infinity — BleepingComputer, 29 марта 2022
- Взлом сети Ronin Axie Infinity (обнаружение, финансирование возмещения, атрибуция ФБР) — BitPinas, 2022
- Власти США связали кражу криптовалюты на $600 млн с северокорейской группировкой Lazarus (включение в список OFAC) — Computing, апрель 2022
- Ronin Network сообщила новое количество валидаторов и дату перезапуска после взлома на $620 млн — CryptoPotato, апрель 2022
- Хакеры использовали фальшивое предложение о работе, чтобы взломать и украсть $540 млн у Axie Infinity (предложение в LinkedIn, PDF со шпионским ПО; послеаварийный отчёт Sky Mavis; мост перезапущен в июне) — The Hacker News, июль 2022
- Изощрённая мошенническая схема в LinkedIn привела к одной из крупнейших краж в истории криптовалют (список допущенных адресов DAO Axie от ноября 2021, прекращён в декабре 2021, но не отозван) — TechRadar
- Как произошёл взлом моста Ronin? (мост вновь открыт 28 июня 2022; 2,7 млн активных пользователей и $214 млн недельного объёма NFT в ноябре 2021) — eGamers
- Сеть Ronin взломана, $12 млн возвращены белыми хакерами (август 2024; $30 млн возвращены в сентябре 2022 и $5,8 млн в феврале 2023) — BleepingComputer, август 2024