
¿Qué es un drenador de billeteras?
Un drenador de billeteras es un software de phishing que te engaña para firmar permisos que permiten a los atacantes mover tus tokens, sin que tengas que revelar tu frase semilla.
Un drenador de billeteras es un software de phishing, generalmente colocado en un sitio web falso o hackeado, que te engaña para firmar una transacción o un permiso que permite a los atacantes mover tus tokens. Nunca revelas tu frase semilla; simplemente apruebas lo incorrecto. Scam Sniffer contabilizó unos 494 millones de dólares robados por drenadores en 2024 a más de 332.000 billeteras.
Cómo funcionan los drenadores
- Cebo: un airdrop falso, un mint, una página de reclamación o una imitación de una aplicación real, promocionada mediante anuncios, cuentas sociales hackeadas o mensajes.
- Conexión: conectas tu billetera, lo que por sí solo no mueve fondos.
- Firma: el sitio pide una firma. Puede tratarse de una aprobación, una firma «Permit» o una solicitud que cede el control de un contrato, a menudo presentada como un inicio de sesión inofensivo.
- Drenaje: una vez firmada, el drenador mueve tus tokens al atacante, a menudo en cuestión de segundos.
Qué tan grande es el problema
En 2024, la mayoría de los grandes robos por drenadores usaron firmas Permit (56,7 %) o firmas de cambio de propietario (31,9 %), según Scam Sniffer.
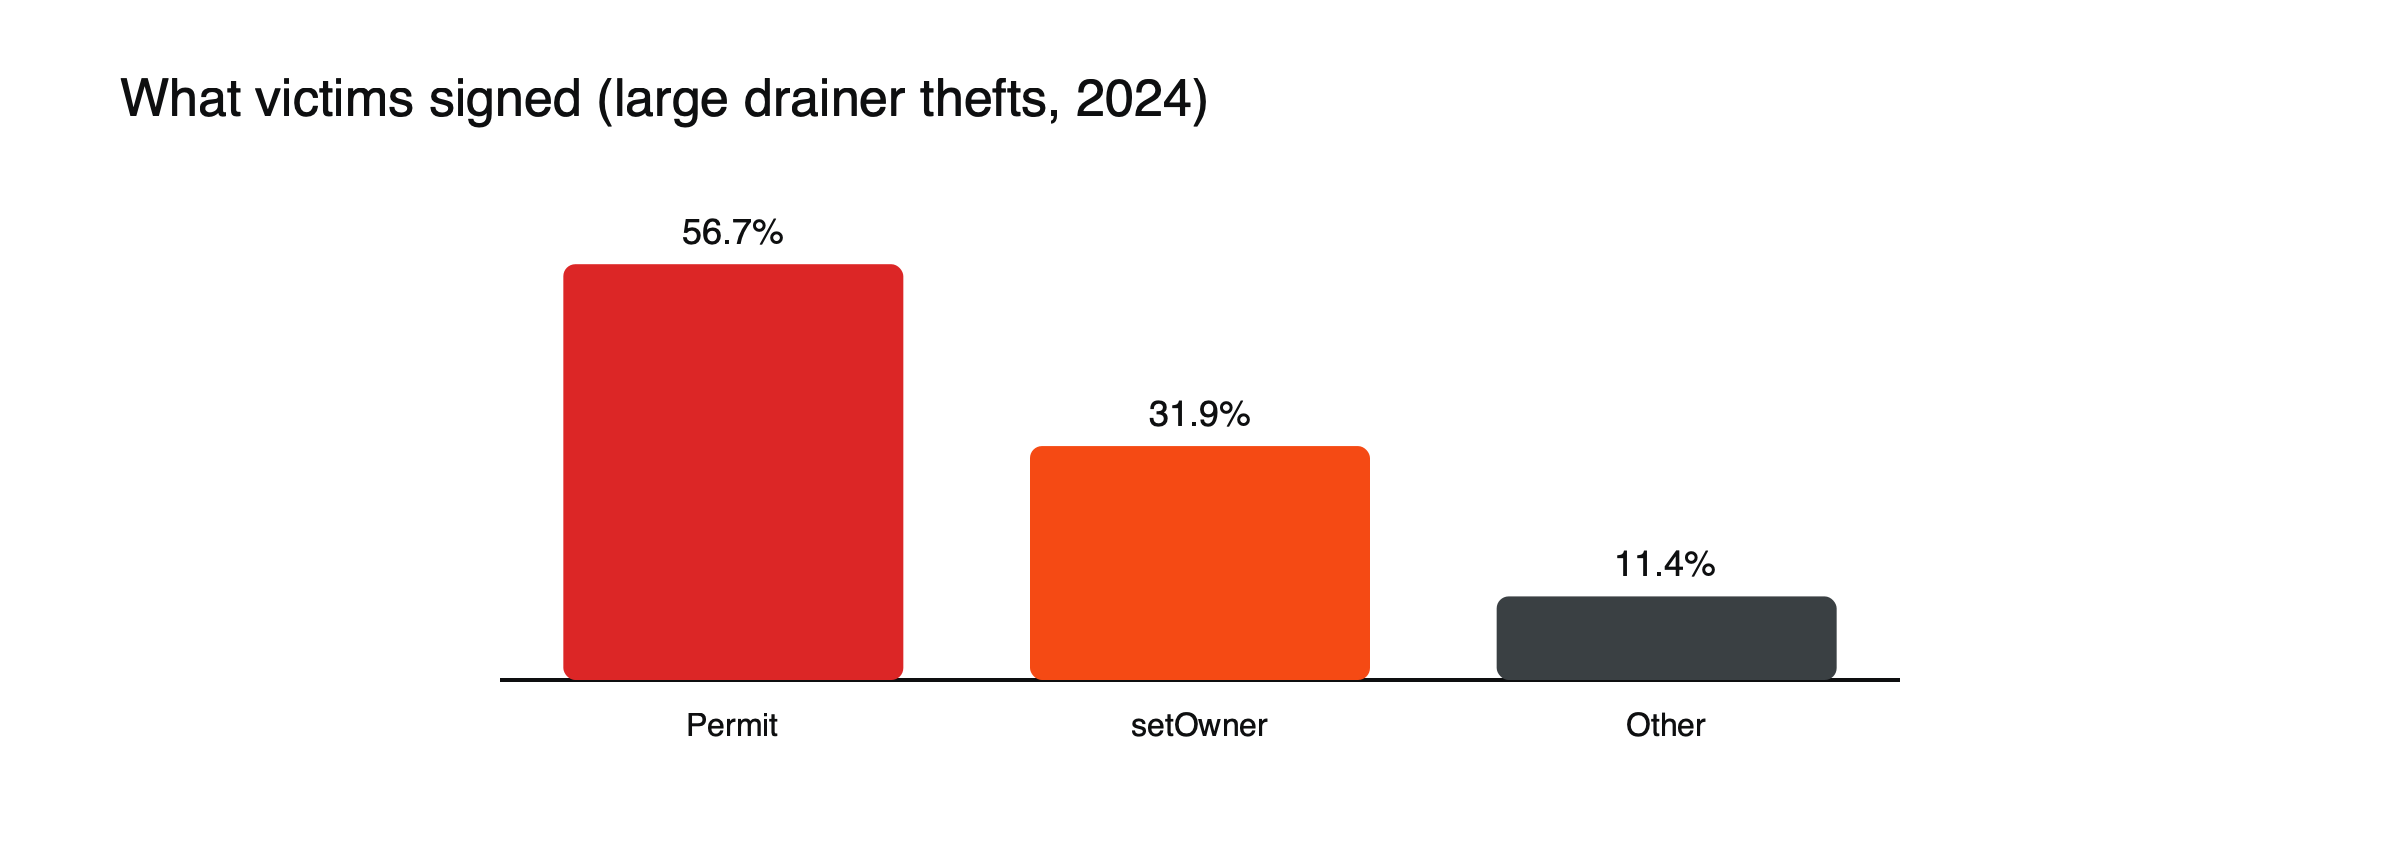 Figura: Tipos de firma detrás de los grandes robos por drenadores en 2024. Fuente: Scam Sniffer a través de BleepingComputer.
Por qué las firmas son peligrosas
Una firma Permit se crea fuera de la cadena, no cuesta gas y puede parecer un simple mensaje, pero autoriza a otra persona a gastar tus tokens. Muchos usuarios la consideran inofensiva porque no aparece ninguna transacción en su billetera hasta que se produce el robo. En agosto de 2024, una víctima perdió unos 55 millones de dólares en DAI después de firmar una solicitud de cambio de propietario.
Tres tipos de permisos, en términos sencillos
- Approve: una transacción en la cadena que permite a un contrato específico gastar un token de tu billetera, a menudo en cantidades ilimitadas. Las aplicaciones legítimas lo usan constantemente, por eso es fácil de abusar.
- Permit: el mismo permiso otorgado mediante una firma fuera de la cadena. No cuesta nada y no aparece como transacción, por lo que parece una simple firma de un mensaje, pero el atacante puede enviarlo más tarde y gastar tus tokens.
- Set approval for all: un permiso para colecciones de NFT que permite a un operador mover todos los elementos que posees en esa colección.
Cada uno es una herramienta normal en las manos adecuadas y una cesión total en las equivocadas. La pregunta que siempre debes hacerte es: ¿quién es el gastador y lo reconozco?
Un drenaje en treinta segundos
Imagina un mensaje que anuncia un airdrop sorpresa para los holders de un token popular, con un enlace para reclamarlo. (Escenario ilustrativo.) El sitio parece el propio del proyecto y te pide que conectes tu billetera, lo cual es inofensivo. Luego te pide que «firmes para verificar la elegibilidad». La solicitud es una firma Permit que nombra como gastador a una dirección desconocida para tus stablecoins. Firmas, no parece pasar nada, y la página indica que la reclamación se está procesando. En cuestión de segundos, una transacción que nunca viste saca tus stablecoins. Cuando compruebas tu saldo, los fondos ya se han repartido entre varias direcciones.
Los drenadores como negocio
Los drenadores rara vez los construyen las personas que los usan. Los desarrolladores venden o alquilan kits de drenadores a afiliados, que ejecutan las campañas de phishing, y ambas partes se reparten los beneficios. Los kits incluyen plantillas de sitios falsos, herramientas para detectar los tokens más valiosos de una billetera y código para mover los fondos al instante. Esta organización industrial explica por qué los mismos trucos aparecen en miles de sitios y por qué cerrar uno solo sirve de poco.
Quiénes son el objetivo
Las campañas de drenadores se dirigen a donde se concentran las billeteras valiosas. Suplantan a proyectos populares en redes sociales, a menudo a través de cuentas oficiales hackeadas, compran anuncios de búsqueda que llevan a sitios imitadores y publican anuncios falsos en chats comunitarios. Los poseedores de grandes saldos en stablecoins, los coleccionistas de NFT y las personas que prueban nuevas aplicaciones con frecuencia son objetivos habituales, porque sus billeteras son valiosas y están acostumbradas a firmar solicitudes. Una sola víctima grande puede valer más para los atacantes que miles de pequeñas, por eso las mayores pérdidas suelen provenir de usuarios experimentados sorprendidos desprevenidos, y no de principiantes. Además, los atacantes reutilizan los mismos nombres de dominio con pequeños cambios ortográficos, por lo que revisar la barra de direcciones letra por letra merece los pocos segundos extra que siempre requiere.
Señales de alerta
- Un sitio al que llegaste a través de un anuncio, un mensaje directo o un token sorpresa en tu billetera.
- Urgencia: “reclámalo en los próximos 10 minutos”.
- Una solicitud de firma en un sitio en el que solo esperabas ver algo.
- Advertencias de la billetera que indican que un sitio o una solicitud es malicioso.
Si ya has firmado algo malicioso
Actúa de inmediato. Usa un verificador de aprobaciones de tokens para revocar los permisos del gasto sospechoso (spender) y, después, traslada los activos restantes a una nueva billetera creada con una frase semilla nueva, ya que no puedes saber qué más quedó expuesto. Revocar solo ayuda con los permisos que aún no se han utilizado; los fondos que ya se han movido no pueden recuperarse. Informa de la dirección a las plataformas implicadas y desconfía de cualquier persona que te contacte ofreciéndote recuperar los fondos, ya que es una estafa de seguimiento habitual.
Cómo protegerte
- Accede a las aplicaciones solo a través de marcadores o de la documentación oficial.
- Lee cada solicitud de firma; si menciona Permit, approve, setApprovalForAll u ownership, comprueba la dirección del spender.
- Mantén la mayor parte de los fondos en una billetera que nunca conectes a sitios nuevos.
- Revoca las aprobaciones antiguas con regularidad. Consulta cómo usar un DEX por primera vez.
- Ignora los tokens desconocidos y los airdrops que aparezcan en tu billetera.
Para estafas relacionadas, lee qué es el envenenamiento de direcciones (address poisoning) y la protección contra el phishing en cuentas cripto. Para conceptos básicos sobre billeteras, consulta qué es una billetera cripto.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y podrías perder el importe que inviertas.
Preguntas frecuentes
¿Puede un drenador de billeteras robar fondos si solo conecté mi billetera?
Conectarla por sí sola comparte tu dirección y tus saldos, pero no la capacidad de mover fondos. El peligro empieza cuando firmas una transacción o un mensaje. Aun así, desconectarte de los sitios que ya no usas es una buena práctica.
¿Las billeteras de hardware detienen a los drenadores?
No por sí solas. Una billetera de hardware firma todo lo que apruebas. Ayuda cuando su pantalla muestra con claridad lo que estás firmando y lo lees, por lo que firmar solicitudes complejas a ciegas anula gran parte de la protección.
Fuentes
- Los drenadores de billeteras de criptomonedas robaron 494 millones de dólares en 2024 (más de 300.000 direcciones; Permit 56,7 %, setOwner 31,9 %) — BleepingComputer, enero de 2025
- Scam Sniffer 2024: ataques de phishing Web3 (332.000 billeteras; caso setOwner de 55 millones de DAI) — Scam Sniffer vía DeFiHackLabs
- Aprobación de tokens (aprobaciones ilimitadas; interfaces falsas) — Spark