
O que é um drenador de carteira?
Um drenador de carteira é um software de phishing que engana o usuário para assinar uma transação ou permissão que permite aos atacantes mover seus tokens. Segundo a Scam Sniffer, cerca de US$ 494 milhões foram roubados por drenadores em 2024, de mais de 332.000 carteiras.
Um drenador de carteira é um software de phishing, geralmente instalado em um site falso ou invadido, que engana você para assinar uma transação ou permissão que permite aos atacantes mover seus tokens. Você nunca revela sua seed phrase; você apenas aprova a coisa errada. A Scam Sniffer contabilizou cerca de US$ 494 milhões roubados por drenadores em 2024, de mais de 332.000 carteiras.
Como os drenadores funcionam
- Isca: um airdrop falso, um mint, uma página de resgate ou uma cópia de um aplicativo real, divulgada por anúncios, contas de redes sociais invadidas ou mensagens.
- Conectar: você conecta sua carteira, o que por si só não move fundos.
- Assinar: o site pede uma assinatura. Pode ser uma aprovação, uma assinatura “Permit” ou um pedido que transfere o controle de um contrato, muitas vezes apresentado como um login inofensivo.
- Drenar: uma vez assinado, o drenador move seus tokens para o atacante, muitas vezes em questão de segundos.
Qual é o tamanho do problema
Em 2024, a maioria dos grandes roubos por drenadores usou assinaturas Permit (56,7%) ou assinaturas de mudança de propriedade (31,9%), segundo a Scam Sniffer.
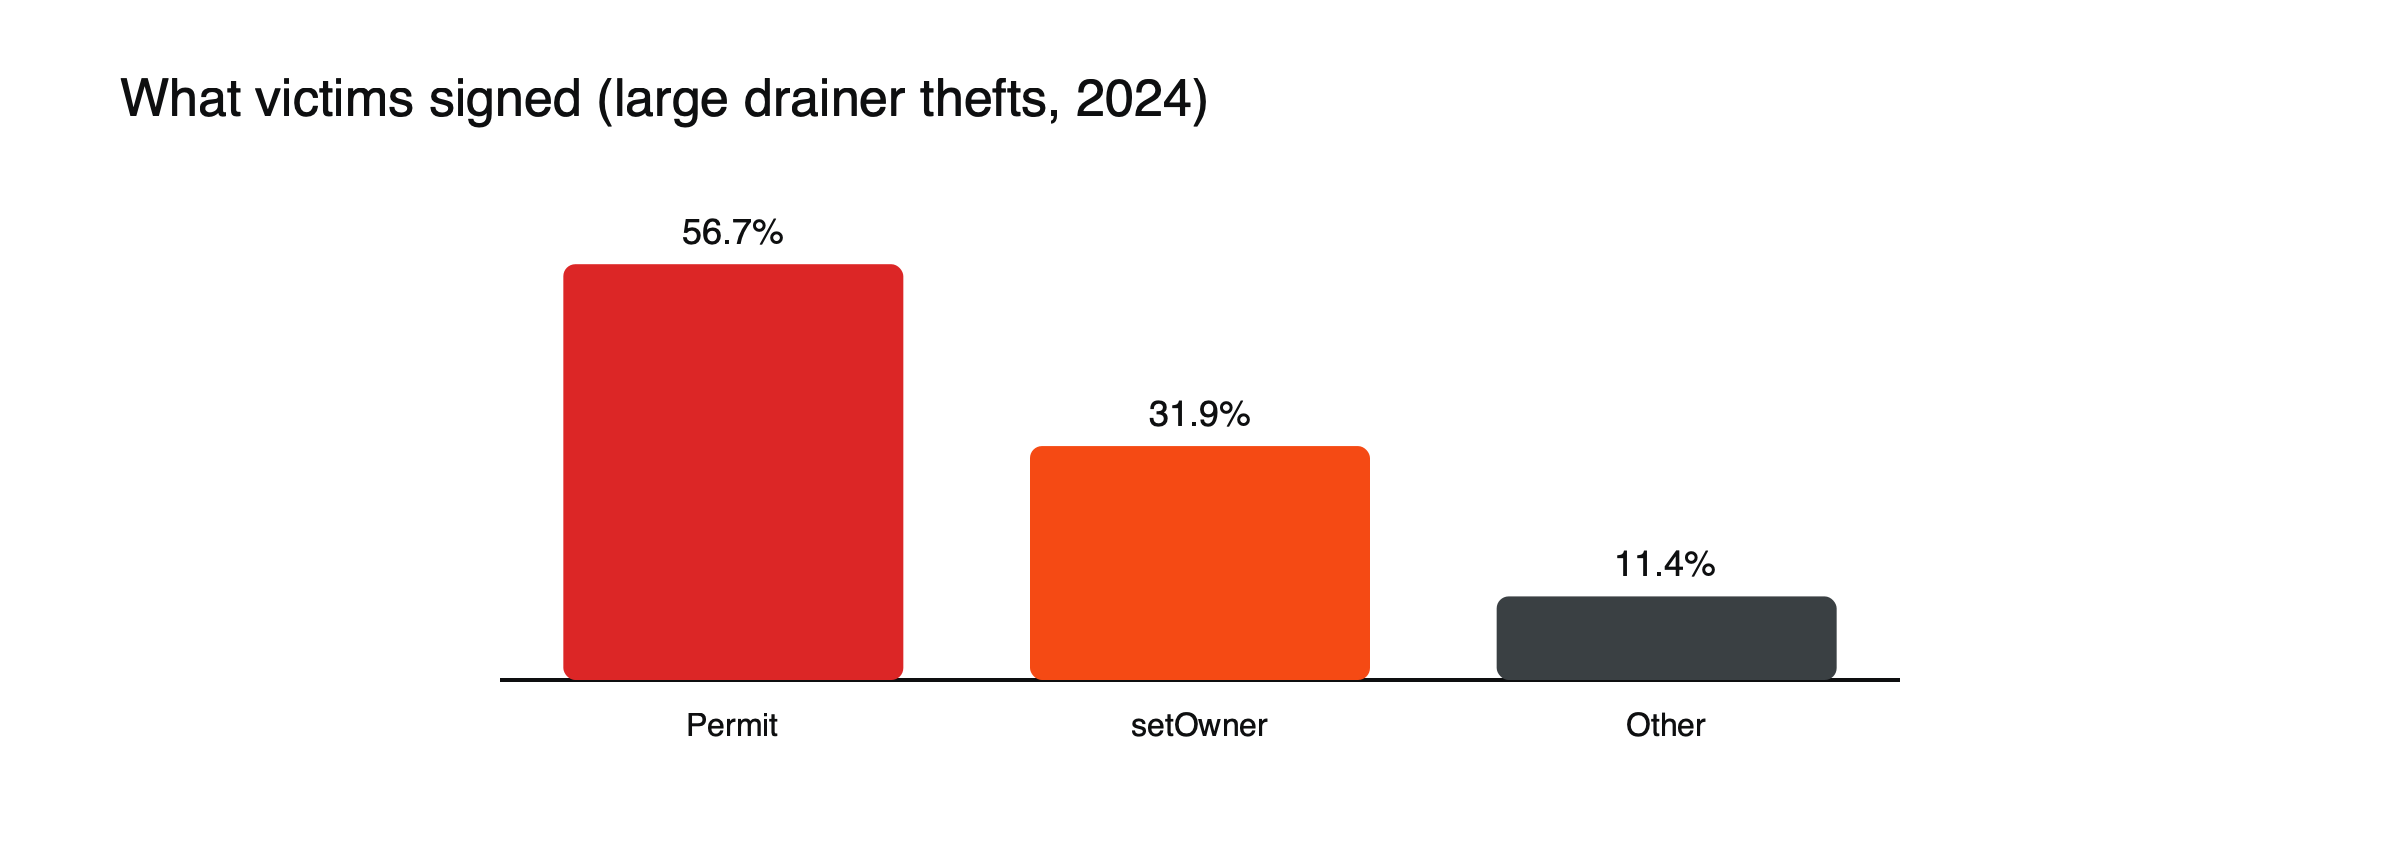 Figura: Tipos de assinatura por trás de grandes roubos por drenadores em 2024. Fonte: Scam Sniffer via BleepingComputer.
Por que as assinaturas são perigosas
Uma assinatura Permit é criada fora da blockchain (off-chain), não tem custo de gas e pode parecer uma simples mensagem, mas autoriza outra pessoa a gastar seus tokens. Muitos usuários a consideram inofensiva porque nenhuma transação aparece em sua carteira até o roubo. Em agosto de 2024, uma vítima perdeu cerca de US$ 55 milhões em DAI após assinar um pedido de mudança de propriedade.
Três tipos de permissão, em termos simples
- Approve: uma transação on-chain que permite a um contrato específico gastar um token da sua carteira, muitas vezes em quantidades ilimitadas. Aplicativos legítimos a usam o tempo todo, e por isso é fácil de abusar.
- Permit: a mesma permissão concedida por meio de uma assinatura off-chain. Não tem custo e não aparece como transação, então parece a assinatura de uma mensagem, mas o atacante pode enviá-la mais tarde e gastar seus tokens.
- Set approval for all: uma permissão para coleções de NFTs que permite a um operador mover todos os itens que você possui naquela coleção.
Cada uma é uma ferramenta normal nas mãos certas e uma entrega total de controle nas erradas. A pergunta a fazer é sempre: quem é o gastador, e eu o reconheço?
Uma drenagem em trinta segundos
Imagine uma mensagem anunciando um airdrop surpresa para detentores de um token popular, com um link para resgate. (Cenário ilustrativo.) O site parece o próprio site do projeto e pede que você conecte sua carteira, o que é inofensivo. Em seguida, pede que você “assine para verificar a elegibilidade”. O pedido é uma assinatura Permit que nomeia um endereço desconhecido como gastador de suas stablecoins. Você assina, nada parece acontecer, e a página informa que o resgate está sendo processado. Em segundos, uma transação que você nunca viu retira suas stablecoins. Quando você verifica o saldo, os fundos já foram divididos entre vários endereços.
Drenadores como negócio
Os drenadores raramente são criados por quem os usa. Desenvolvedores vendem ou alugam kits de drenagem para afiliados, que executam as campanhas de phishing, e os dois lados dividem os lucros. Os kits incluem modelos de sites falsos, ferramentas para detectar os tokens mais valiosos em uma carteira e código para mover fundos instantaneamente. Essa estrutura industrial explica por que os mesmos truques aparecem em milhares de sites, e por que derrubar um único site resolve pouco.
Quem é alvo
As campanhas de drenagem vão onde se reúnem carteiras valiosas. Elas se passam por projetos populares nas redes sociais, muitas vezes por meio de contas oficiais invadidas, compram anúncios de busca que levam a sites semelhantes e publicam anúncios falsos em chats de comunidades. Detentores de grandes saldos em stablecoins, colecionadores de NFTs e pessoas que testam novos aplicativos com frequência são alvos comuns, porque suas carteiras são valiosas e acostumadas a assinar pedidos. Uma única vítima grande pode valer mais para os atacantes do que milhares de pequenas, e por isso as maiores perdas tendem a vir de usuários experientes pegos de surpresa, e não de iniciantes. Os atacantes também reutilizam os mesmos nomes de domínio com pequenas alterações na grafia, por isso vale a pena verificar a barra de endereços letra por letra, o que sempre leva alguns segundos a mais.
Sinais de alerta
- Um site que você acessou por meio de um anúncio, de uma mensagem direta ou de um token surpresa na sua carteira.
- Urgência: “reivindique nos próximos 10 minutos.”
- Uma solicitação de assinatura em um site onde você só esperava visualizar algo.
- Alertas da carteira indicando que um site ou solicitação é malicioso.
Se você já assinou algo malicioso
Aja imediatamente. Use um verificador de aprovações de tokens para revogar as permissões do spender suspeito e, em seguida, transfira os ativos restantes para uma nova carteira criada com uma nova frase-semente, já que você não pode saber o que mais foi exposto. A revogação ajuda apenas em permissões que ainda não foram usadas; fundos já movimentados não podem ser recuperados. Denuncie o endereço às plataformas envolvidas e desconfie de qualquer pessoa que entre em contato oferecendo recuperar os fundos, pois essa é uma fraude de acompanhamento comum.
Como se proteger
- Acesse os aplicativos apenas por meio de favoritos ou da documentação oficial.
- Leia cada solicitação de assinatura; se ela mencionar Permit, approve, setApprovalForAll ou ownership, verifique o endereço do spender.
- Mantenha a maior parte dos fundos em uma carteira que você nunca conecta a novos sites.
- Revogue aprovações antigas regularmente. Veja como usar uma DEX pela primeira vez.
- Ignore tokens desconhecidos e airdrops que aparecem na sua carteira.
Para golpes relacionados, leia o que é address poisoning e proteção contra phishing de contas cripto. Para noções básicas sobre carteiras, veja o que é uma carteira cripto.
Este artigo é um conteúdo educativo e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Perguntas frequentes
Um wallet drainer pode roubar fundos se eu apenas conectei minha carteira?
Conectar-se sozinho compartilha seu endereço e saldos, mas não a capacidade de movimentar fundos. O perigo começa quando você assina uma transação ou mensagem. Ainda assim, desconectar-se de sites que você não usa mais é uma boa prática.
Carteiras de hardware impedem drainers?
Não por si só. Uma carteira de hardware assina tudo o que você aprovar. Ela ajuda quando a tela mostra claramente o que você está assinando e você lê as informações, por isso assinar solicitações complexas sem ler anula grande parte da proteção.
Fontes
- Wallet drainers de criptomoedas roubaram US$ 494 milhões em 2024 (mais de 300.000 endereços; Permit 56,7%, setOwner 31,9%) — BleepingComputer, janeiro de 2025
- Scam Sniffer 2024: ataques de phishing Web3 (332.000 carteiras; caso setOwner de US$ 55 milhões em DAI) — Scam Sniffer via DeFiHackLabs
- Token Approval (aprovações ilimitadas; frontends falsos) — Spark