
Что такое дрейнер кошелька?
Дрейнер кошелька — это фишинговое ПО, которое обманом заставляет подписать транзакцию или разрешение, позволяющее злоумышленникам вывести ваши токены.
Дрейнер кошелька — это фишинговое ПО, которое обычно размещается на поддельном или взломанном сайте и обманом заставляет вас подписать транзакцию или разрешение, позволяющее злоумышленникам перевести ваши токены. Вы никогда не раскрываете seed-фразу; вы просто одобряете не то, что нужно. По данным Scam Sniffer, в 2024 году дрейнеры украли около 494 миллионов долларов у более чем 332 000 кошельков.
Как работают дрейнеры
- Приманка: поддельный airdrop, минт, страница получения награды или сайт, похожий на настоящее приложение, продвигаемый через рекламу, взломанные аккаунты в соцсетях или сообщения.
- Подключение: вы подключаете кошелёк, что само по себе не переводит средства.
- Подпись: сайт запрашивает подпись. Это может быть одобрение, подпись «Permit» или запрос, который передаёт контроль над контрактом, часто выглядящий как безобидный вход в систему.
- Слив: после подписи дрейнер переводит ваши токены злоумышленнику, часто за считаные секунды.
Масштаб проблемы
В 2024 году в большинстве крупных краж через дрейнеры использовались подписи Permit (56,7%) или подписи смены владельца (31,9%), по данным Scam Sniffer.
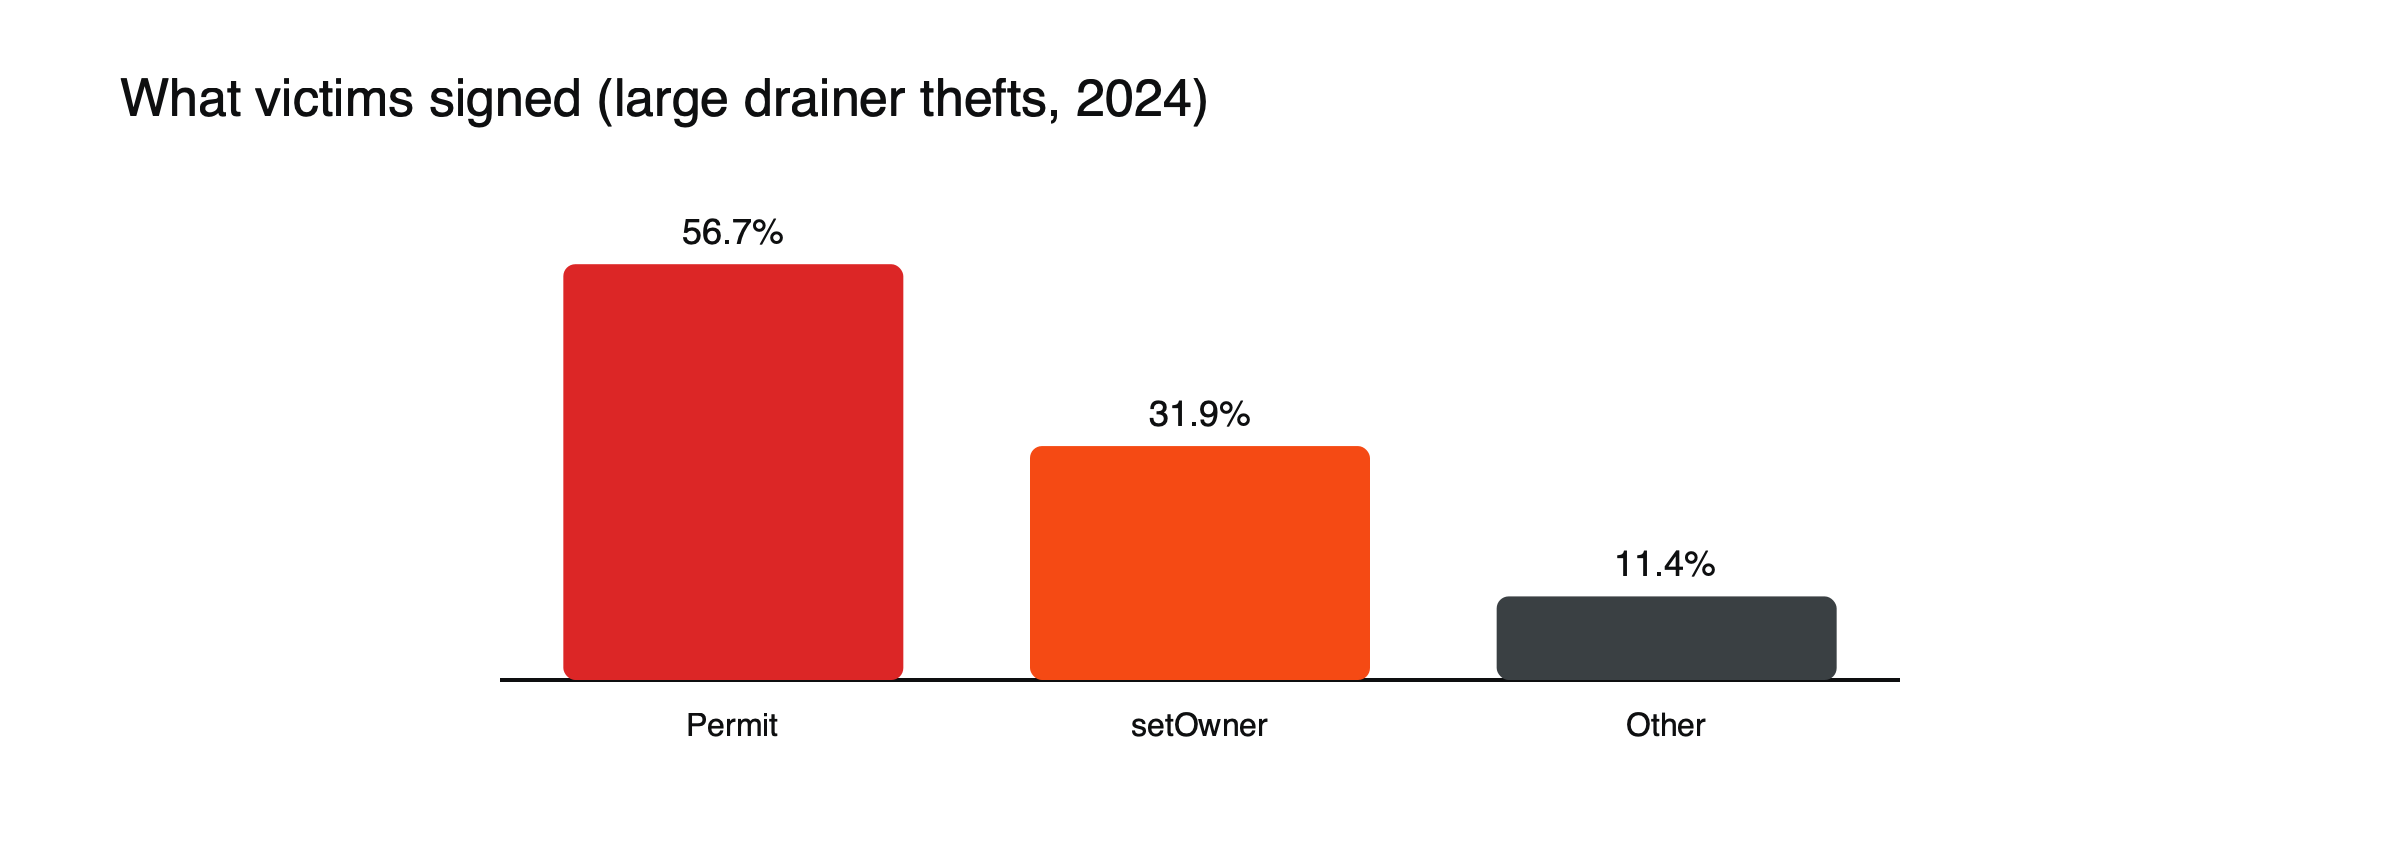 Рисунок: типы подписей, стоящих за крупными кражами через дрейнеры в 2024 году. Источник: Scam Sniffer через BleepingComputer.
Почему подписи опасны
Подпись Permit создаётся вне сети, не требует оплаты газа и может выглядеть как простое сообщение, однако она даёт право другому лицу расходовать ваши токены. Многие пользователи считают её безобидной, поскольку до кражи в кошельке не появляется никакой транзакции. В августе 2024 года один из пользователей потерял около 55 миллионов долларов в DAI после подписания запроса на смену владельца.
Три типа разрешений простыми словами
- Approve: транзакция в сети, которая позволяет конкретному контракту расходовать токен из вашего кошелька, часто без ограничения суммы. Легитимные приложения используют её постоянно, поэтому её легко злоупотребить.
- Permit: то же разрешение, выданное через подпись вне сети. Оно ничего не стоит и не отображается как транзакция, поэтому ощущается как подпись сообщения, но злоумышленник может отправить его позже и потратить ваши токены.
- Set approval for all: разрешение для коллекций NFT, позволяющее оператору перемещать все предметы, которые вам принадлежат в этой коллекции.
Каждый из них — обычный инструмент в правильных руках и полная передача контроля в неправильных. Всегда стоит задавать вопрос: кому выдано право расходовать средства и узнаёте ли вы этот адрес?
Слив за тридцать секунд
Представьте сообщение с объявлением о неожиданном airdrop для держателей популярного токена со ссылкой для получения. (Иллюстративный сценарий.) Сайт выглядит как собственный сайт проекта и просит подключить кошелёк, что безобидно. Затем он просит «подписать для подтверждения права на получение». Запрос — это подпись Permit с неизвестным адресом в качестве получателя права расходовать ваши стейблкоины. Вы подписываете, ничего, кажется, не происходит, и страница сообщает, что награда обрабатывается. Через несколько секунд транзакция, которую вы не видели, выводит ваши стейблкоины. К тому времени, когда вы проверите баланс, средства уже разделены между несколькими адресами.
Дрейнеры как бизнес
Дрейнеры редко создают те, кто ими пользуется. Разработчики продают или сдают в аренду наборы для дрейнеров партнёрам, которые проводят фишинговые кампании, и обе стороны делят доход. Наборы включают шаблоны поддельных сайтов, инструменты для поиска самых ценных токенов в кошельке и код для мгновенного перевода средств. Такая промышленная схема объясняет, почему одни и те же приёмы встречаются на тысячах сайтов и почему закрытие одного сайта мало что даёт.
Кто становится целью
Кампании дрейнеров направлены туда, где собираются ценные кошельки. Злоумышленники выдают себя за популярные проекты в соцсетях, часто через взломанные официальные аккаунты, покупают поисковую рекламу, ведущую на похожие сайты, и публикуют фейковые объявления в сообществах. Держатели крупных балансов стейблкоинов, коллекционеры NFT и люди, которые регулярно пробуют новые приложения, часто становятся мишенями, поскольку их кошельки одновременно ценны и привыкли к подписи запросов. Один крупный пострадавший может стоить злоумышленникам больше тысяч мелких, поэтому самые большие потери чаще связаны с опытными пользователями, застигнутыми врасплох, а не с новичками. Злоумышленники также повторно используют одни и те же доменные имена с небольшими изменениями в написании, поэтому проверка адресной строки буква за буквой стоит тех нескольких секунд, которые на это всегда уходят.
Предупреждающие признаки
- Сайт, на который вы попали через рекламу, личное сообщение или неожиданный токен в вашем кошельке.
- Срочность: «заберите в течение 10 минут».
- Запрос на подпись на сайте, где вы ожидали только просмотреть что-то.
- Предупреждения кошелька о том, что сайт или запрос вредоносны.
Если вы уже подписали что-то опасное
Действуйте немедленно. Воспользуйтесь средством проверки разрешений на токены (token approval checker), чтобы отозвать разрешения для подозрительного spender-адреса, затем переведите оставшиеся активы в новый кошелёк, созданный с новой seed-фразой, поскольку вы не можете знать, что ещё могло быть раскрыто. Отзыв помогает только для разрешений, которые ещё не были использованы; средства, которые уже переведены, вернуть нельзя. Сообщите адрес на задействованные платформы и остерегайтесь тех, кто свяжется с вами и предложит вернуть средства, — это распространённое продолжение мошенничества.
Как защитить себя
- Заходите в приложения только через закладки или официальную документацию.
- Внимательно читайте каждый запрос на подпись; если в нём упоминаются Permit, approve, setApprovalForAll или ownership, проверьте адрес spender.
- Храните основную часть средств в кошельке, который никогда не подключаете к новым сайтам.
- Регулярно отзывайте старые разрешения. См. как впервые использовать DEX.
- Игнорируйте неизвестные токены и airdrop-раздачи, которые появляются в вашем кошельке.
О похожих мошенничествах читайте что такое address poisoning и о защите аккаунтов от фишинга. Основы работы кошельков см. в статье о том, что такое криптокошелёк.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять вложенную сумму.
Часто задаваемые вопросы
Может ли дрейнер украсть средства, если я только подключил кошелёк?
Само подключение раскрывает ваш адрес и балансы, но не даёт возможности переводить средства. Опасность начинается, когда вы подписываете транзакцию или сообщение. Тем не менее отключение от сайтов, которыми вы больше не пользуетесь, — хорошая практика.
Останавливают ли аппаратные кошельки дрейнеры?
Сами по себе — нет. Аппаратный кошелёк подписывает всё, что вы одобрите. Он помогает, когда его экран чётко показывает, что вы подписываете, и вы это внимательно читаете; поэтому подписание сложных запросов вслепую сводит на нет большую часть защиты.
Источники
- Злоумышленники похитили $494 млн через дрейнеры кошельков в 2024 году (более 300 000 адресов; Permit 56,7%, setOwner 31,9%) — BleepingComputer, январь 2025
- Scam Sniffer 2024: фишинговые атаки в Web3 (332 000 кошельков; случай setOwner на $55 млн DAI) — Scam Sniffer via DeFiHackLabs
- Token Approval (неограниченные разрешения; поддельные фронтенды) — Spark