
¿Qué ocurrió en el hackeo de Bybit?
Resumen del hackeo de Bybit de febrero de 2025: qué se robó, cronología del ataque y cómo los atacantes manipularon a los firmantes de la billetera multifirma.
En el hackeo de Bybit del 21 de febrero de 2025, los atacantes robaron unos 400.000 ETH y ETH en staking, por un valor de alrededor de 1.500 millones de dólares, el mayor robo de criptomonedas registrado. El FBI atribuyó el ataque a Corea del Norte. Los atacantes comprometieron al proveedor de billeteras multifirma Safe y engañaron a los firmantes de Bybit para que aprobaran una transacción que parecía rutinaria.
Qué se robó
| Activo | Cantidad | Valor aproximado en ese momento |
|---|---|---|
| ETH | 401.347 | 1.120 millones de dólares |
| stETH (ether en staking) | 90.376 | 253 millones de dólares |
| cmETH | 15.000 | 44 millones de dólares |
| mETH | 8.000 | 23 millones de dólares |
Todo provino de una única billetera fría de Ethereum, una multifirma controlada por varios firmantes de Bybit a través de la plataforma Safe{Wallet}. Las demás billeteras de Bybit no se vieron afectadas.
Cronología
- Unos dos días antes: se introduce código malicioso en la interfaz web de Safe{Wallet}, tras comprometerse el equipo de un desarrollador de Safe.
- 21 de febrero, alrededor de las 12:30 UTC: durante una transferencia programada de la billetera fría multifirma de ETH de Bybit a su billetera caliente, los firmantes aprueban lo que parece una transacción normal. En realidad, reemplaza la lógica del contrato de la billetera.
- Minutos después: el atacante vacía unos 400.000 ETH y ETH en staking hacia sus propias direcciones.
- 22 de febrero: Bybit afirma que los depósitos y retiros funcionan con normalidad y que sigue siendo solvente.
- 26 de febrero: el FBI atribuye el robo a Corea del Norte.
- Hacia el 24 de febrero: Bybit informa que sus reservas de ETH han sido restablecidas mediante préstamos, compras y depósitos.
El ataque, paso a paso
- Se compromete el ordenador de un desarrollador. Los atacantes obtuvieron acceso al equipo de un desarrollador de Safe{Wallet} y, a través de él, al almacenamiento en la nube que servía la aplicación web de Safe.
- Se introduce código malicioso, dirigido con precisión. Unos dos días antes del robo, modificaron el JavaScript servido desde ese almacenamiento. El código solo se activaba cuando los firmantes de Bybit usaban la interfaz para la billetera fría de Bybit, de modo que el resto de usuarios de Safe no notaban nada inusual.
- Los firmantes ven una transferencia rutinaria. Durante un traslado programado de la billetera fría a la caliente, la interfaz mostraba la transferencia esperada. Sin embargo, los datos enviados realmente para su firma eran distintos: reemplazaban la lógica del contrato de la billetera por código controlado por los atacantes.
- Se reúnen las firmas necesarias. Cada firmante aprobó creyendo que la transacción coincidía con lo que veía. El director ejecutivo de Bybit explicó después que había comprobado que la dirección correspondía al sitio oficial de Safe.
- Se vacía la billetera y se borran las pruebas. Con el control de la lógica de la billetera, los atacantes sacaron su contenido. Dos minutos después, el código malicioso fue sustituido por archivos limpios.
Cómo funcionó el ataque
Los firmantes usaron la interfaz web de Safe, que había sido alterada para mostrarles una transferencia de aspecto inofensivo mientras enviaba para firma datos de transacción diferentes. Se dieron todas las firmas requeridas, así que la multifirma hizo exactamente lo que estaba diseñada para hacer. Consulta qué es una billetera multifirma.
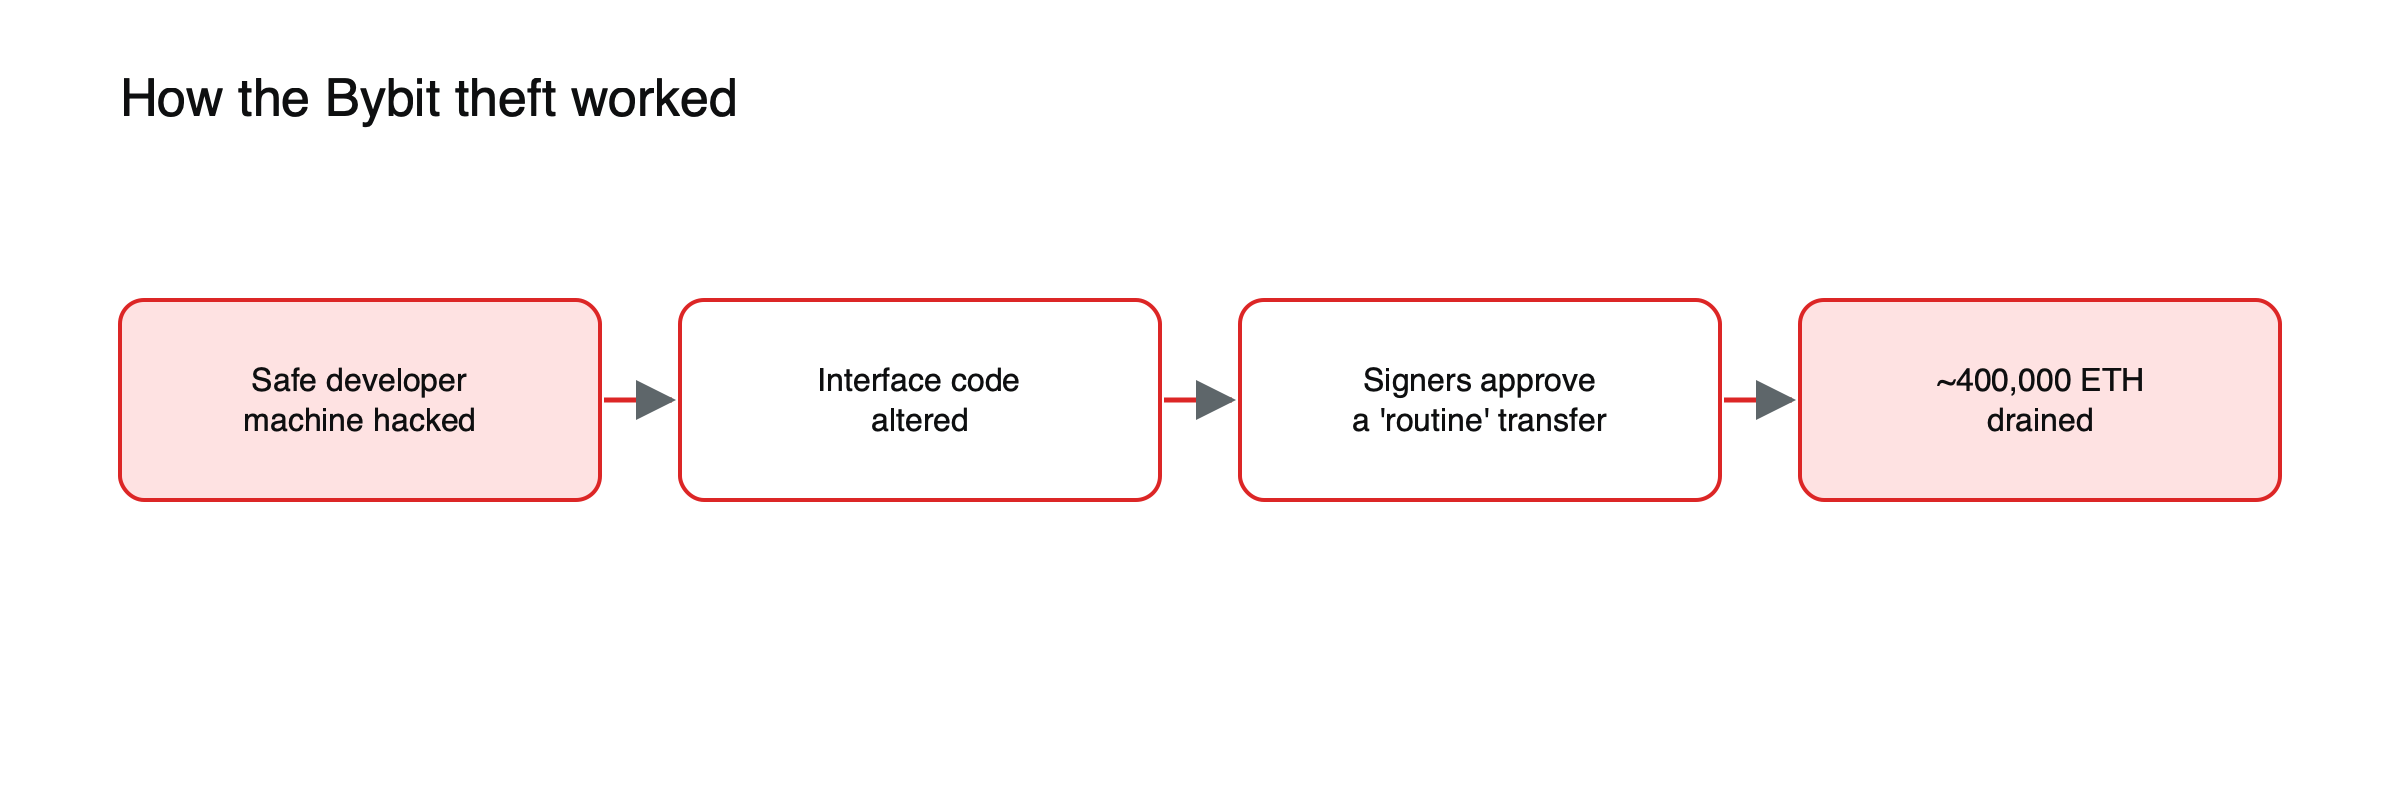 Figura: el ataque apuntó a lo que veían los firmantes, no a las claves en sí.
Firma a ciegas: la brecha que explotó el ataque
Los firmantes de una multifirma suelen aprobar transacciones en billeteras de hardware, pero estos dispositivos a menudo muestran solo datos en bruto o un hash en el caso de llamadas complejas a contratos, en lugar de una descripción clara de lo que va a ocurrir. Cuando la pantalla no puede explicar la transacción, los firmantes dependen de la interfaz web, que es precisamente lo que los atacantes habían alterado. Esta práctica, aprobar datos que no se pueden leer, se conoce como firma a ciegas. Verificar la transacción en una segunda herramienta independiente, o usar dispositivos que decodifiquen claramente las llamadas a contratos, habría revelado que la transacción hacía algo muy distinto de una transferencia.
Por qué la multifirma no lo detuvo
La multifirma protege contra el robo de una sola clave, pero no contra que varios firmantes vean la misma información falsa. El punto débil estaba en la interfaz entre las personas y la billetera.
Los primeros días: una corrida y un rescate
La noticia del robo provocó una oleada de retiros, ya que los clientes sacaron sus fondos del exchange. Bybit siguió procesándolos, afirmó que seguía siendo solvente y organizó liquidez de emergencia, incluido un préstamo puente que cubría alrededor del 80% del ether robado y 40.000 ETH prestados por el exchange Bitget, que posteriormente fueron devueltos. En pocos días informó que sus reservas de ether se habían restablecido y continuó operando sin interrupciones significativas. Ese resultado diferenció marcadamente a Bybit de Mt. Gox y FTX, que acabaron en quiebra.
Blanqueo en diez días
Los atacantes actuaron con rapidez. En unas dos horas, los fondos robados se dividieron entre decenas de direcciones, y los tokens en staking se cambiaron por ether común. Durante unos diez días convirtieron la mayor parte: alrededor del 83% del ether robado se cambió por bitcoin y se distribuyó entre 6.954 billeteras, principalmente a través de THORChain, un protocolo de intercambio entre cadenas que manejó cerca del 72% del flujo. Unos 79.655 ETH pasaron por eXch, un exchange que no exige verificación de identidad. A principios de marzo, el director ejecutivo de Bybit afirmó que alrededor del 77% de los fondos seguía siendo rastreable, que el 20% “había desaparecido” y que solo cerca del 3% había sido congelado.
La recompensa y la atribución
Bybit lanzó un programa de recuperación que ofrecía hasta el 10% de cualquier fondo congelado con la ayuda de investigadores externos, un fondo que en ese momento valía unos 140 millones de dólares. El 26 de febrero, el FBI atribuyó el ataque al Grupo Lazarus de Corea del Norte. Analistas de blockchain ya habían vinculado las billeteras implicadas con ataques anteriores a otros exchanges, entre ellos Phemex, BingX y Poloniex.
Qué pasó con los clientes
Bybit cubrió la pérdida con sus propias reservas y con ETH prestado, y continuó operando. Los saldos de los clientes no se redujeron, pero los fondos robados se blanquearon a través de muchas direcciones y en gran medida no se recuperaron.
Cómo se compara con robos anteriores
Con unos 1.500 millones de dólares, el robo a Bybit fue más del doble de los mayores hackeos cripto anteriores: unos 611 millones de dólares sustraídos de Poly Network en 2021 y alrededor de 620 millones del puente Ronin en 2022, este último también atribuido al Grupo Lazarus. Consulte qué pasó en el hackeo del puente Ronin. Lo que distinguió a Bybit no fue solo el tamaño, sino el método: ningún error en contratos inteligentes ni clave privada robada, solo una interfaz de confianza que mostró a los firmantes algo falso.
Lecciones para los titulares individuales
La misma debilidad afecta a las billeteras personales. Quien aprueba una transacción en un sitio web confía en que el sitio muestra lo que realmente se firmará. Algunos hábitos reducen ese riesgo:
- Lea la transacción en la pantalla de su billetera de hardware, no solo en el navegador, y no apruebe nada que no entienda.
- Desconfíe de cualquier solicitud de aprobación inesperada, especialmente si concede permisos en lugar de enviar una cantidad determinada.
- Use una billetera separada para interactuar con aplicaciones nuevas, y guarde sus tenencias a largo plazo en una que casi nunca firme nada.
- Envíe una prueba pequeña primero cuando mueva cantidades grandes a una dirección nueva.
Consulte qué es un drenador de billeteras para ver la misma idea usada contra particulares.
Qué cambió
- Verificar en dispositivos independientes: los firmantes revisan los datos de la transacción en billeteras de hardware o herramientas separadas, no solo en la interfaz web.
- La seguridad de la cadena de suministro del software de billeteras y de sus proveedores ganó atención.
- Aumentó el escrutinio de las reservas de los exchanges. Consulte qué es la prueba de reservas.
Para fallos anteriores, lea qué pasó con Mt. Gox y qué pasó cuando colapsó FTX. Para lo básico, consulte qué es la custodia de criptoactivos.
Este artículo es contenido educativo y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Los activos digitales son volátiles y puede perder el importe que invierta.
Fuentes
- Lazarus hackeó Bybit a través de una máquina de desarrollador de Safe{Wallet} comprometida (código modificado dos días antes; interfaz de firma enmascarada; 12:30 UTC) — BleepingComputer, febrero de 2025
- El FBI confirma que los hackers de Lazarus estuvieron detrás del robo de criptomonedas de 1.500 millones de dólares a Bybit — BleepingComputer, 27 de febrero de 2025
- SlowMist: técnicas de hackers detrás del robo a Bybit (contrato reemplazado; operaciones normales el 22 de febrero) — DeFiHackLabs
- Robo de 1.500 millones de dólares a Bybit (reservas restauradas el 24 de febrero) — 21Shares, febrero de 2025
- Bybit ofrece una recompensa de 140 millones de dólares tras el hackeo de ETH por 1.400 millones de dólares (401.347 ETH; 90.376 stETH; 15.000 cmETH; 8.000 mETH; préstamo puente que cubre el 80%) — Benzinga, febrero de 2025
- El análisis forense del hackeo a Bybit muestra que hackers norcoreanos explotaron a un desarrollador de SafeWallet (JavaScript malicioso en AWS; código eliminado dos minutos después; 40.000 ETH prestados por Bitget; vínculos con Phemex, BingX y Poloniex) — Yahoo News, febrero de 2025
- El CEO de Bybit afirma que el 20% del robo de 1.400 millones de dólares ha quedado sin rastreo (83% convertido a bitcoin en 6.954 billeteras; 72% a través de THORChain; 79.655 ETH mediante eXch; 77% rastreable, 3% congelado) — The Block, marzo de 2025
- Bybit declara la guerra a Lazarus con un programa de recompensas (de hasta el 10%; unos 140 millones de dólares) — The Register, febrero de 2025
- Un análisis en profundidad del hackeo a Bybit (fondos divididos en 50 billeteras en dos horas) — HackerNoon, febrero de 2025