
O que aconteceu no hack da Bybit?
No hack da Bybit, de 21 de fevereiro de 2025, atacantes roubaram cerca de 400.000 ETH e ETH em staking, avaliados em aproximadamente US$ 1,5 bilhão, o maior roubo de criptoativos já registrado. O FBI atribuiu o ataque à Coreia do Norte.
No hack da Bybit, de 21 de fevereiro de 2025, atacantes roubaram cerca de 400.000 ETH e ETH em staking, avaliados em aproximadamente US$ 1,5 bilhão, o maior roubo de criptoativos já registrado. O FBI atribuiu o ataque à Coreia do Norte. Os atacantes comprometeram o provedor de carteiras multisig Safe e enganaram os signatários da Bybit para que aprovassem uma transação que parecia rotineira.
O que foi roubado
| Ativo | Quantidade | Valor aproximado na época |
|---|---|---|
| ETH | 401.347 | US$ 1,12 bilhão |
| stETH (ether em staking) | 90.376 | US$ 253 milhões |
| cmETH | 15.000 | US$ 44 milhões |
| mETH | 8.000 | US$ 23 milhões |
Tudo saiu de uma única carteira fria Ethereum, uma multisig controlada por vários signatários da Bybit por meio da plataforma Safe{Wallet}. As outras carteiras da Bybit não foram afetadas.
Cronologia
- Cerca de dois dias antes: código malicioso é plantado na interface web da Safe{Wallet}, após o computador de um desenvolvedor da Safe ser comprometido.
- 21 de fevereiro, por volta das 12h30 UTC: durante uma transferência programada da carteira fria multisig de ETH da Bybit para sua carteira quente, os signatários aprovam o que aparenta ser uma transação normal. Na verdade, ela substitui a lógica de contrato da carteira.
- Minutos depois: o atacante esvazia cerca de 400.000 ETH e ETH em staking para seus próprios endereços.
- 22 de fevereiro: a Bybit afirma que depósitos e saques funcionam normalmente e que continua solvente.
- 26 de fevereiro: o FBI atribui o roubo à Coreia do Norte.
- Até 24 de fevereiro: a Bybit informa que suas reservas de ETH foram recompostas por meio de empréstimos, compras e depósitos.
O ataque, passo a passo
- O computador de um desenvolvedor é comprometido. Os atacantes obtiveram acesso à máquina de um desenvolvedor da Safe{Wallet} e, por meio dela, ao armazenamento em nuvem que servia a aplicação web da Safe.
- Código malicioso é plantado, com alvo restrito. Cerca de dois dias antes do roubo, eles modificaram o JavaScript servido a partir desse armazenamento. O código só era ativado quando os signatários da Bybit usavam a interface para a carteira fria da Bybit, de modo que os demais usuários da Safe não percebiam nada incomum.
- Os signatários veem uma transferência rotineira. Durante uma movimentação programada da carteira fria para a quente, a interface exibia a transferência esperada. Os dados realmente enviados para assinatura eram diferentes: substituíam a lógica de contrato da carteira por código controlado pelos atacantes.
- As assinaturas necessárias são coletadas. Cada signatário aprovou, acreditando que a transação correspondia ao que via na tela. O diretor-executivo da Bybit disse posteriormente que havia verificado se o endereço era o site oficial da Safe.
- A carteira é esvaziada e as evidências são removidas. Com o controle da lógica da carteira, os atacantes retiraram seu conteúdo. Dois minutos depois, o código malicioso foi substituído por arquivos limpos.
Como o ataque funcionou
Os signatários usaram a interface web da Safe, que havia sido alterada para mostrar a eles uma transferência de aparência inofensiva, enquanto enviava dados de transação diferentes para serem assinados. Todas as assinaturas exigidas foram dadas, portanto a multisig fez exatamente o que foi projetada para fazer. Veja o que é uma carteira multisig.
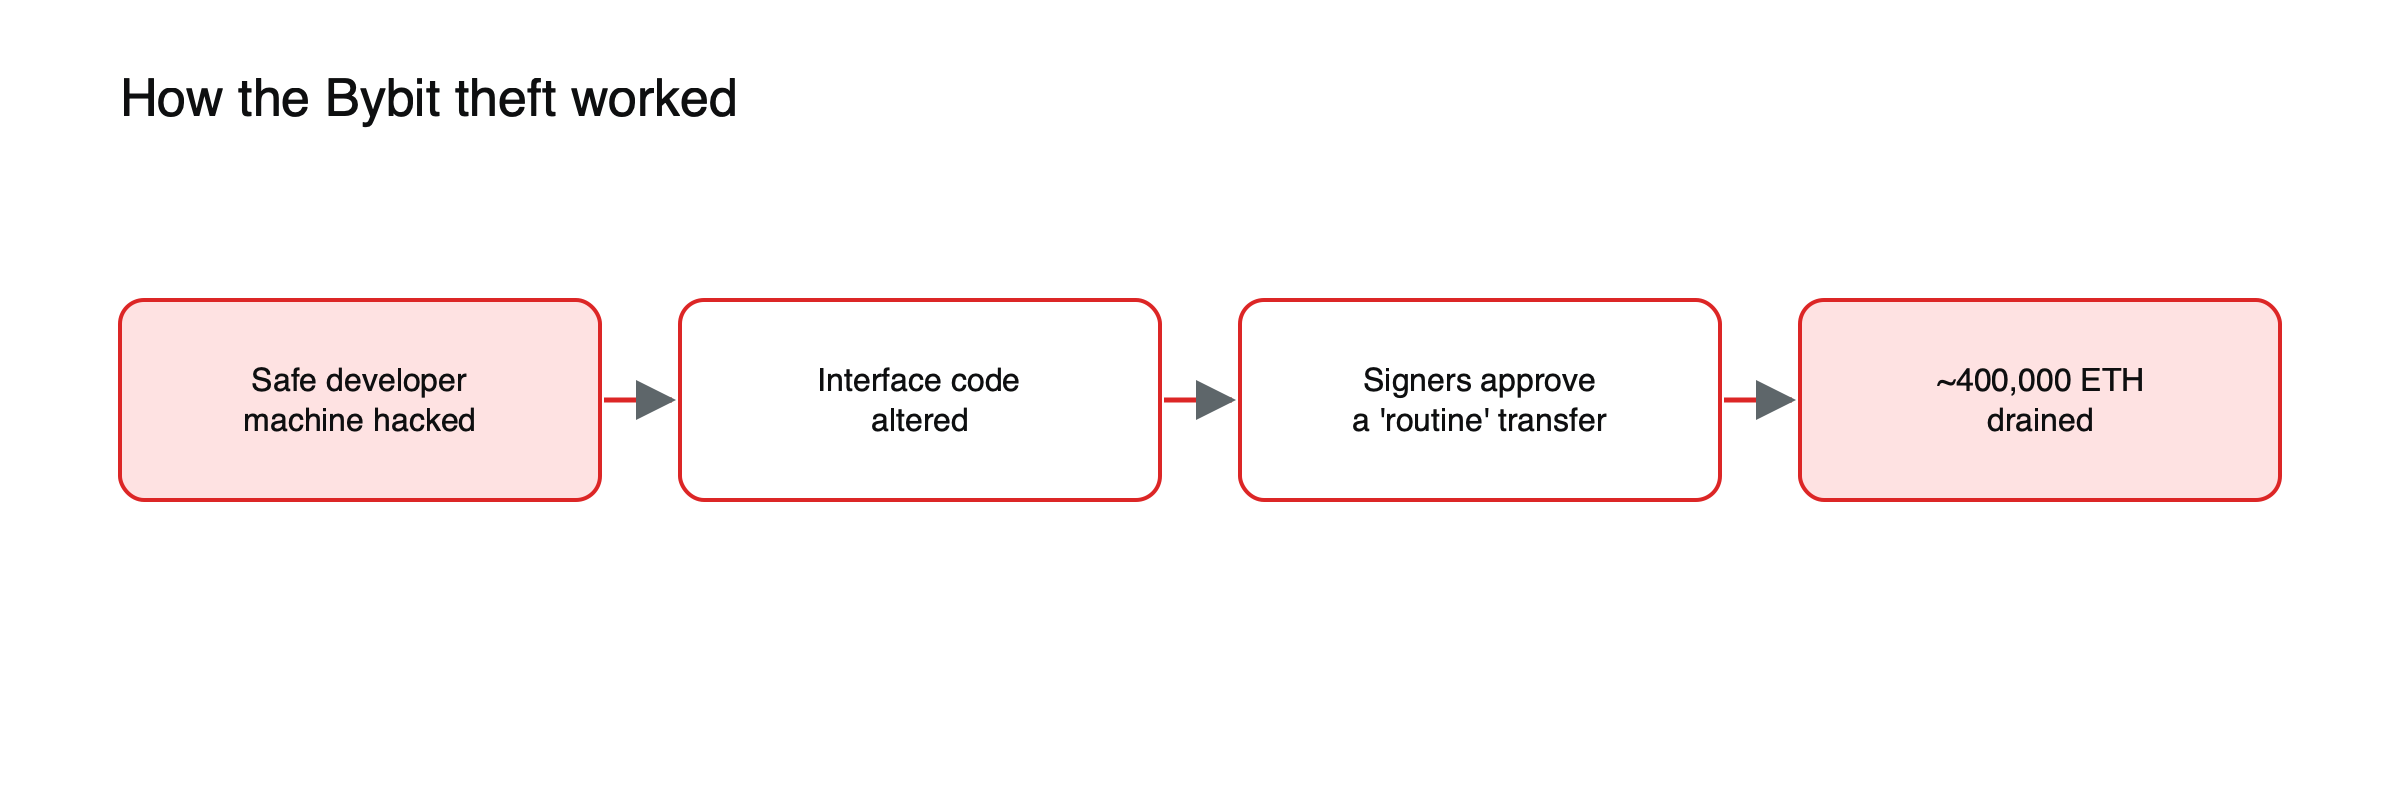
Figura: O ataque tinha como alvo o que os signatários viam, não as próprias chaves.
Assinatura cega: a brecha explorada pelo ataque
Signatários de multisig normalmente aprovam transações em carteiras de hardware, mas esses dispositivos frequentemente exibem apenas dados brutos ou um hash para chamadas complexas de contratos, e não uma descrição simples do que vai acontecer. Quando a tela não consegue explicar a transação, os signatários passam a confiar na interface web, justamente a que os atacantes haviam alterado. Essa prática, aprovar dados que não se consegue ler, é conhecida como assinatura cega. Verificar a transação em uma segunda ferramenta independente, ou usar dispositivos que decodificam claramente chamadas de contratos, teria mostrado que a transação fazia algo muito diferente de uma transferência.
Por que a multisig não impediu o ataque
A multiassinatura protege contra o roubo de uma única chave, não contra vários signatários que recebem as mesmas informações falsas. O ponto fraco foi a interface entre as pessoas e a carteira.
Os primeiros dias: uma corrida e um resgate
A notícia do roubo desencadeou uma onda de saques, à medida que clientes retiravam fundos da corretora. A Bybit continuou processando os saques, afirmou que permanecia solvente e organizou liquidez de emergência, incluindo um empréstimo-ponte que cobria cerca de 80% do ether roubado e 40.000 ETH tomados emprestados da corretora Bitget, posteriormente devolvidos. Em poucos dias, informou que suas reservas de ether tinham sido restauradas e continuou operando sem interrupções significativas. Esse desfecho diferenciou nitidamente a Bybit da Mt. Gox e da FTX, que colapsaram em falência.
Lavagem em dez dias
Os atacantes agiram rapidamente. Em cerca de duas horas, os fundos roubados foram divididos entre dezenas de endereços, e tokens em staking foram trocados por ether comum. Em aproximadamente dez dias, converteram a maior parte: cerca de 83% do ether roubado foi trocado por bitcoin e distribuído por 6.954 carteiras, em grande parte por meio da THORChain, um protocolo de trocas entre cadeias que processou cerca de 72% do fluxo. Cerca de 79.655 ETH passaram pela eXch, uma corretora que não exige verificação de identidade. No início de março, o diretor-executivo da Bybit afirmou que cerca de 77% dos fundos ainda eram rastreáveis, 20% tinham “desaparecido” e apenas cerca de 3% haviam sido congelados.
A recompensa e a atribuição
A Bybit lançou um programa de recuperação oferecendo até 10% de quaisquer fundos congelados com a ajuda de pesquisadores externos, um montante de cerca de 140 milhões de dólares na época. Em 26 de fevereiro, o FBI atribuiu o ataque ao Grupo Lazarus, da Coreia do Norte. Analistas de blockchain já haviam associado as carteiras envolvidas a ataques anteriores contra outras corretoras, incluindo Phemex, BingX e Poloniex.
O que aconteceu com os clientes
A Bybit cobriu a perda com suas próprias reservas e com ETH tomado emprestado, e continuou operando. Os saldos dos clientes não foram reduzidos, mas os fundos roubados foram lavados por meio de muitos endereços e em grande parte não foram recuperados.
Comparação com roubos anteriores
Com cerca de 1,5 bilhão de dólares, o roubo à Bybit foi mais de duas vezes maior que os maiores ataques anteriores a criptoativos: aproximadamente 611 milhões de dólares retirados da Poly Network em 2021 e cerca de 620 milhões de dólares da ponte Ronin em 2022, este último também atribuído ao Lazarus. Veja o que aconteceu no ataque à ponte Ronin. O que distinguiu a Bybit não foi apenas o tamanho, mas o método: nenhum bug em contrato inteligente e nenhuma chave privada roubada, apenas uma interface confiável que mostrou aos signatários algo falso.
Lições para detentores individuais
A mesma fragilidade afeta carteiras pessoais. Quem aprova uma transação em um site confia que o site mostra exatamente o que será assinado. Alguns hábitos reduzem esse risco:
- Leia a transação na tela da sua carteira de hardware, não apenas no navegador, e não aprove o que você não consegue entender.
- Desconfie de qualquer solicitação de aprovação inesperada, especialmente aquela que concede permissões em vez de enviar um valor definido.
- Use uma carteira separada para interagir com aplicativos novos, mantendo os investimentos de longo prazo em uma que raramente assina algo.
- Envie um teste pequeno primeiro ao transferir grandes valores para um novo endereço.
Veja o que é um drenador de carteiras para a mesma ideia usada contra indivíduos.
O que mudou
- Verificação em dispositivos independentes: os signatários conferem os dados da transação em carteiras de hardware ou ferramentas separadas, e não apenas na interface web.
- A segurança da cadeia de suprimentos de softwares e provedores de carteiras ganhou atenção.
- O escrutínio das reservas das corretoras aumentou. Veja o que é prova de reservas.
Para falhas anteriores, leia o que aconteceu com a Mt. Gox e o que aconteceu quando a FTX colapsou. Para o básico, veja o que é custódia de criptoativos.
Este artigo é conteúdo educacional e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Fontes
- Lazarus invadiu a Bybit por meio de uma máquina de desenvolvedor do Safe{Wallet} comprometida (código modificado dois dias antes; interface de assinatura mascarada; 12:30 UTC) — BleepingComputer, fevereiro de 2025
- FBI confirma que hackers do Lazarus estiveram por trás do roubo de US$ 1,5 bilhão da Bybit — BleepingComputer, 27 de fevereiro de 2025
- SlowMist: técnicas de hackers por trás do roubo da Bybit (contrato substituído; operações normais em 22 de fevereiro) — DeFiHackLabs
- Roubo de US$ 1,5 bilhão da Bybit (reservas restauradas até 24 de fevereiro) — 21Shares, fevereiro de 2025
- Bybit oferece recompensa de US$ 140 milhões após o ataque de US$ 1,4 bilhão em ETH (401.347 ETH; 90.376 stETH; 15.000 cmETH; 8.000 mETH; empréstimo-ponte cobrindo 80%) — Benzinga, fevereiro de 2025
- Análise forense do ataque à Bybit mostra que hackers norte-coreanos exploraram um desenvolvedor do SafeWallet (JavaScript malicioso na AWS; código removido dois minutos depois; 40.000 ETH emprestados da Bitget; ligações com Phemex, BingX e Poloniex) — Yahoo News, fevereiro de 2025
- CEO da Bybit diz que 20% do roubo de US$ 1,4 bilhão desapareceu de vista (83% convertidos em bitcoin em 6.954 carteiras; 72% via THORChain; 79.655 ETH via eXch; 77% rastreáveis, 3% congelados) — The Block, março de 2025
- Bybit declara guerra ao Lazarus com programa de recompensas (recompensa de até 10%; cerca de US$ 140 milhões) — The Register, fevereiro de 2025
- Uma análise aprofundada do ataque à Bybit (fundos divididos em 50 carteiras em duas horas) — HackerNoon, fevereiro de 2025