
Что произошло при взломе Bybit?
Разбор взлома Bybit 21 февраля 2025 года: что было похищено, хронология атаки, пошаговый ход взлома и причины, по которым мультиподпись не защитила средства.
В результате взлома Bybit 21 февраля 2025 года злоумышленники похитили около 400 000 ETH и застейканного ETH на сумму около 1,5 миллиарда долларов, что стало крупнейшей кражей криптовалюты в истории. ФБР связало эту атаку с Северной Кореей. Злоумышленники скомпрометировали провайдера мультиподписных кошельков Safe и обманом заставили подписантов Bybit одобрить транзакцию, которая выглядела рутинной.
Что было похищено
| Актив | Количество | Приблизительная стоимость на тот момент |
|---|---|---|
| ETH | 401 347 | 1,12 миллиарда долларов |
| stETH (застейканный эфир) | 90 376 | 253 миллиона долларов |
| cmETH | 15 000 | 44 миллиона долларов |
| mETH | 8 000 | 23 миллиона долларов |
Все средства были выведены из одного холодного кошелька Ethereum, представляющего собой мультиподпись, которой управляли несколько подписантов Bybit через платформу Safe{Wallet}. Другие кошельки Bybit не пострадали.
Хронология
- Примерно за два дня до кражи: вредоносный код был внедрён в веб-интерфейс Safe{Wallet} после того, как был скомпрометирован компьютер разработчика Safe.
- 21 февраля, около 12:30 UTC: во время запланированного перевода с холодного мультиподписного кошелька Bybit на горячий кошелёк подписанты одобрили то, что выглядело как обычная транзакция. На самом деле она заменяла логику контракта кошелька.
- Через несколько минут: злоумышленник вывел около 400 000 ETH и застейканного ETH на свои адреса.
- 22 февраля: Bybit сообщила, что депозиты и выводы работают в штатном режиме и что компания остаётся платёжеспособной.
- 26 февраля: ФБР связало кражу с Северной Кореей.
- К 24 февраля: Bybit сообщила, что резервы ETH восстановлены за счёт займов, покупок и депозитов.
Атака по шагам
- Компьютер разработчика скомпрометирован. Злоумышленники получили доступ к компьютеру одного из разработчиков Safe{Wallet} и через него к облачному хранилищу, которое обслуживало веб-приложение Safe.
- Вредоносный код внедрён и нацелен узко. Примерно за два дня до кражи они изменили JavaScript, который раздавался из этого хранилища. Код активировался только тогда, когда подписанты Bybit использовали интерфейс для холодного кошелька Bybit, поэтому остальные пользователи Safe ничего необычного не видели.
- Подписанты видят рутинный перевод. Во время запланированного перевода с холодного кошелька на горячий интерфейс показывал ожидаемый перевод. Данные, которые фактически отправлялись на подпись, были другими: они заменяли логику контракта кошелька кодом, контролируемым злоумышленниками.
- Необходимые подписи собраны. Каждый подписант одобрил транзакцию, полагая, что она совпадает с тем, что он видел. Позднее исполнительный директор Bybit заявил, что проверял, что адрес является официальным сайтом Safe.
- Кошелёк опустошён, следы удалены. Получив контроль над логикой кошелька, злоумышленники вывели его содержимое. Через две минуты вредоносный код был заменён чистыми файлами.
Как работала атака
Подписанты использовали веб-интерфейс Safe, который был изменён так, чтобы показывать им безобидно выглядящий перевод, в то время как на подпись отправлялись другие данные транзакции. Все необходимые подписи были поставлены, поэтому мультиподпись сработала именно так, как была задумана. См. что такое мультиподписной кошелёк.
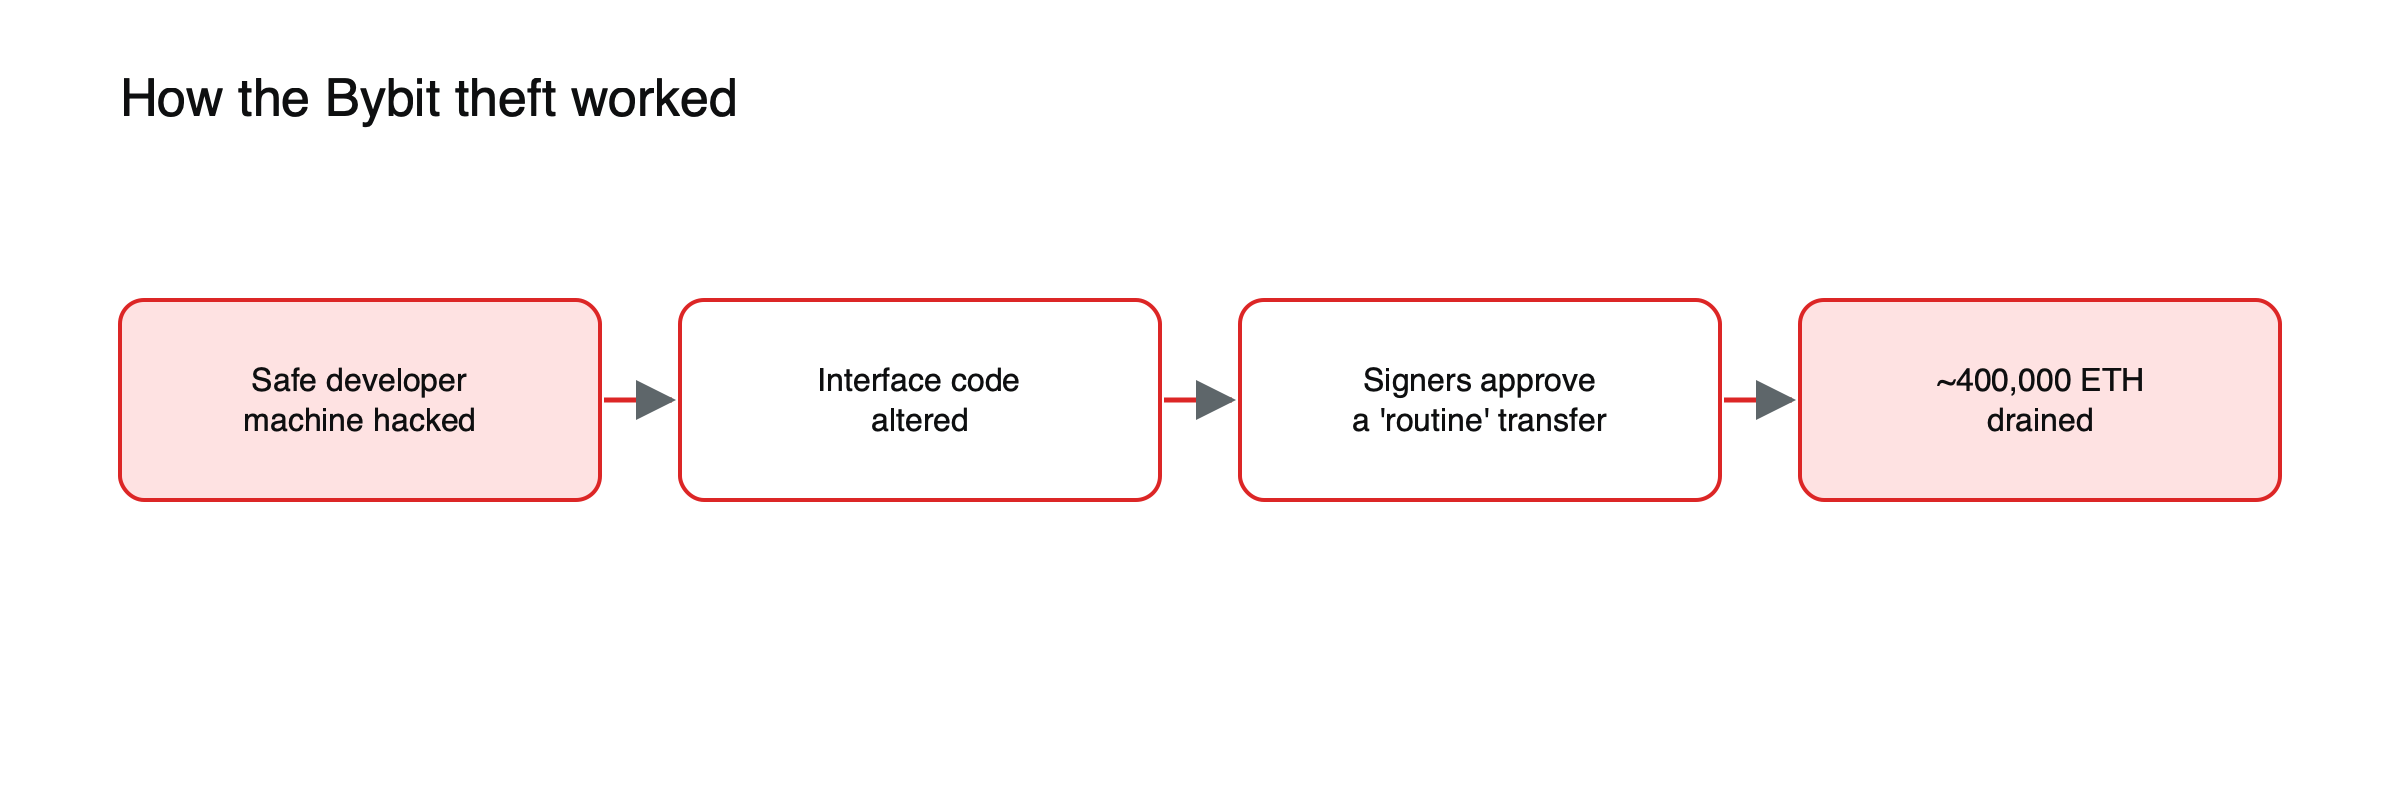 Рисунок: атака была направлена на то, что видели подписанты, а не на сами ключи.
Слепое подписание: брешь, которой воспользовались злоумышленники
Подписанты мультиподписи обычно одобряют транзакции на аппаратных кошельках, однако эти устройства часто показывают только необработанные данные или хеш для сложных вызовов контрактов, а не понятное описание того, что произойдёт. Когда экран не может объяснить транзакцию, подписанты полагаются на веб-интерфейс, который злоумышленники как раз и изменили. Такая практика, то есть одобрение данных, которые невозможно прочитать, известна как слепое подписание. Проверка транзакции с помощью второго независимого инструмента или использование устройств, которые понятно декодируют вызовы контрактов, показали бы, что транзакция делает нечто очень отличное от перевода.
Почему мультиподпись не остановила атаку
Мультиподпись защищает от кражи одного ключа, но не от ситуации, когда нескольким подписантам показывают одну и ту же ложную информацию. Слабым местом был интерфейс между людьми и кошельком.
Первые дни: отток средств и спасение
Новость о краже вызвала волну выводов: клиенты переводили средства с биржи. Bybit продолжала обрабатывать выводы, заявила, что остаётся платёжеспособной, и организовала экстренную ликвидность, включая мостовой кредит, покрывающий около 80% украденного эфира, и 40 000 ETH, занятых у биржи Bitget, которые впоследствии были возвращены. В течение нескольких дней биржа сообщила, что её резервы эфира восстановлены, и продолжила работу без существенных простоев. Этот исход резко отличает Bybit от Mt. Gox и FTX, которые обанкротились.
Отмывание за десять дней
Злоумышленники действовали быстро. Примерно за два часа украденные средства были распределены между десятками адресов, а застейканные токены обменяны на обычный эфир. За примерно десять дней они конвертировали большую часть средств: около 83% украденного эфира были обменяны на биткоин и распределены между 6 954 кошельками, в основном через THORChain, протокол межсетевого обмена, через который прошло около 72% потока. Около 79 655 ETH прошли через eXch, биржу, которая не требует проверки личности. К началу марта генеральный директор Bybit заявил, что около 77% средств остаются отслеживаемыми, 20% «ушли в тень», и лишь около 3% были заморожены.
Вознаграждение и атрибуция
Bybit запустила программу восстановления, предлагающую до 10% от любых средств, замороженных с помощью сторонних исследователей, — пул стоимостью около 140 млн долларов на тот момент. 26 февраля ФБР приписало атаку северокорейской группировке Lazarus. Блокчейн-аналитики уже связывали задействованные кошельки с более ранними атаками на другие биржи, включая Phemex, BingX и Poloniex.
Что произошло с клиентами
Bybit покрыла убыток из собственных резервов и заёмного ETH и продолжила работу. Балансы клиентов не были уменьшены, но украденные средства были отмыты через множество адресов и в значительной степени не возвращены.
Сравнение с предыдущими кражами
Кража у Bybit, составившая около 1,5 млрд долларов, более чем вдвое превысила размер предыдущих крупнейших криптовзломов: около 611 млн долларов, похищенных у Poly Network в 2021 году, и около 620 млн долларов у моста Ronin в 2022 году, последний также приписан Lazarus. См. что произошло со взломом моста Ronin. Отличие Bybit было не только в размере, но и в методе: не ошибка смарт-контракта и не украденный приватный ключ, а доверенный интерфейс, который показал подписантам ложную информацию.
Уроки для частных держателей
Та же уязвимость затрагивает и личные кошельки. Тот, кто одобряет транзакцию на сайте, доверяет тому, что сайт показывает именно то, что будет подписано. Несколько привычек снижают этот риск:
- Проверяйте транзакцию на экране аппаратного кошелька, а не только в браузере, и не одобряйте то, что не можете понять.
- Относитесь с подозрением к любому неожиданному запросу на одобрение, особенно к тому, который предоставляет разрешения, а не отправляет определённую сумму.
- Используйте отдельный кошелёк для работы с новыми приложениями, храня долгосрочные активы в том, который редко что-либо подписывает.
- Сначала отправьте небольшой тестовый перевод при переводе крупных сумм на новый адрес.
См. что такое wallet drainer — та же идея, направленная против частных лиц.
Что изменилось
- Проверка на независимых устройствах: подписанты проверяют данные транзакций на аппаратных кошельках или в отдельных инструментах, а не только в веб-интерфейсе.
- Безопасность цепочки поставок программного обеспечения кошельков и провайдеров привлекла внимание.
- Усилился контроль над резервами бирж. См. что такое proof of reserves.
О более ранних сбоях читайте что произошло с Mt. Gox и что произошло, когда рухнула FTX. Об основах см. статью о том, что такое кастодиальное хранение криптовалют.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять вложенную сумму.
Источники
- Lazarus взломала Bybit через скомпрометированный компьютер разработчика Safe{Wallet} (код изменён за два дня до атаки; замаскированный интерфейс подписи; 12:30 UTC) — BleepingComputer, февраль 2025
- ФБР подтвердило, что за кражей на $1,5 млрд у Bybit стояли хакеры Lazarus — BleepingComputer, 27 февраля 2025
- SlowMist: методы хакеров, стоящие за кражей у Bybit (контракт заменён; операции работали в штатном режиме 22 февраля) — DeFiHackLabs
- Кража у Bybit на $1,5 млрд (резервы восстановлены к 24 февраля) — 21Shares, февраль 2025
- Bybit предлагает награду $140 млн в ответ на взлом ETH на $1,4 млрд (401 347 ETH; 90 376 stETH; 15 000 cmETH; 8 000 mETH; мостовой займ, покрывающий 80%) — Benzinga, февраль 2025
- Криминалистический анализ взлома Bybit показывает, что северокорейские хакеры эксплуатировали разработчика SafeWallet (вредоносный JavaScript в AWS; код удалён через две минуты; 40 000 ETH заимствованы у Bitget; связи с Phemex, BingX, Poloniex) — Yahoo News, февраль 2025
- Глава Bybit заявляет, что 20% кражи на $1,4 млрд не поддаются отслеживанию (83% конвертировано в биткоин через 6 954 кошелька; 72% через THORChain; 79 655 ETH через eXch; 77% поддаются отслеживанию, 3% заморожены) — The Block, март 2025
- Bybit объявляет войну Lazarus с программой вознаграждений (до 10% вознаграждения; около $140 млн) — The Register, февраль 2025
- Подробный разбор взлома Bybit (средства распределены между 50 кошельками в течение двух часов) — HackerNoon, февраль 2025