
O que aconteceu no ataque à ponte Ronin?
No ataque à ponte Ronin, invasores roubaram 173.600 ETH e 25,5 milhões de USDC, cerca de 620 milhões de dólares na época. O FBI atribuiu o caso ao Lazarus Group, da Coreia do Norte.
No ataque à ponte Ronin, invasores roubaram 173.600 ETH e 25,5 milhões de USDC, avaliados em cerca de 620 milhões de dólares na época, da ponte que liga a rede Ronin do jogo Axie Infinity ao Ethereum. O roubo aconteceu em 23 de março de 2022 e só foi descoberto em 29 de março. O FBI mais tarde atribuiu o ataque ao Lazarus Group, da Coreia do Norte.
O que era a Ronin
A Ronin era uma sidechain criada pela Sky Mavis, empresa por trás do Axie Infinity, um jogo baseado em blockchain no qual os jogadores compravam, criavam e batalhavam com criaturas digitais mantidas como NFTs. No auge, em novembro de 2021, o jogo registrava 2,7 milhões de usuários ativos diários e 214 milhões de dólares em negociações semanais de NFTs do jogo. A rede principal do Ethereum era lenta e cara demais para um volume tão grande de transações pequenas, então a Sky Mavis operava sua própria rede e uma ponte para transferir ETH e USDC entre o Ethereum e a Ronin.
A ponte era protegida por nove validadores. Qualquer depósito ou saque exigia assinaturas de cinco deles. Esse modelo, um limite de multiassinatura, é comum entre pontes e concentra um peso enorme em um pequeno número de chaves. Veja o que é uma ponte entre cadeias.
Como os invasores entraram
A invasão começou com uma oferta de emprego. Segundo a reportagem do The Block, um engenheiro sênior da Sky Mavis foi abordado no LinkedIn por uma empresa que não existia. Depois de várias rodadas de entrevistas, ele recebeu uma oferta de trabalho com um pacote de benefícios incomumente generoso, entregue em formato PDF. O documento continha um spyware, e ao abri-lo os invasores ganharam uma posição dentro dos sistemas da Sky Mavis. A empresa afirmou depois que sua equipe enfrentava tentativas constantes de spear-phishing em canais sociais e que um funcionário havia sido comprometido.
A partir daí, os invasores chegaram aos nós validadores e assumiram o controle dos quatro validadores operados pela própria Sky Mavis. Faltava apenas mais uma assinatura.
A permissão esquecida que forneceu a quinta chave
A quinta assinatura veio de um acordo feito meses antes. Em novembro de 2021, com o aumento do tráfego, a Sky Mavis pediu à Axie DAO, a organização comunitária que operava um dos validadores, ajuda para lidar com a carga. A DAO incluiu a Sky Mavis em uma lista de permissões para assinar transações em seu nome. Esse acordo terminou em dezembro de 2021, mas o acesso da lista de permissões nunca foi revogado. Uma vez dentro dos sistemas da Sky Mavis, os invasores podiam usá-lo, por meio de um nó RPC sem taxa de gás operado pela empresa, para obter a assinatura do validador da Axie DAO.
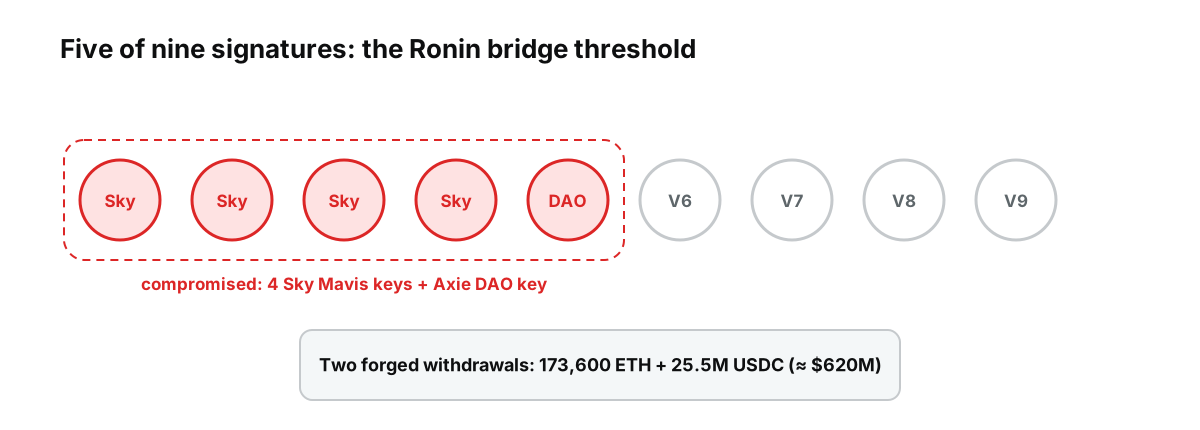
Figura: Cinco de nove assinaturas bastavam. Quatro chaves da Sky Mavis somadas ao validador da Axie DAO deram ao invasor o limite necessário.
Isso lhes deu cinco assinaturas: quatro chaves da Sky Mavis mais a chave da Axie DAO, exatamente o limite. Com elas, aprovaram dois saques que esvaziaram a ponte de 173.600 ETH e 25,5 milhões de USDC.
Cronologia
| Data | Evento |
|---|---|
| Novembro de 2021 | A Axie DAO inclui a Sky Mavis na lista de permissões para assinar em seu nome durante um aumento de tráfego |
| Dezembro de 2021 | O acordo termina, mas o acesso da lista de permissões não é revogado |
| 23 de março de 2022 | Dois saques forjados esvaziam a ponte |
| 29 de março de 2022 | O roubo é descoberto quando um usuário não consegue sacar 5.000 ETH; a Sky Mavis suspende a ponte e a exchange Katana |
| Início de abril de 2022 | A Sky Mavis levanta 150 milhões de dólares de investidores, incluindo a Binance, para reembolsar os usuários |
| Abril de 2022 | O FBI atribui o ataque ao Lazarus Group; o Tesouro dos EUA sanciona um endereço ligado ao ataque |
| Final de abril de 2022 | A Ronin anuncia um conjunto ampliado de validadores, de nove para onze |
| 28 de junho de 2022 | A ponte reabre com um desenho revisado |
| Setembro de 2022 | As autoridades recuperam cerca de 30 milhões de dólares dos fundos roubados |
| Fevereiro de 2023 | Mais 5,8 milhões de dólares são recuperados |
Na época, foi o maior roubo de criptoativos já registrado, à frente dos cerca de 611 milhões de dólares levados da Poly Network em agosto de 2021.
Por que o ataque passou despercebido por seis dias
As retiradas pareciam válidas para a ponte porque tinham as assinaturas exigidas. Nada no sistema sinalizou que cinco chaves tinham assinado de forma incomum, e o monitoramento não percebeu que o saldo da ponte havia sido esvaziado. Só quando a retirada legítima de um usuário falhou é que a equipe investigou.
O atraso fez diferença. Ele deu aos atacantes seis dias para começar a movimentar e lavar os fundos antes que as exchanges e os analistas pudessem reagir, o que é um dos motivos pelos quais tão pouco foi recuperado.
O que isso significou para os jogadores de Axie
Para os usuários comuns, o efeito mais imediato foi que seus fundos ficaram presos. Com a ponte e a exchange Katana paralisadas, os ativos na Ronin não puderam ser movidos de volta para a Ethereum por três meses, até a ponte ser reaberta no fim de junho de 2022. A Sky Mavis se comprometeu a reembolsar os usuários com os US$ 150 milhões que levantou e com recursos do próprio balanço, de modo que os jogadores não arcaram diretamente com o roubo no fim das contas. Mas o episódio ocorreu quando a atividade do jogo já estava em queda, e a confiança em jogos play-to-earn sofreu um golpe duradouro.
Um segundo incidente e uma lição de design aplicada
A ponte foi atacada novamente em agosto de 2024, quando uma atualização recente introduziu uma falha na forma como contava os votos necessários para aprovar retiradas. Hackers de chapéu branco exploraram a falha, retiraram 4.000 ETH e 2 milhões de USDC, cerca de US$ 12 milhões, e devolveram os valores. O montante foi limitado porque a ponte já restringia quanto podia sair em uma única transação, uma salvaguarda exatamente do tipo que o ataque de 2022 havia mostrado estar ausente.
O que o ataque à Ronin ensinou ao setor
Um multisig só é tão forte quanto a separação entre suas chaves. Nove validadores soavam descentralizados, mas uma única organização controlava quatro chaves e tinha acesso permanente a uma quinta.
Permissões antigas são um risco ativo. Um acordo temporário que ninguém lembrou de desativar forneceu a chave final. Revisões de acesso importam tanto quanto a criptografia.
As pessoas são a superfície de ataque. Os atacantes não quebraram nenhuma criptografia. Eles convenceram um engenheiro a abrir um documento. Ofertas de emprego falsas se tornaram desde então uma tática conhecida contra empresas de criptomoedas, e as equipes de segurança agora treinam seus funcionários para tratar abordagens de recrutamento não solicitadas com a mesma desconfiança que e-mails de phishing.
Pontes precisam de limites e monitoramento, não apenas de assinaturas. Limites para saques, atrasos em transferências grandes e alertas sobre padrões de assinatura incomuns transformam uma perda catastrófica em uma perda contida.
Os usuários carregam o risco da ponte sem percebê-lo. Jogadores que mantinham ativos na Ronin dependiam da segurança da ponte, entendessem ou não o design. Veja blockchains de camada 1 vs. camada 2 para entender como diferentes designs herdam, ou não, a segurança da cadeia à qual se conectam.
Atribuição não é recuperação. Identificar os atacantes e sancionar seus endereços não trouxe de volta a maior parte dos fundos. Veja por que blockchains não são anônimas para entender como fundos roubados são rastreados e por que rastrear e recuperar são coisas diferentes.
Como avaliar uma ponte antes de usá-la
As perguntas que os usuários da Ronin nunca fizeram são as que vale fazer sobre qualquer ponte:
- Quem assina as retiradas e quantas assinaturas são necessárias? Um punhado de chaves controladas por uma única empresa é um ponto único de falha, independentemente do número manchete.
- Os signatários são genuinamente independentes? Organizações, infraestruturas e equipes de segurança separadas importam mais do que a contagem.
- Existem limites e atrasos para saques? Restrições sobre quanto pode sair de uma só vez limitam o dano de qualquer violação.
- Quanto valor está bloqueado? Quanto mais uma ponte custodia, mais atraente ela se torna como alvo.
- Qual é o seu histórico? Auditorias, programas de recompensa por bugs e a forma como incidentes anteriores foram tratados dizem muito sobre o nível de seriedade com que a segurança é levada.
Para mover ativos que você pretende manter por muito tempo, a ponte mais segura é muitas vezes aquela de que você não precisa: manter os ativos na cadeia onde foram emitidos evita totalmente o risco de ponte. Para o contexto mais amplo, veja o que é Web3 e o que é blockchain.
Este artigo é conteúdo educacional e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Ativos digitais são voláteis e você pode perder o valor investido.
Fontes
- US$ 620 milhões em criptomoedas roubados da ponte Ronin da Axie Infinity — BleepingComputer, 29 de março de 2022
- Hack da rede Ronin da Axie Infinity (descoberta, financiamento do reembolso, atribuição ao FBI) — BitPinas, 2022
- Autoridades dos EUA associam roubo de US$ 600 milhões em criptomoedas ao grupo norte-coreano Lazarus (inclusão na lista da OFAC) — Computing, abril de 2022
- Rede Ronin revela nova quantidade de validadores e data de relançamento após o hack de US$ 620 milhões — CryptoPotato, abril de 2022
- Hackers usaram uma falsa oferta de emprego para invadir e roubar US$ 540 milhões da Axie Infinity (oferta no LinkedIn, PDF com spyware; análise pós-incidente da Sky Mavis; ponte relançada em junho) — The Hacker News, julho de 2022
- Um golpe elaborado no LinkedIn levou a um dos maiores roubos da história das criptomoedas (lista de permissões do DAO da Axie de novembro de 2021, descontinuada em dezembro de 2021, mas não revogada) — TechRadar
- Como ocorreu o hack da ponte Ronin? (ponte reaberta em 28 de junho de 2022; 2,7 milhões de usuários ativos e volume semanal de NFTs de US$ 214 milhões em novembro de 2021) — eGamers
- Rede Ronin invadida, US$ 12 milhões devolvidos por hackers white hat (agosto de 2024; US$ 30 milhões recuperados em setembro de 2022 e US$ 5,8 milhões em fevereiro de 2023) — BleepingComputer, agosto de 2024