
Приложение-аутентификатор или SMS: какой 2FA безопаснее?
Приложение-аутентификатор безопаснее SMS для большинства людей: код создаётся на вашем устройстве и не зависит от номера телефона, который можно перехватить через SIM-своп.
В сравнении «приложение-аутентификатор или SMS» приложение безопаснее для большинства людей. Приложение создаёт коды на вашем собственном устройстве, поэтому злоумышленнику нужен доступ к этому устройству. SMS-код отправляется на ваш номер телефона, который преступник может захватить с помощью SIM-свопа. ФБР рекомендует приложения-аутентификаторы или аппаратные токены вместо SMS.
Как работает каждый вариант
Приложение-аутентификатор: при настройке сервис передаёт приложению секретный ключ, обычно через QR-код. Затем приложение каждые 30 секунд генерирует новый шестизначный код, и для этого не нужно сетевое подключение.
SMS: при каждом входе сервис отправляет одноразовый код на ваш номер телефона текстовым сообщением.
Сравнение рядом
| Приложение-аутентификатор | SMS | |
|---|---|---|
| Откуда берётся код | Ваше устройство | Ваш номер телефона |
| Риск SIM-свопа | Не затрагивается | Уязвимо |
| Работает без сигнала | Да | Нет |
| Устойчивость к фишингу | Нет: коды можно ввести на поддельных сайтах | Нет |
| Если вы потеряете телефон | Нужны резервные коды или резервная копия приложения | Получить новую SIM-карту у оператора |
| Настройка | Несколько минут | Обычно автоматическая |
Проблема SIM-свопа
При SIM-свопе преступник убеждает или подкупает мобильного оператора перенести ваш номер на свою SIM-карту. Ваши сообщения, включая коды 2FA, начинают приходить ему. Центр жалоб ФБР зафиксировал 1 611 жалоб на SIM-своп и более 68 миллионов долларов убытков в 2021 году. См. что такое атака SIM-свопа.
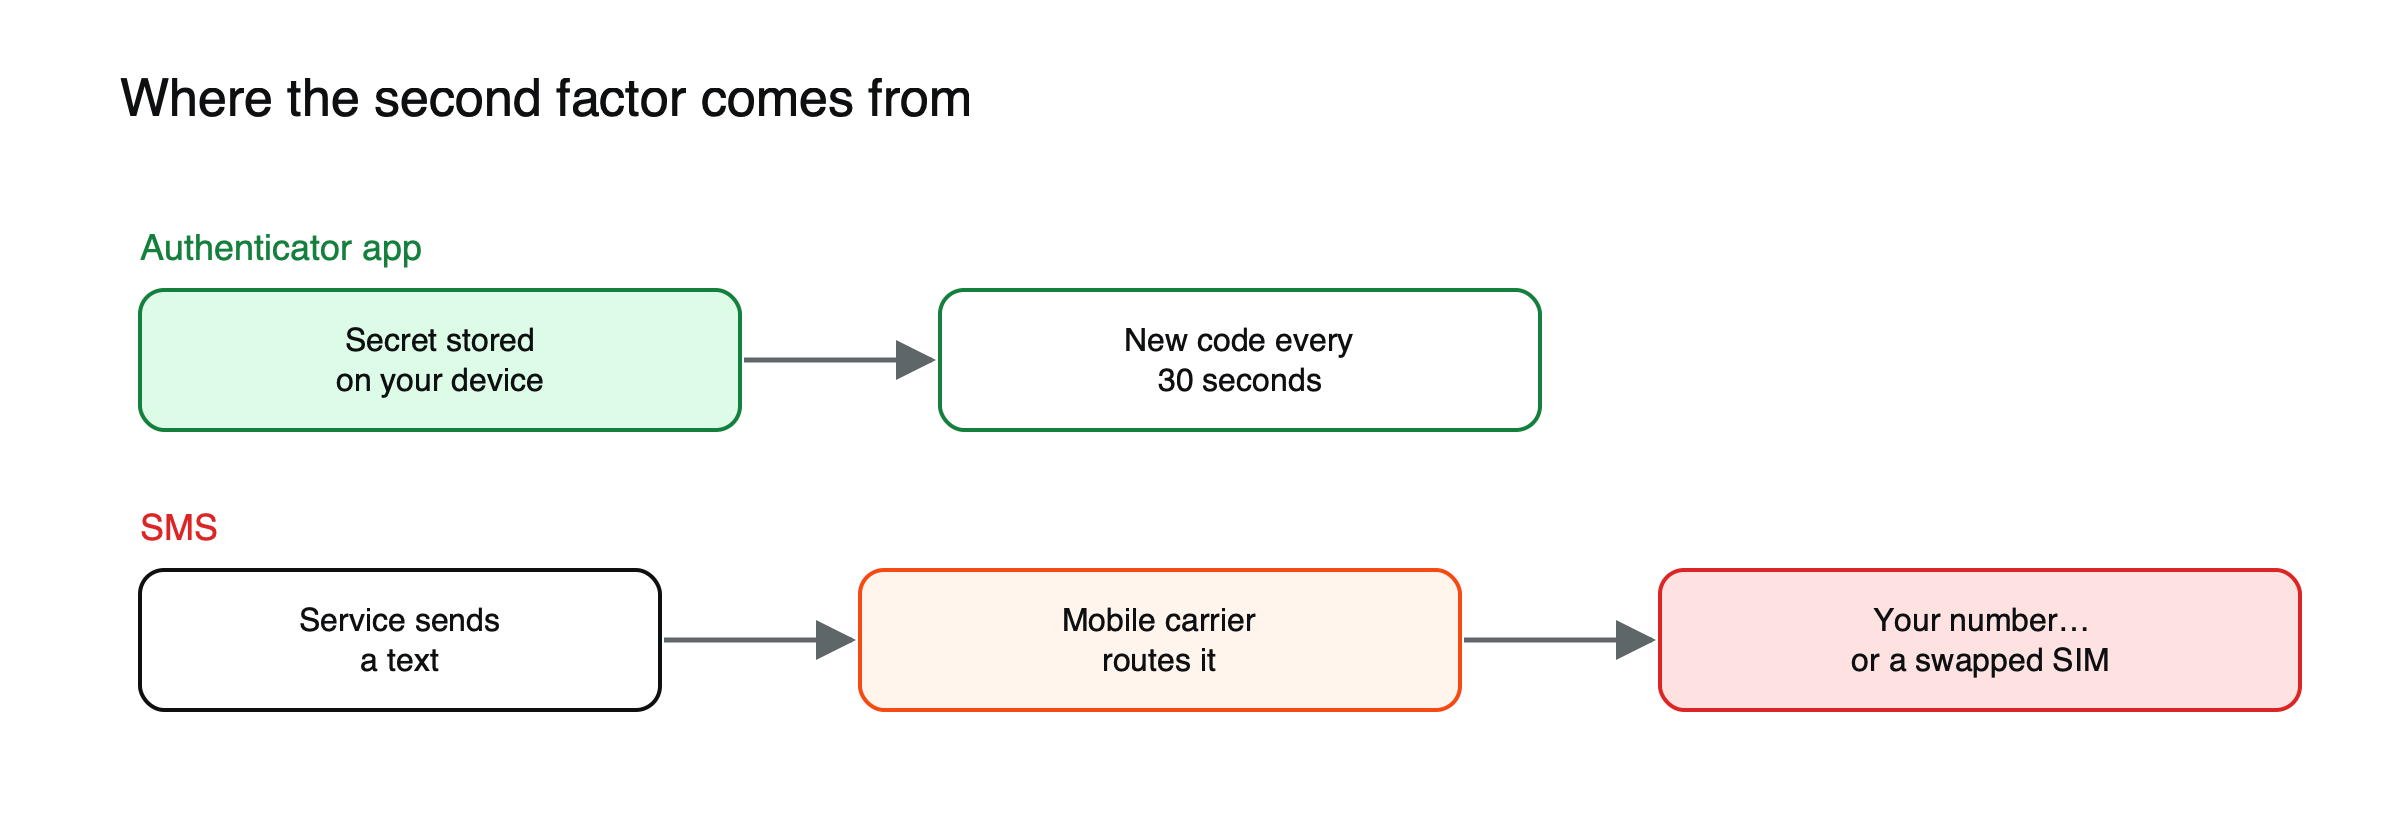 Рисунок: откуда берётся код каждого типа и где его можно перехватить.
Слабые места приложения
Приложение защищает от SIM-свопа лучше, но не защищает от фишинга: поддельная страница входа может запросить код из приложения и мгновенно его использовать. Если вы потеряете телефон без резервных кодов, можно также заблокировать себя. Аппаратные ключи безопасности и passkey надёжнее обоих вариантов, потому что работают только на настоящем сайте. См. что такое passkey.
Что нужно злоумышленнику в каждом случае
| Чтобы обойти | Приложение-аутентификатор | SMS |
|---|---|---|
| Только ваш пароль | Недостаточно | Недостаточно |
| Захватив ваш номер телефона | Недостаточно | Достаточно |
| С помощью поддельной страницы входа, куда вы вводите код | Достаточно, если использовать в течение секунд | Достаточно, если использовать в течение секунд |
| Украв ваш разблокированный телефон | Достаточно | Достаточно |
Таблица показывает, почему приложение явно лучше SMS, а также почему ни один из вариантов не останавливает качественно сделанную фишинговую страницу. Только методы, устойчивые к фишингу, например ключи безопасности и passkey, закрывают последнюю строку.
Варианты восстановления могут свести на нет сильную 2FA
Переход на приложение-аутентификатор мало что даст, если аккаунт по-прежнему позволяет любому сбросить пароль или второй фактор с помощью SMS. Злоумышленники, захватившие ваш номер, просто воспользуются путём восстановления вместо входа. После перехода на приложение проверьте настройки восстановления каждого важного аккаунта, где возможно удалите номер телефона и полагайтесь на резервные коды и адреса для восстановления, которые сами хорошо защищены.
Выбор метода для каждого аккаунта
Установите самый надёжный метод, ключ безопасности или passkey, для своей электронной почты и для любой биржи, на которой хранятся значительные средства. Для других финансовых и важных аккаунтов используйте приложение-аутентификатор. Оставляйте SMS только там, где больше ничего не предлагается. Соответствие метода тому, что защищает аккаунт, даёт большую часть выгоды в безопасности, не превращая каждый вход в мучение.
Запросы подтверждения и приём утомления
Некоторые сервисы используют push-уведомления вместо кодов: на телефоне появляется запрос, и вы нажимаете «подтвердить». Это удобно, но злоумышленники, у которых уже есть пароль, могут отправлять запрос за запросом в надежде, что вы по ошибке подтвердите один из них или чтобы запросы прекратились. Сопоставление чисел, при котором вы вводите в приложение число, показанное на экране входа, сильно усложняет такую атаку. Если вы получили запросы на подтверждение, которые не инициировали, отклоните их и смените пароль.
Резервное копирование приложения-аутентификатора
Коды приложения формируются на основе секретных ключей, которые хранятся на вашем телефоне, поэтому потеря телефона может заблокировать доступ к аккаунтам. Некоторые приложения-аутентификаторы предлагают зашифрованное резервное копирование в облако или перенос между устройствами, что упрощает восстановление, но означает, that секретные ключи хранятся не только на телефоне. Другие хранят всё исключительно на устройстве. Любой из подходов работает, если вы также сохраните резервные коды каждого сервиса в офлайн-режиме: они остаются самым надёжным способом вернуть доступ.
Переход с SMS на приложение
- Установите надёжное приложение-аутентификатор из официального магазина приложений.
- В настройках безопасности каждого аккаунта добавьте приложение, отсканировав QR-код, и подтвердите тестовым кодом.
- Сохраните резервные коды, которые показывает сервис, в офлайн-режиме.
- Только после этого удалите SMS как второй фактор и, где это возможно, как вариант восстановления.
- Начните с электронной почты и бирж, затем переходите к остальным аккаунтам.
Разумная цель — завершить переход для самых важных аккаунтов за один присест, поскольку незавершённый перенос может оставить SMS активным именно на том аккаунте, который атакующий выберет в первую очередь. Когда основные аккаунты настроены, остальные можно перевести в течение следующей недели, входя в каждый из них: одновременно проверяйте настройки восстановления и удаляйте старые номера телефонов, которые вам больше не нужны.
Когда SMS всё же лучше, чем ничего
Для аккаунтов, где нет других вариантов, двухфакторная защита по SMS по-прежнему останавливает злоумышленников, у которых есть только ваш пароль, а это касается значительной доли автоматизированных атак. В таких случаях оставьте её включённой, защитите номер телефона PIN-кодом оператора связи и требуйте от сервиса поддержки более надёжных методов.
Что делать
- Переходите с SMS на приложение-аутентификатор или ключ безопасности там, где это позволяет сервис.
- Удалите номер телефона из вариантов восстановления, если сервис это разрешает.
- Храните резервные коды в офлайн-режиме.
- Попросите оператора связи установить PIN-код для переноса номера или блокировку аккаунта.
Для начала прочитайте что такое двухфакторная аутентификация и как выстроить рутину безопасности для криптовалют.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять вложенные средства.
Часто задаваемые вопросы
Какое приложение-аутентификатор выбрать?
Любое известное приложение от опытного разработчика подходит для стандартных кодов. Важнее то, что вы скачиваете его из официального магазина приложений и храните резервные коды для каждого аккаунта, который защищаете с его помощью.
Ключи безопасности лучше приложений-аутентификаторов?
Для защиты от фишинга — да. Ключ безопасности или passkey работает только на настоящем сайте, поэтому поддельная страница входа не может перехватить пригодный код. Многие используют ключ безопасности для самых важных аккаунтов, а приложение — для остальных.
Источники
- Злоумышленники всё чаще используют схемы SIM-свопа (1 611 жалоб, более 68 миллионов долларов в 2021 году; SMS-коды перехватывались после SIM-свопа; рекомендованные альтернативы) — FBI IC3, февраль 2022
- ФБР: 68 миллионов долларов потеряно из-за атак с SIM-свопингом в 2021 году (как SIM-своп обходит MFA) — The Record
- Статистика мошенничества с SIM-свопом (NIST ограничивает одноразовые коды по SMS) — Message Central