
Мифы о блокчейне, которые до сих пор повторяют
Разбор распространённых заблуждений о блокчейне: неизменяемость, отсутствие доверия, анонимность, децентрализация приложений, юридический статус смарт-контрактов и безопасность открытого кода.
Самые живучие мифы о блокчейне возникают, когда условное свойство превращают в абсолютное утверждение. Блокчейн может быть трудно изменить, но это не означает, что он буквально неизменяем. Публичная сеть может быть децентрализованной, но это не значит, что каждое приложение в ней децентрализовано. Транзакции могут быть псевдонимными, но не приватными. Эти различия важны, когда вы оцениваете, что блокчейн на самом деле делает.
Миф 1: «Данные блокчейна никогда не могут быть изменены»
Более точное описание: поддаётся обнаружению подмены и устойчив к ней.
Публичные блокчейны затрудняют изменение исторических данных, поскольку для такого изменения может потребоваться переписать последующую историю и убедить сеть принять подмену. NIST использует формулировки «выявляемость подмены» и «устойчивость к подмене», а не рассматривает неизменяемость как нечто волшебное.
Утверждение становится вводящим в заблуждение, когда люди полагают, что у каждого блокчейна одна и та же модель безопасности. Небольшая сеть со слабым участием, концентрацией контроля или плохо продуманным механизмом консенсуса может быть проще реорганизовать, чем зрелая сеть с сильной экономической защитой.
Вместо этого спросите: как устроена финальность, кто может реорганизовать цепочку, какой механизм консенсуса используется и насколько контроль сосредоточен в руках небольшого числа участников.
Миф 2: «Блокчейн означает отсутствие доверия»
Блокчейны могут снизить потребность доверять одному центральному хранителю записей. Но они не устраняют доверие из системы.
Вы всё равно можете полагаться на программное обеспечение кошельков, код смарт-контрактов, операторов мостов, валидаторов, оракулов, эмитентов токенов и людей, контролирующих ключи обновления. Если токен представляет офчейн-актив, вы также зависите от юридической и операционной структуры, связывающей токен с этим активом.
Блокчейн меняет то, где находится доверие. Он не делает доверие ненужным.
Вместо этого: опишите допущения о доверии. Кто может изменить код? Кто контролирует активы? Кто поставляет внешние данные? Что произойдёт, если выйдет из строя один из компонентов?
Миф 3: «Публичные блокчейны анонимны»
Большинство публичных блокчейнов точнее описывать как псевдонимные.
Адрес может не показывать юридическое имя, но сам адрес и история его транзакций могут быть публичными. Ethereum, например, прозрачен по своей конструкции: действия в цепочке видны любому, кто изучает реестр. Паттерны активности, депозиты на биржах, публичное раскрытие кошельков и другие данные могут связать адрес с человеком или организацией.
Инструменты приватности могут сокращать объём раскрываемой информации, а системы с нулевым разглашением позволяют доказывать утверждения, не раскрывая лежащие в основе данные. Но это отличается от утверждения, что базовый реестр анонимен.
Вместо этого: различайте приватность личности, приватность транзакций и сетевую приватность. Это разные задачи.
Миф 4: «Децентрализованный блокчейн делает децентрализованным каждое приложение»
Приложение может работать в децентрализованной сети, сохраняя при этом централизованный контроль над важными точками.
Команда разработчиков может контролировать ключ обновления. Фронтенд может зависеть от одного веб-хостинга. Оракул может поставлять критически важную цену. Контракт стейблкоина может позволять эмитенту заморозить адреса. Мост может зависеть от небольшого набора валидаторов.
Базовая цепочка и прикладной уровень могут иметь очень разные структуры управления.
Вместо этого: оценивайте децентрализацию по каждому компоненту: консенсус, контроль над контрактами, источники данных, фронтенд, кастодиальное хранение и управление.
Миф 5: «Смарт-контракты — это юридические договоры»
Смарт-контракт — это код, который выполняется в блокчейне. Документация Ethereum описывает его как программу с функциями и состоянием, хранящимся по адресу.
Эта программа может кодировать правила, похожие на договорённость, например освобождение залога после выполнения условия. Создают ли эти правила юридический договор или выполняют его требования, зависит от юрисдикции, сторон и сопутствующего соглашения. Слово «контракт» в техническом термине не решает юридического вопроса.
Вместо этого: сначала рассматривайте смарт-контракты как исполняемое программное обеспечение. Юридическая обеспечимость — это отдельный уровень.
Миф 6: «Если код открыт, код безопасен»
Прозрачность позволяет людям изучать код. Она не гарантирует, что его проверило достаточно квалифицированных специалистов, что они нашли все ошибки или что экономический дизайн невозможно эксплуатировать.
Документация Ethereum по безопасности предупреждает, что развёрнутые смарт-контракты могут управлять большими объёмами стоимости и при этом их трудно исправить после развёртывания. Открытый код может помогать аудиту, но злоумышленники тоже могут его читать.
Совпадение исходного кода с верифицированным источником также не равнозначно формальному доказательству того, что программа работает корректно. Оно лишь подтверждает, что опубликованный исходный код компилируется в код, который выполняется по данному адресу.
Что делать вместо этого: ищите аудиты, формальную верификацию там, где это уместно, историю программ bug bounty, контроль над обновлениями и объём стоимости, доверенной контракту.
Миф 7: «Блокчейн устраняет необходимость в базах данных»
Традиционная база данных обычно быстрее, дешевле и проще в изменении, если одна организация уже считается доверенной для ведения записей.
Блокчейн становится интересным, когда нескольким сторонам нужно общее состояние, но ни один участник не должен иметь единоличного контроля над реестром. Даже в этом случае блокчейн может быть лишь одним из компонентов системы. Приложения по-прежнему используют базы данных для поиска, аналитики, клиентских записей и данных, которые не должны быть публичными.
NIST прямо рассматривает блокчейн как технологию, которую следует применять там, где её свойства соответствуют задаче, а не как универсальную замену существующих систем.
Что делать вместо этого: начните с задачи координации. Если нет реальной проблемы доверия между несколькими сторонами, блокчейн может добавить издержек, но мало пользы.
Миф 8: «Любой блокчейн — это, по сути, Bitcoin»
Bitcoin установил один важный принцип проектирования: сеть без разрешений, которая использует доказательство работы (proof of work) для упорядочения транзакций и защиты ограниченного цифрового актива.
Другие блокчейны делают иной выбор. Они могут использовать доказательство доли (proof of stake), другие правила финальности, другие среды исполнения, участие по разрешению или платформы смарт-контрактов, созданные для вычислений общего назначения.
Называть все их «Bitcoin под другим названием» значит скрывать различия, которые важны для безопасности, управления и производительности.
Что делать вместо этого: сравнивайте сети по механизму консенсуса, доступу валидаторов, модели исполнения, финальности, доступности данных и управлению.
Практический тест проще лозунгов
Когда утверждение о блокчейне звучит абсолютно, замените его вопросом.
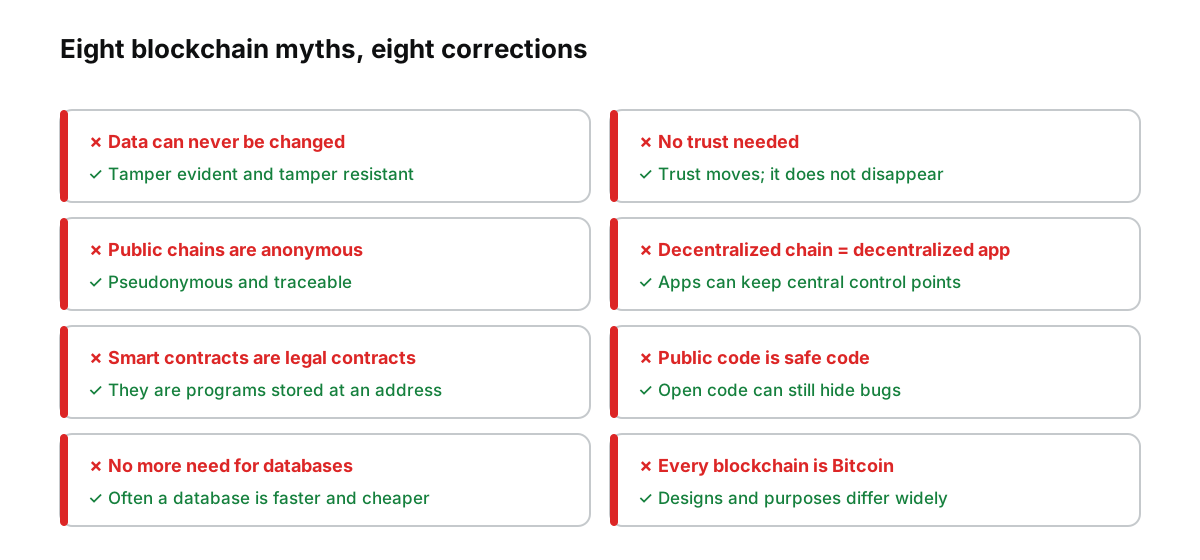
Рисунок: восемь мифов из этой статьи и краткое изложение того, что в них верно.
«Неизменяемость» превращается в вопрос: что потребовалось бы, чтобы обратить историю вспять?
«Отсутствие необходимости в доверии» превращается в вопрос: каким сторонам или программным компонентам всё ещё нужно доверять?
«Анонимность» превращается в вопрос: какие данные публичны и что можно связать с личностью?
«Децентрализация» превращается в вопрос: какая часть системы на самом деле децентрализована?
Эти вопросы менее эффектны, чем лозунги. Зато они гораздо полезнее, когда речь идёт о деньгах или данных.