
Что такое отравление адресов?
Отравление адресов — мошенничество, при котором злоумышленник создаёт адрес, похожий на тот, которым вы пользуетесь, и отправляет перевод на крошечную сумму или с нулевой стоимостью, чтобы адрес появился в вашей истории. Если вы позже скопируете этот адрес, деньги получит злоумышленник.
Отравление адресов — это мошенничество, при котором злоумышленник создаёт адрес, начало и конец которого совпадают с адресом, которым пользуетесь вы, а затем отправляет перевод на крошечную сумму или с нулевой стоимостью, чтобы адрес появился в вашей истории. Если вы позже скопируете этот адрес, деньги получит злоумышленник. В мае 2024 года один пострадавший таким способом отправил 1 155 WBTC, примерно на 68 миллионов долларов.
Как работает атака
- Наблюдение: боты отслеживают кошельки, которые переводят крупные суммы.
- Генерация: злоумышленник создаёт адрес, у которого первые и последние символы совпадают с адресом, на который вы часто отправляете средства.
- Отравление: с адреса-двойника отправляется пылевой или нулевой перевод токенов, чтобы он появился в вашей истории. Некоторые схемы даже создают впечатление, будто вы отправили средства на этот адрес.
- Ожидание: вы копируете «знакомый» адрес из истории для следующего перевода, и средства уходят злоумышленнику.
Пароль, сид-фраза или подпись не похищаются. Атака опирается на то, что кошельки и обозреватели блокчейна сокращают адреса, а люди проверяют только первые и последние несколько символов.
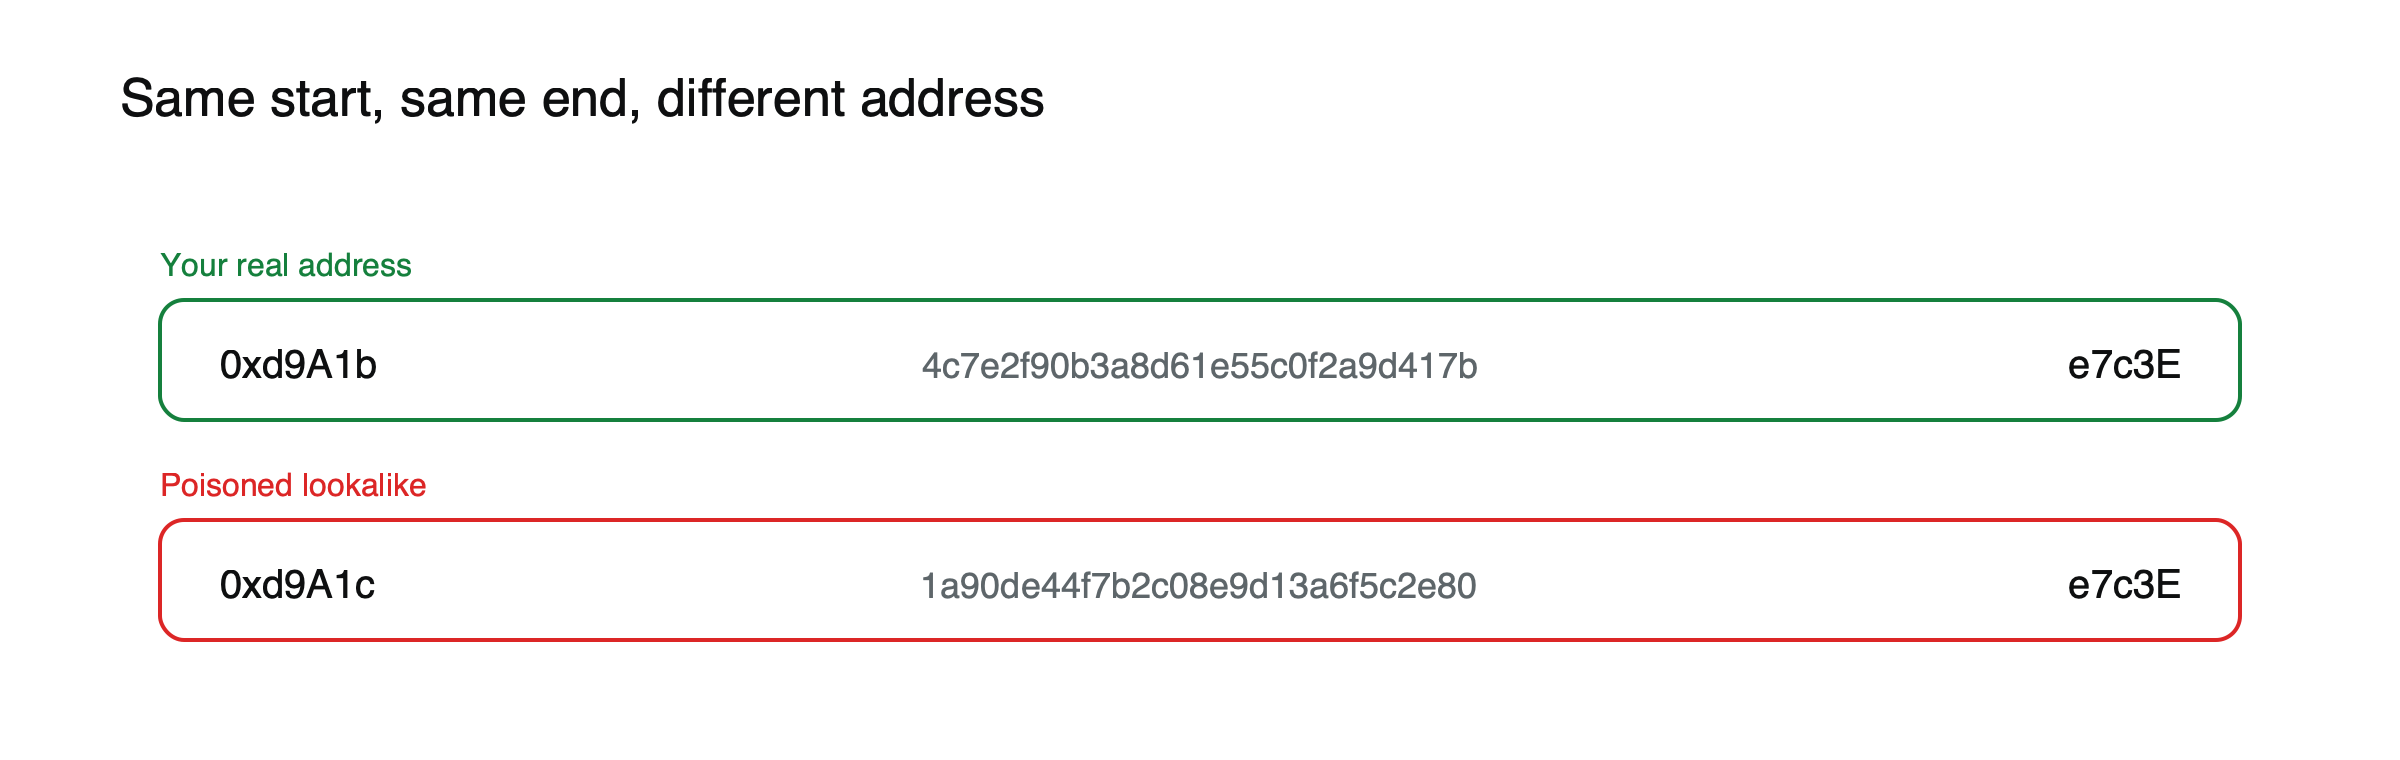
Рисунок: адрес-двойник совпадает в начале и в конце; отличается только середина (иллюстративные адреса).
Почему адреса-двойники легко создать
Адрес выводится из случайно сгенерированного ключа, поэтому злоумышленник не может задать его напрямую. Однако он может быстро сгенерировать миллионы ключей и оставить те, у которых адрес начинается и заканчивается такими же несколькими символами, как ваш. Совпадение четырёх символов с каждого конца требует обычной вычислительной мощности; совпадение большего количества занимает больше времени, но для хорошо финансируемых злоумышленников всё ещё осуществимо. Поскольку большинство кошельков и обозревателей показывают адреса в сокращённом виде, например первые и последние четыре символа с точками между ними, адрес-двойник, совпадающий с видимыми частями, может пройти быструю проверку.
Варианты уловки
- Пылевые переводы: злоумышленник отправляет крошечную реальную сумму с адреса-двойника, поэтому он появляется в вашей истории входящих переводов.
- Переводы с нулевой стоимостью: в некоторых контрактах токенов любой может инициировать перевод нулевого количества токенов, который выглядит так, будто исходит с вашего собственного адреса, помещая адрес-двойник в вашу историю исходящих переводов.
- Поддельные токены: злоумышленник создаёт токен, название которого копирует название настоящего, и отправляет перевод, похожий на платёж, который вы совершили сами.
Все три варианта бьют по одной и той же привычке: копировать адрес из собственной истории транзакций.
Масштаб
Исследователи Университета Карнеги-Меллона зафиксировали около 270 миллионов попыток отравления адресов в сетях Ethereum и BNB Chain в период с июля 2022 года по июнь 2024 года. Атаки были направлены примерно на 17 миллионов кошельков, а подтверждённые потери составили не менее 83 миллионов долларов. В случае с WBTC в мае 2024 года злоумышленник вернул большую часть средств после публичных переговоров — это скорее исключение, чем правило.
Рекордная потеря и необычный финал
3 мая 2024 года один пострадавший скопировал адрес из своей истории и отправил на отравленный адрес 1 155 обёрнутых биткойнов, стоимостью около 68 миллионов долларов на тот момент. Случай привлёк широкое внимание не только из-за своего масштаба, но и из-за того, что произошло дальше: после сообщений в блокчейне и публичного давления злоумышленник через несколько дней вернул почти все средства. Такие развязки редки. В большинстве случаев средства, отправленные на отравленный адрес, не возвращаются.
Проблема не только Ethereum
Большинство зафиксированных атак происходит в Ethereum и аналогичных сетях, где переводы с нулевой стоимостью и дешёвые транзакции с токенами делают отравление простым. Биткойн тоже не защищён: злоумышленник по-прежнему может отправить небольшую сумму с адреса-двойника, чтобы она появилась в истории кошелька, и та же привычка копирования приводит к таким же потерям. Защита одинакова во всех сетях: никогда не полагайтесь на историю как на источник адресов.
Как правильно проверять адрес
- Копируйте из первоисточника, например со страницы депозитов биржи или из собственного сообщения получателя, а не из истории.
- Сравнивайте весь адрес по частям, например по четыре символа от начала до конца, а не только по краям.
- Используйте экран аппаратного кошелька для подтверждения адреса перед одобрением, так как он показывает полную строку.
- Сохраняйте проверенные адреса в адресной книге один раз, после проверки, и выбирайте их оттуда.
- Подтверждайте получение тестового перевода у получателя перед отправкой остальной суммы.
Тот же подход применим и при получении средств. Если вы передаёте свой адрес для оплаты, отправляйте его через канал, которому доверяет собеседник, и попросите подтвердить вам первые и последние символы. Злоумышленники, которые видят вашу публичную активность, иногда связываются с отправителями напрямую, используя похожий адрес и правдоподобную историю, поэтому быстрое подтверждение через второй канал закрывает и этот путь, почти ничего не стоя никому. Одна минута проверки — недорогая страховка от непоправимой ошибки.
Что делают кошельки
Многие кошельки и блок-эксплореры теперь по умолчанию скрывают переводы с нулевой стоимостью и подозрительные токены-спам, помечают адреса, которые сильно похожи на те, что вы использовали, и предупреждают перед отправкой на адрес без истории. Эти функции помогают, но они не могут поймать каждый вариант, поэтому приведённые ниже привычки остаются главной защитой.
Если вы отправили средства на отравленный адрес
Транзакцию отменить невозможно. Запишите хеш транзакции, сообщите об адресе провайдеру кошелька, любой бирже, на которую переводятся средства, и в полицию, а также следите за тем, не поступят ли средства на биржу, которая может их заморозить. Остерегайтесь «сервисов возврата средств», которые сами выходят на связь с вами: это распространённое вторичное мошенничество.
Как защитить себя
- Никогда не копируйте адреса из истории транзакций.
- Используйте адресную книгу или сохранённые контакты для часто используемых получателей.
- Проверяйте полный адрес, а не только начало и конец.
- Отправьте небольшой тестовый перевод перед крупным переводом и убедитесь, что он дошёл.
- Игнорируйте неожиданные мелкие переводы и токены с неизвестных адресов.
- Используйте белые списки адресов для вывода на биржах. См. статью о том, что такое белый список криптоадресов.
Для безопасных переводов прочитайте, как безопасно выводить криптовалюту. О схожих мошенничествах см. что такое wallet drainer и признаки криптомошенничества. Основы см. в статье о том, что такое криптокошелёк.
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы волатильны, и вы можете потерять вложенную сумму.
Часто задаваемые вопросы
Может ли небольшой входящий перевод украсть мои средства?
Нет. Сам перевод не может вывести что-либо из вашего кошелька. Это приманка, размещённая в вашей истории в расчёте на то, что вы позже скопируете неверный адрес. Достаточно её игнорировать и, если кошелёк позволяет, скрыть.
Предотвращают ли отравление адресов читаемые имена?
Они помогают, поскольку вы вводите или выбираете имя вместо копирования длинной строки. Но имена тоже можно подделать похожим написанием, поэтому действует то же правило: проверяйте, кому отправляете, и для крупных сумм сначала отправляйте небольшой тест.
Источники
- Хакер вернул 51 ETH жертве из украденных $68 млн (потеря 1,155 WBTC 3 мая 2024 года; последующий возврат почти всех средств) — ForkLog, май 2024
- Отравление адресов (Carnegie Mellon: 270 млн попыток, 17 млн кошельков, июль 2022 — июнь 2024) — Spark Research
- Address poisoning (исследование USENIX: более $83 млн подтверждённых потерь) — Spark