
Как настроить двухфакторную аутентификацию на OTCN
Пошаговая инструкция по включению двухфакторной аутентификации на OTCN с помощью приложения-аутентификатора. Также сравниваются способы подтверждения входа и разбираются риски SIM-свопа и фишинга.
Чтобы настроить двухфакторную аутентификацию на OTCN, установите приложение-аутентификатор, откройте настройки безопасности в личном кабинете, включите её, отсканируйте код в приложении, введите шестизначный код для подтверждения и надёжно сохраните резервные коды офлайн. Коды из приложения безопаснее SMS, которые могут перехватить атаки с подменой SIM-карты.
[PRODUCT FACTS SHEET — Open decision 3: every OTCN-specific step, screen name, fee, limit and time in this article is a placeholder marked PFS and must be confirmed before publishing.]
Перед началом
Установите надёжное приложение-аутентификатор и убедитесь, что на телефоне включена блокировка экрана. [PFS: supported 2FA methods on OTCN.]
Почему это важно для торгового аккаунта
Торговый аккаунт хранит деньги и может их перемещать, поэтому он является привлекательной целью. Пароли часто крадут через фишинг, утечки данных или повторное использование одного и того же пароля. Двухфакторная аутентификация добавляет вторую проверку, обычно это код с устройства, которое контролирует пользователь, поэтому украденного пароля недостаточно для входа. Для аккаунтов, которые могут выставлять сделки и запрашивать выводы средств, этот дополнительный шаг является одной из самых эффективных доступных мер защиты.
Сравнение способов
| Способ | Как работает | Основной недостаток |
|---|---|---|
| Код по SMS | Код отправляется текстовым сообщением | Атаки с подменой SIM-карты и перехват |
| Приложение-аутентификатор | Временной код, генерируемый на телефоне | Потеря телефона без резервных кодов |
| Подтверждение push-уведомлением | Подтверждение нажатием на доверенном устройстве | Подтверждение запросов, которые вы не инициировали |
| Ключ безопасности или passkey | Физический ключ или учётные данные, привязанные к устройству | Нужно хранить в безопасности и делать резервную копию |
[PFS: which of these methods OTCN supports.]
Включение
Откройте настройки безопасности
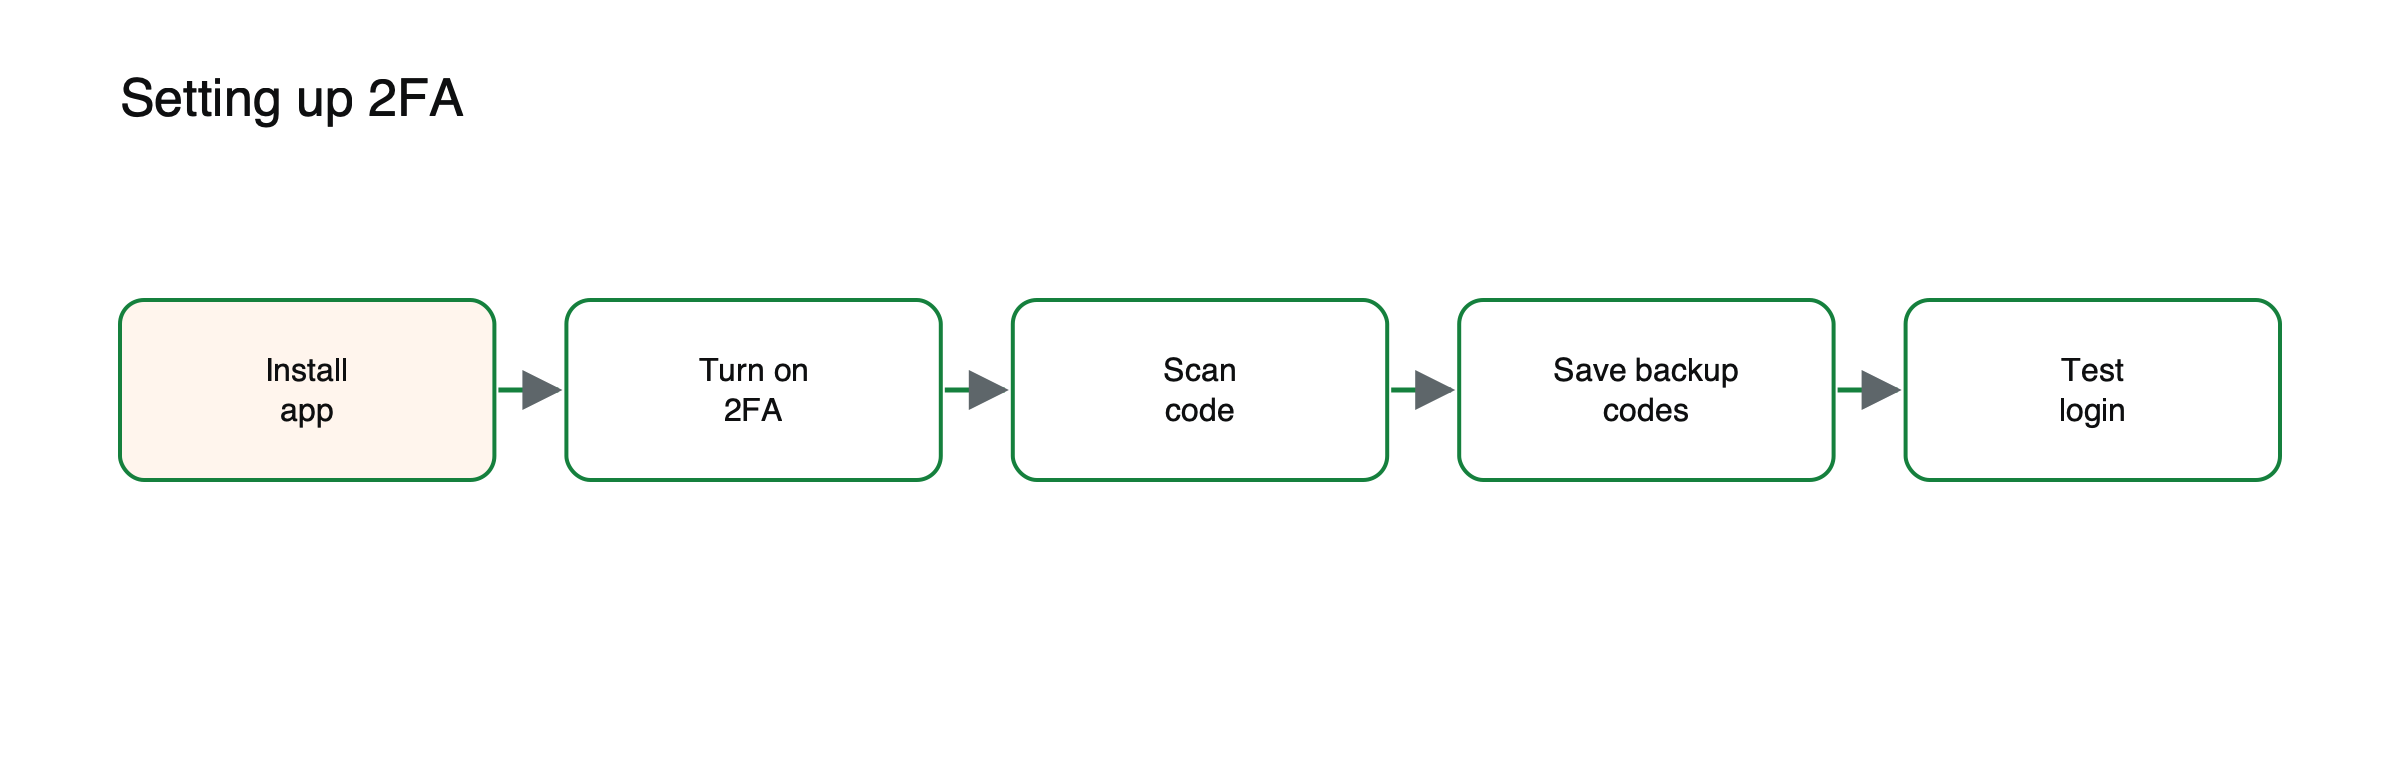
Рисунок: Настройка двухфакторной аутентификации.
[PFS: menu path.]
Включите двухфакторную аутентификацию
Выберите вариант с приложением-аутентификатором, если он доступен.
Отсканируйте код
Используйте приложение, чтобы отсканировать QR-код, или введите ключ настройки вручную.
Подтвердите кодом
Введите шестизначный код из приложения.
Сохраните резервные коды
Запишите их и храните офлайн: они понадобятся, если вы потеряете телефон.
Проверьте работу
Выйдите из аккаунта и войдите снова. См. статью что такое двухфакторная аутентификация.
SIM-своп на примере
Представим, что злоумышленник узнал пароль от почты трейдера из утечки данных и хочет войти в аккаунт. (Иллюстративный сценарий.) Если аккаунт использует коды по SMS, злоумышленник может убедить мобильного оператора трейдера перенести номер телефона на новую SIM-карту, а затем получить код для входа. По данным ФБР, в 2021 году потери от атак с подменой SIM-карты составили 68 миллионов долларов. Если же для аккаунта используется приложение-аутентификатор, код генерируется на телефоне самого трейдера, и новая SIM-карта злоумышленнику не поможет. Поэтому коды из приложения или ключи безопасности, как правило, рекомендуются вместо SMS.
Если вы потеряли телефон
Войдите с помощью сохранённых резервных кодов, а затем настройте двухфакторную аутентификацию заново на новом устройстве. Если резервных кодов нет, обратитесь в поддержку через официальные каналы и будьте готовы к проверке личности перед восстановлением доступа. [PFS: OTCN’s account recovery process and expected times.] Никогда не передавайте резервные коды или ключи настройки аутентификатора никому, в том числе тем, кто представляется сотрудниками поддержки.
Распространённые ошибки
Использование кодов по SMS, когда предлагается приложение, хранение резервных кодов в почте и подтверждение запросов на вход, которые вы не инициировали. См. статью что такое атака с подменой SIM-карты и как открыть аккаунт на OTCN.
Фишинг и поддельные страницы входа
Коды двухфакторной аутентификации всё равно можно украсть, если вводить их на поддельном сайте. Злоумышленники рассылают письма или сообщения, имитирующие брокера, со ссылками на убедительную копию страницы входа, и в режиме реального времени передают код на настоящий сайт. Всегда вводите адрес сайта вручную или используйте сохранённую закладку, проверяйте адрес перед вводом данных и остерегайтесь срочных сообщений с просьбой войти в аккаунт. См. статью о том, как защитить аккаунт криптобиржи от фишинга.
Усталость от подтверждений
Некоторые злоумышленники, уже знающие пароль, отправляют повторяющиеся запросы на подтверждение входа в надежде, что пользователь в конце концов нажмёт «Подтвердить», чтобы они прекратили. Если вы получили запрос, который не инициировали сами, отклоните его и немедленно смените пароль.
Защита остальной части аккаунта
Двухфакторная аутентификация работает лучше в сочетании с другими привычками: уникальный надёжный пароль для каждого аккаунта, менеджер паролей, защищённый блокировкой телефон, актуальное программное обеспечение и уведомления о входах и выводах средств. [PFS: доступны уведомления о безопасности OTCN и защита от вывода средств.]
Как работают коды аутентификатора
Приложения-аутентификаторы генерируют новый шестизначный код каждые 30 секунд на основе секретного ключа, который передаётся один раз, при сканировании QR-кода для настройки. Приложение и сервер вычисляют один и тот же код по этому ключу и текущему времени, поэтому никакие сообщения отправлять не нужно. Именно поэтому коды приложения работают без мобильной связи и не могут быть перехвачены при перенаправлении текстовых сообщений. По той же причине ключ настройки необходимо хранить в секрете: тот, кто его скопирует, сможет генерировать ваши коды.
Passkeys и аппаратные ключи безопасности
Новые методы полностью заменяют коды. Аппаратные ключи безопасности и passkeys используют криптографию, привязанную к устройству и к подлинному сайту, поэтому их нельзя использовать на поддельной странице входа. Там, где они доступны, они обеспечивают самую надёжную защиту от фишинга. [PFS: поддерживает ли OTCN passkeys или аппаратные ключи безопасности.]
Признаки захвата аккаунта
- Уведомления о входе с незнакомых вам мест или устройств
- Запросы двухфакторной аутентификации, которые вы не запрашивали
- Изменения адреса электронной почты, номера телефона или реквизитов для вывода средств, которые вы не вносили
- Письма о сбросе пароля, которые вы не запрашивали
Если вы заметили что-либо из этого, смените пароль, проверьте настройки безопасности и обратитесь в службу поддержки через официальные каналы. [PFS: процедура OTCN для сообщений о подозрительной активности.]
Распространённые заблуждения
- Убеждённость в том, что двухфакторная аутентификация делает аккаунт невозможным для взлома.
- Предположение, что резервные коды нужны редко и их можно хранить где угодно.
Сначала защитите адрес электронной почты
Ваша почта часто является ключом ко всему остальному, поскольку письма для сброса пароля отправляются именно туда. Включение двухфакторной аутентификации для почты, желательно с приложением-аутентификатором или аппаратным ключом, не даст злоумышленнику, укравшему пароль от почты, сбросить пароль от торгового аккаунта. Используйте для почты отдельный надёжный пароль, который нигде больше не применяете.
Устройства и резервные копии
Некоторые приложения-аутентификаторы могут создавать резервные копии кодов в облаке или на другом устройстве. Это помогает, если телефон утерян, но добавляет новое место, которое нужно защищать. Если вы используете такие копии, защитите этот аккаунт собственным надёжным паролем и двухфакторной аутентификацией. При смене телефона переносите аккаунты аутентификатора до того, как стирать данные со старого устройства.
Контрольный список безопасности
- Двухфакторная аутентификация включена, с использованием приложения или аппаратного ключа
- Резервные коды хранятся офлайн
- Уникальный пароль хранится в менеджере паролей
- Почтовый аккаунт защищён собственной двухфакторной аутентификацией
- Уведомления о входах и выводах средств включены
Резервные коды на примере
Предположим, что во время отпуска у трейдера украли телефон с установленным на нём приложением-аутентификатором. (Иллюстративный сценарий.) Если трейдер хранил резервные коды на бумаге дома, член семьи может зачитать один из них, трейдер входит с нового устройства и настраивает двухфакторную аутентификацию заново в течение нескольких минут. Без резервных кодов восстановление доступа может потребовать проверки личности, которая занимает несколько дней, и всё это время открытыми позициями нельзя будет управлять. Пять минут на правильное хранение резервных кодов могут сэкономить дни неудобств.
Общие устройства
Не входите в торговый аккаунт на общих или публичных компьютерах. Если это необходимо, полностью выходите из аккаунта после использования и никогда не разрешайте браузеру сохранять пароли.
Путешествия
Приложения-аутентификаторы работают без мобильной связи, что делает их полезными за рубежом, где SMS-коды могут не приходить.
Что должен предлагать провайдер
Хорошая практика для торговых платформ включает двухфакторную аутентификацию на основе приложения или ключа, уведомления о новых входах и выводах средств, возможность просматривать активные сеансы и завершать сеансы на других устройствах, а также понятную и безопасную процедуру восстановления доступа. Некоторые платформы также позволяют клиентам добавлять адреса для вывода средств в белый список или вводить период ожидания перед вступлением в силу изменений реквизитов вывода. При выборе провайдера эти функции стоит проверять наряду со стоимостью и продуктами. [PFS: функции безопасности OTCN.]
Регулярная проверка настроек
Проверьте устройства, с которых выполнен вход в ваш аккаунт, используемый метод двухфакторной аутентификации и ваши данные для восстановления. Удалите телефоны и устройства, которыми вы больше не пользуетесь, и убедитесь, что ваши резервные коды хранятся там, где вы их ожидаете.
Часто задаваемые вопросы
Лучше ли двухфакторная аутентификация через SMS, чем её отсутствие?
Да. Она по-прежнему блокирует злоумышленников, у которых есть только ваш пароль, однако коды из приложений-аутентификаторов или аппаратные ключи безопасности надёжнее.
Могут ли сотрудники службы поддержки запросить мой код двухфакторной аутентификации?
Добросовестные сотрудники службы поддержки никогда не должны запрашивать ваши коды или резервные коды.
[ПРЕДУПРЕЖДЕНИЕ О РИСКАХ — Открытое решение 2: утверждённое предупреждение о рисках CFD и кредитного плеча должно быть вставлено здесь до публикации.]
Эта статья носит образовательный характер и не является финансовой, инвестиционной, юридической или налоговой консультацией. Цифровые активы подвержены высокой волатильности, и вы можете потерять вложенную сумму.
Источники
- Рост числа схем мошенничества с подменой SIM-карт (по возможности используйте приложения-аутентификаторы или аппаратные ключи вместо SMS) — FBI IC3, февраль 2022
- ФБР: 68 миллионов долларов потеряно в результате атак с подменой SIM-карт в 2021 году (злоумышленники обходят коды, отправляемые по SMS) — The Record